El phishing por correo electrónico lleva años adaptándose a los controles defensivos. En 2026, una de las técnicas que merece especial atención es el quishing: el uso de códigos QR para conducir a la víctima hacia un destino malicioso. El principio sigue siendo el de cualquier ataque de phishing, pero cambia una parte importante del recorrido. En lugar de presentar necesariamente un enlace visible y clicable, el atacante puede esconder el destino dentro de una imagen que el usuario escanea con otro dispositivo.
Esta diferencia aparentemente pequeña tiene consecuencias para las empresas. El análisis deja de limitarse al texto, los enlaces y los adjuntos tradicionales del mensaje. Además, cuando el empleado escanea el código con su teléfono, la interacción puede continuar fuera del equipo corporativo en el que recibió el correo.
Qué es el quishing y cómo funciona
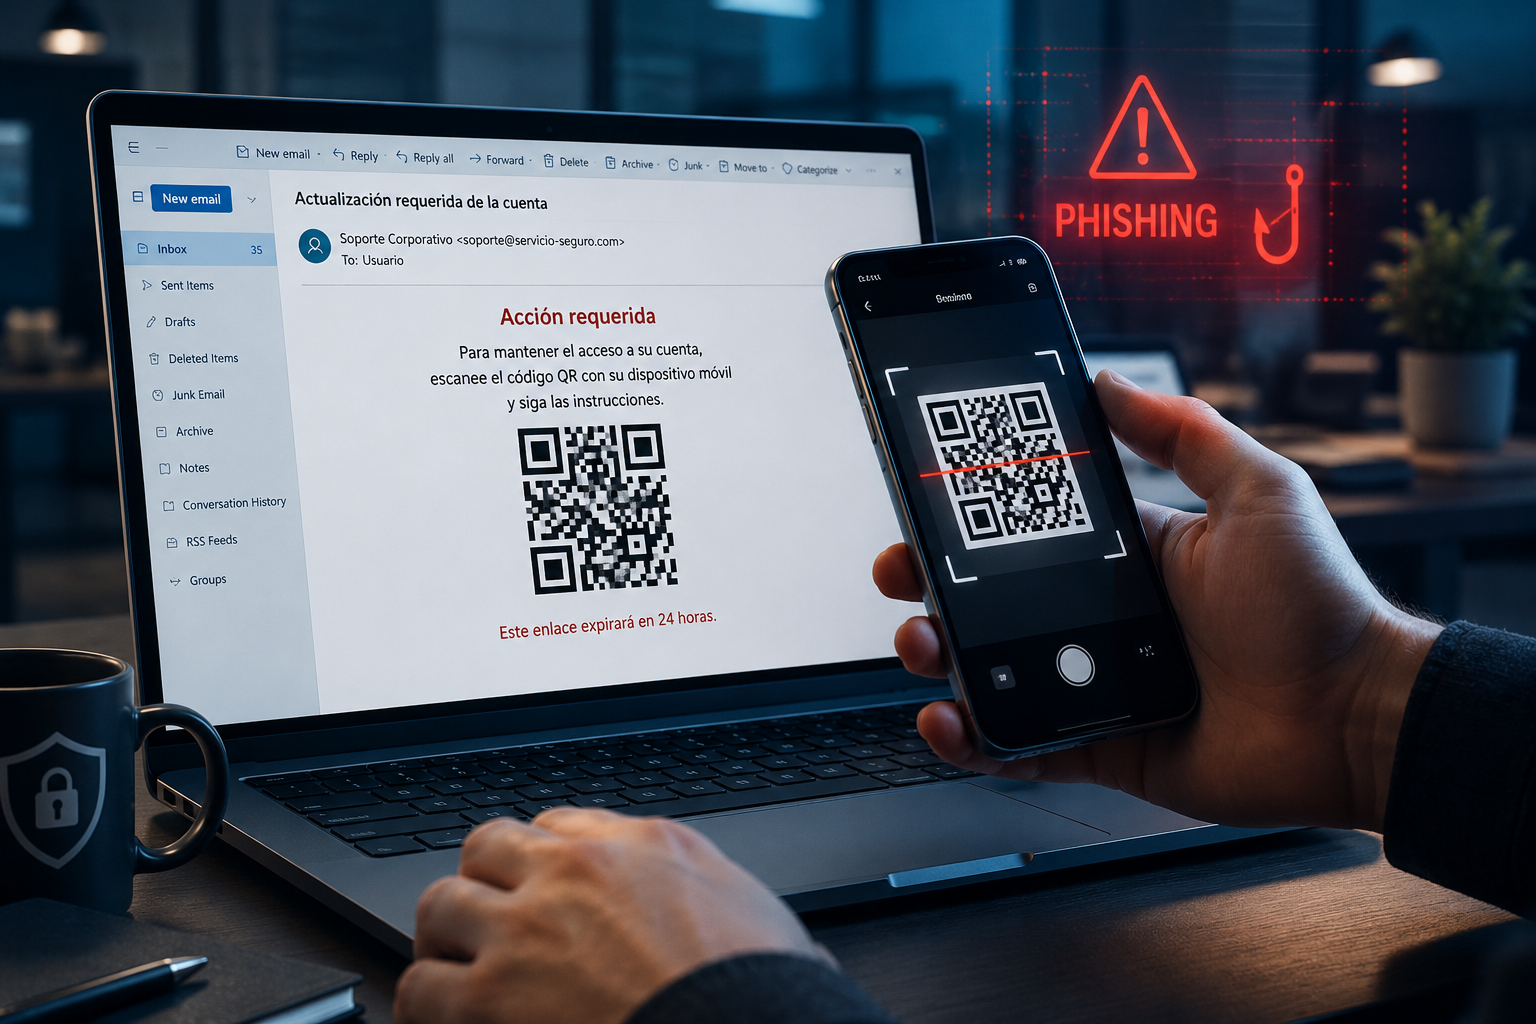
El término quishing combina QR y phishing. En un escenario típico, el usuario recibe un correo que intenta justificar el escaneo de un código QR: verificar una cuenta, consultar un documento, actualizar información o completar algún proceso. El código codifica una URL que conduce al siguiente punto de la infraestructura utilizada en el ataque.
El problema no está en la tecnología QR en sí. Un código QR es un mecanismo para representar información. El riesgo aparece cuando se utiliza para ocultar un destino malicioso y se combina con ingeniería social. Si la víctima continúa, puede terminar ante una página diseñada para imitar un servicio legítimo y solicitar credenciales u otra información sensible.
Por qué los códigos QR están cambiando el phishing
En el phishing tradicional, una URL suele formar parte directamente del mensaje o de un elemento HTML. Esto facilita que determinadas tecnologías de seguridad puedan extraerla, analizar su reputación, reescribirla o inspeccionar el destino. Con el quishing, la dirección puede encontrarse representada dentro de una imagen o de un documento que contiene el QR.
Los datos publicados en 2026 confirman que no se trata de un escenario teórico. Microsoft informó de que el volumen de phishing mediante códigos QR observado por sus sistemas pasó de 7,6 millones de ataques en enero a 18,7 millones en marzo de 2026, un incremento del 146 % durante el primer trimestre. La compañía también señaló que los PDF representaban el 70 % de los mecanismos de entrega de estos ataques en marzo.
Barracuda Research, tras analizar más de 3.100 millones de correos en enero de 2026, encontró códigos QR que conducían a sitios de phishing en el 70 % de los PDF maliciosos de su conjunto de datos y en el 56 % de los documentos maliciosos de Microsoft 365 analizados. Son métricas de conjuntos de telemetría concretos y no deben interpretarse como porcentajes universales de todo el correo electrónico.
Anatomía de un ataque de quishing
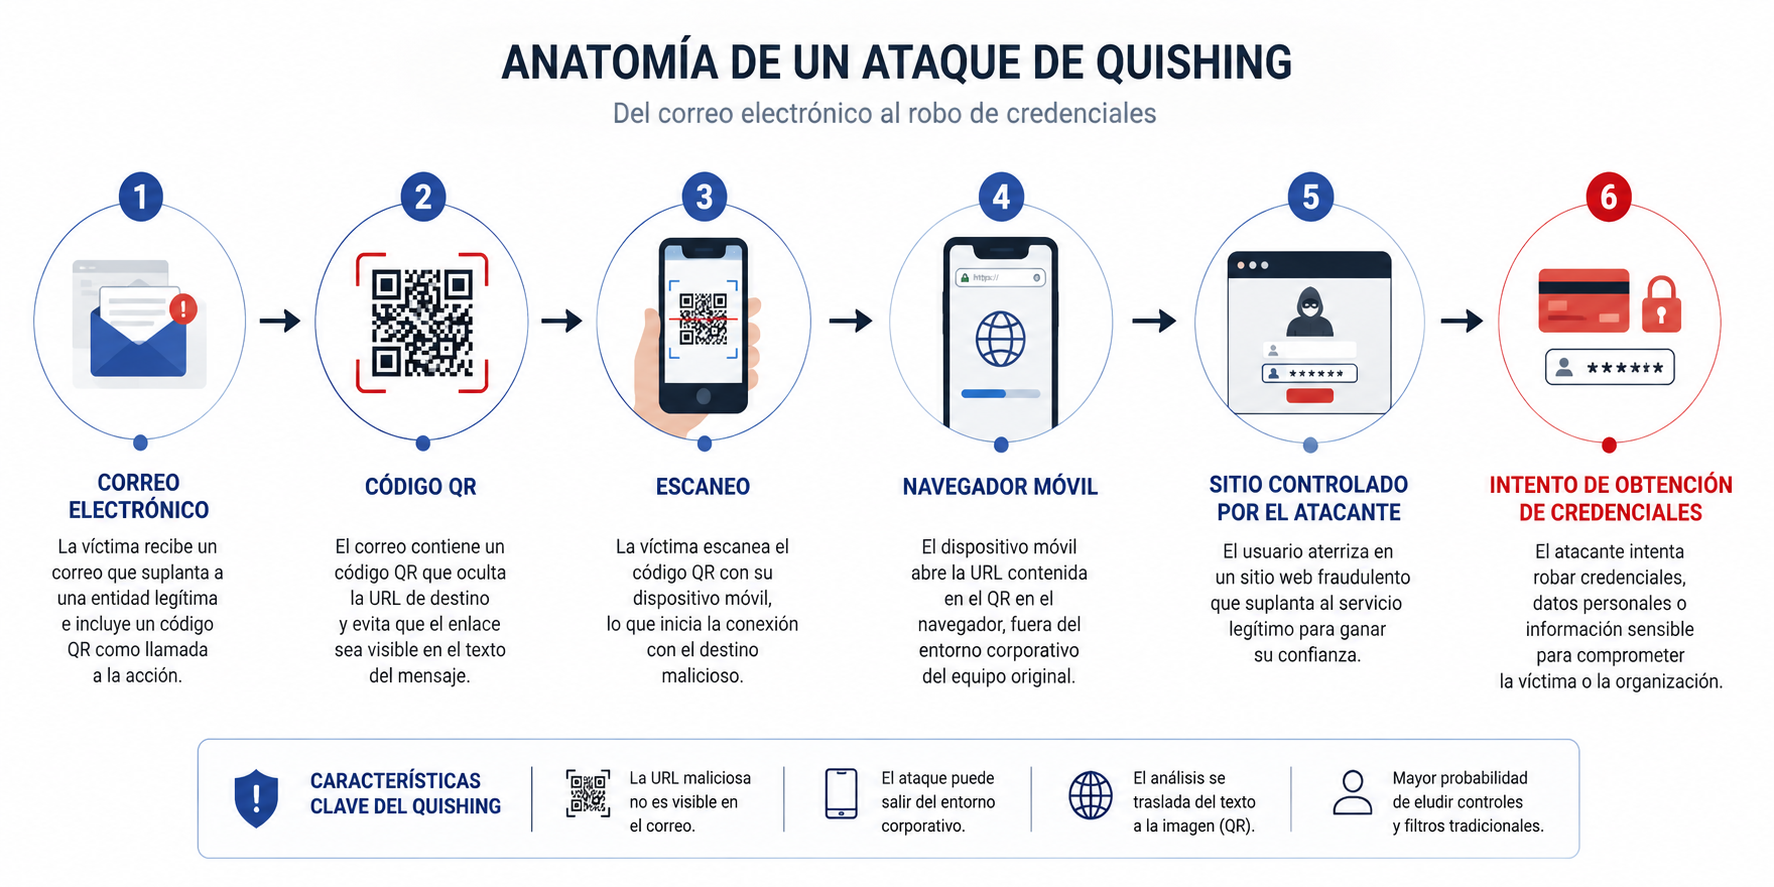
El recorrido ayuda a entender el problema. Primero llega el correo. El mensaje utiliza un pretexto para provocar una acción y presenta un código QR. El usuario utiliza la cámara o el lector de su teléfono para interpretarlo. A continuación, el navegador móvil abre el destino codificado y, si el engaño funciona, la víctima puede encontrarse ante una página fraudulenta que solicita autenticación.
El atacante ha conseguido así separar dos momentos del ataque: la recepción se produce en el correo y la navegación puede continuar en otro dispositivo. También puede incorporar redirecciones, acortadores u otros mecanismos intermedios antes de presentar el destino final. Por ello, analizar únicamente el contenido textual del mensaje resulta insuficiente para comprender todo el flujo.
El teléfono móvil cambia el contexto de seguridad
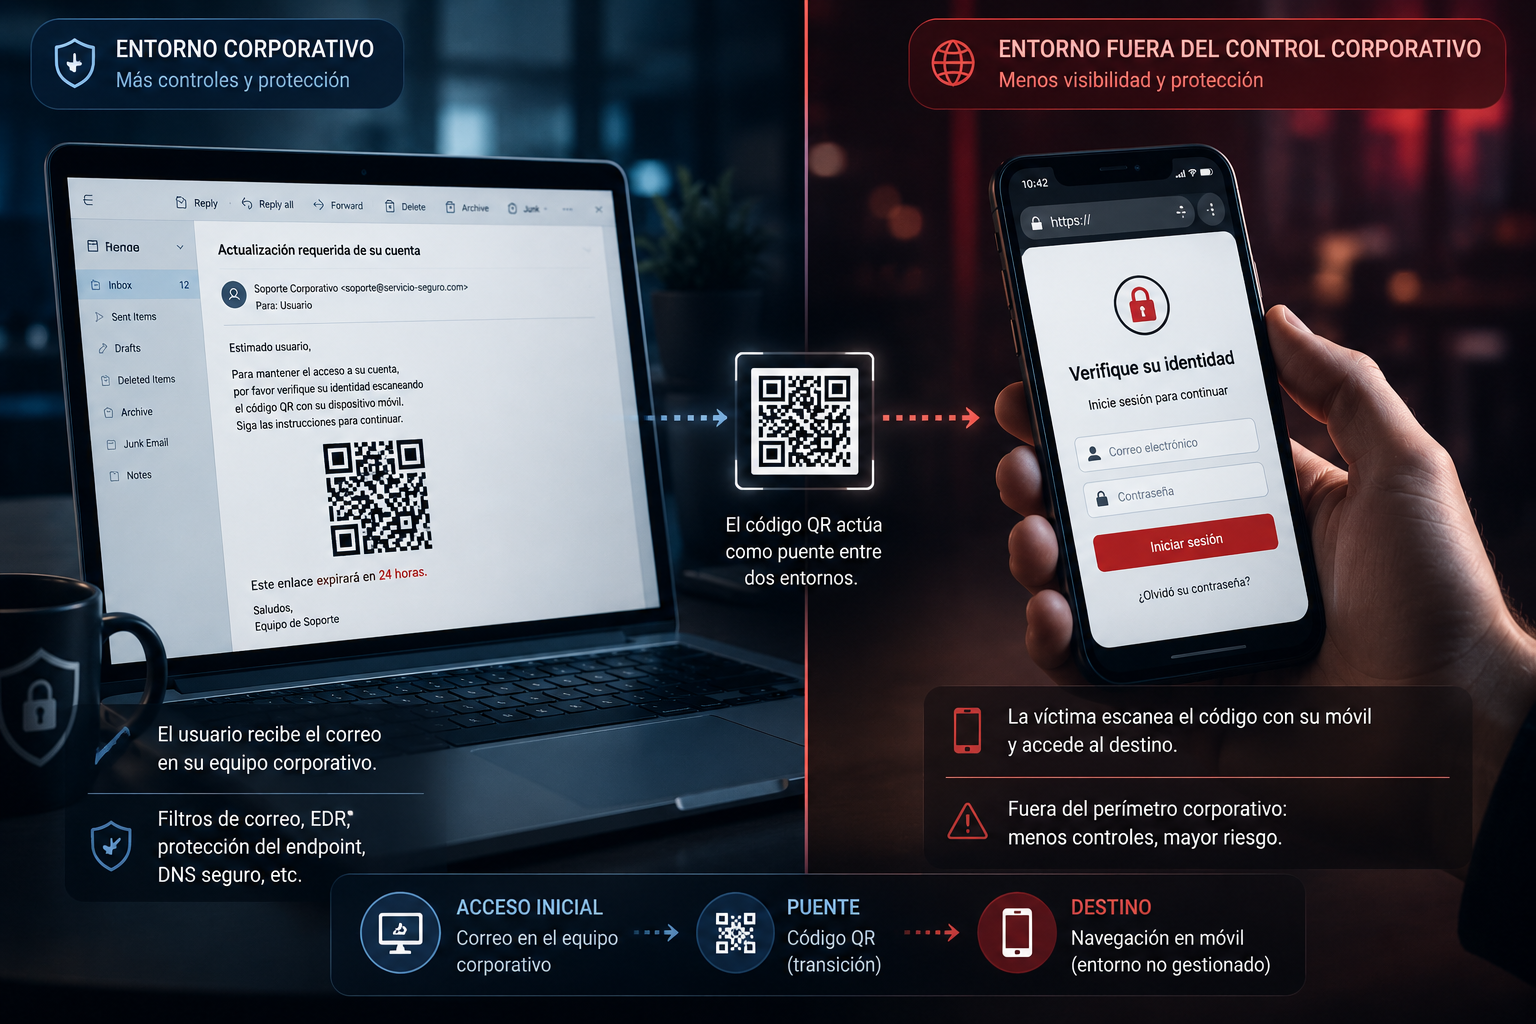
Este salto entre dispositivos es especialmente relevante para una empresa. Un equipo corporativo puede disponer de protección del endpoint, filtrado DNS, navegador gestionado, telemetría y otras medidas. Si el trabajador escanea el QR con un teléfono personal o no gestionado, algunos de esos controles pueden dejar de participar en la siguiente fase.
Esto no significa que cualquier escaneo abandone automáticamente la protección corporativa. Dependerá de cómo gestione cada organización sus dispositivos, identidad, red y acceso a servicios. El punto importante es que el equipo de seguridad debe contemplar el recorrido completo y no asumir que una amenaza recibida por correo permanecerá en el mismo endpoint.
Qué señales pueden ayudar a detectar un intento
Un código QR no debe considerarse malicioso por el simple hecho de aparecer en un correo. La evaluación debe partir del contexto. Conviene prestar especial atención cuando un mensaje inesperado exige escanear un QR para autenticarse, resolver una supuesta incidencia, mantener activa una cuenta o completar urgentemente una acción relacionada con credenciales.
- Comprobar si el procedimiento solicitado coincide con los procesos habituales de la empresa.
- Revisar el remitente y el contexto del mensaje antes de escanear.
- Desconfiar de solicitudes que introducen urgencia innecesaria o amenazan con bloquear una cuenta.
- Comprobar cuidadosamente el dominio mostrado por el dispositivo antes de introducir credenciales.
- Ante una solicitud inesperada, acceder al servicio desde su aplicación o dirección conocida en lugar de continuar desde el QR.
Cómo pueden defenderse las empresas
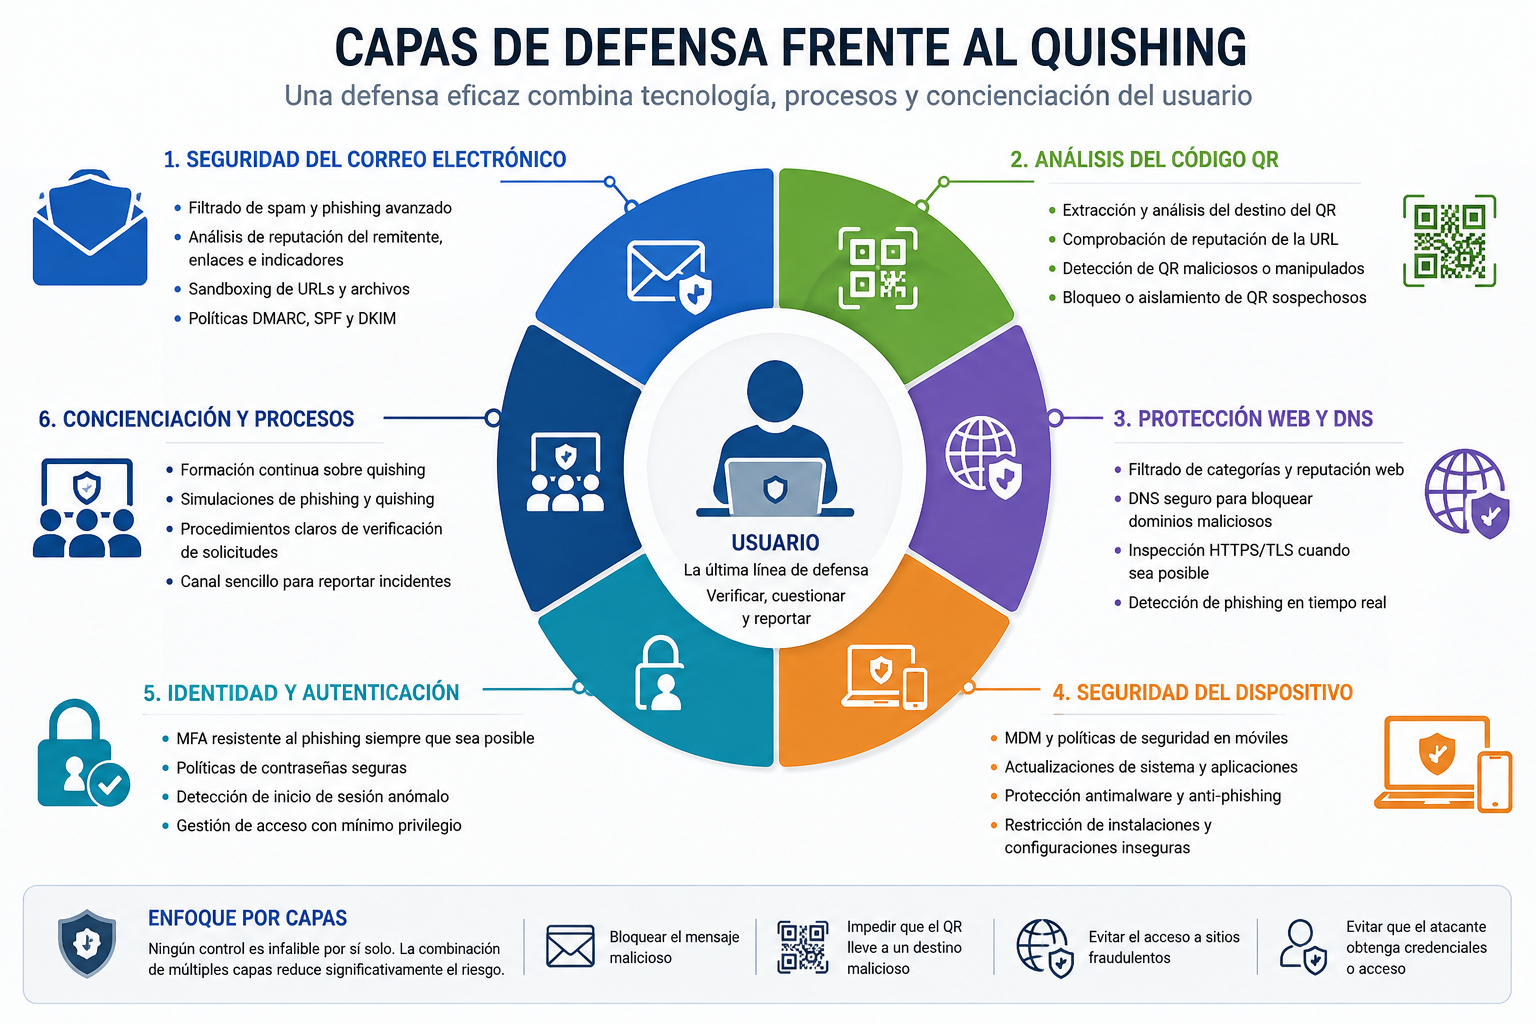
La respuesta al quishing no debería depender de un único control. En el correo resulta útil disponer de tecnologías capaces de identificar códigos QR, extraer de forma segura la información codificada y analizar los destinos aplicando los mismos principios utilizados con otros enlaces. La inspección de imágenes y documentos cobra especial importancia cuando la URL no está expuesta directamente en la estructura del mensaje.
La protección web y DNS puede proporcionar una segunda oportunidad de bloqueo cuando el usuario intenta alcanzar un dominio identificado como malicioso. La gestión de dispositivos móviles también reduce la diferencia entre el entorno del ordenador y el del teléfono cuando estos dispositivos forman parte del acceso corporativo.
En la capa de identidad, las organizaciones deberían reducir la dependencia de credenciales que puedan reutilizarse después de ser robadas y valorar mecanismos de autenticación resistentes al phishing cuando sean compatibles con sus servicios. A esto debe añadirse formación específica: enseñar únicamente a no pulsar enlaces sospechosos deja fuera precisamente el comportamiento que explota el quishing.
Qué hacer ante un QR sospechoso recibido por correo
Cuando un correo inesperado solicita escanear un QR para iniciar sesión o proporcionar información sensible, la opción más segura es no continuar directamente desde ese código. El usuario puede verificar la solicitud mediante un canal conocido, acceder al servicio desde su aplicación habitual o escribir manualmente una dirección corporativa conocida.
Si el código ya se ha escaneado pero no se han introducido datos, conviene cerrar el destino y reportar el mensaje siguiendo el procedimiento interno. Si se han proporcionado credenciales, códigos de autenticación u otra información sensible, el incidente debe comunicarse cuanto antes para que el equipo responsable pueda evaluar las acciones necesarias.
El quishing es una evolución del phishing, no un problema aislado
Los códigos QR no sustituyen al phishing tradicional. Lo amplían con un mecanismo que permite ocultar el destino y, en determinados escenarios, trasladar la interacción a un dispositivo diferente. Los datos publicados durante 2026 muestran que los atacantes están utilizando activamente esta técnica y adaptando sus métodos de entrega.
Para las empresas, la respuesta pasa por observar el ataque como una cadena completa: correo, imagen o documento, QR, dispositivo utilizado para escanearlo, navegación, identidad y destino final. Combinar seguridad del correo, análisis de QR, protección web y DNS, gestión de dispositivos, controles de identidad y formación ofrece una defensa mucho más coherente que confiar exclusivamente en la detección de enlaces dentro del mensaje.