La banca y el correo electrónico: por qué el email sigue siendo un objetivo crítico

El correo electrónico ocupa una posición especialmente sensible dentro del sector financiero. Se utiliza para comunicaciones internas, relación con proveedores, notificaciones a clientes, intercambio de documentación y numerosos procesos de negocio. Esta dependencia convierte al email en una superficie de ataque particularmente interesante para quienes buscan obtener credenciales, suplantar identidades o manipular operaciones financieras.

El problema no se limita al phishing tradicional. Una organización puede disponer de filtros antispam y antimalware y continuar expuesta a ataques en los que el mensaje contiene únicamente texto, utiliza una identidad aparentemente legítima o procede incluso de una cuenta previamente comprometida. En banca, donde una comunicación puede estar relacionada con pagos, documentación financiera o acceso a servicios, la autenticidad del remitente y el contexto de la solicitud son elementos fundamentales de seguridad.

El correo como vector de ingeniería social

La ingeniería social aprovecha una característica que los controles puramente técnicos no pueden eliminar: la necesidad de confiar y tomar decisiones. Un mensaje puede intentar que el destinatario acceda a una página fraudulenta, entregue información, abra un archivo o realice una acción económica. En otros casos, el atacante no necesita distribuir malware; necesita que la víctima considere legítima una solicitud que no lo es.
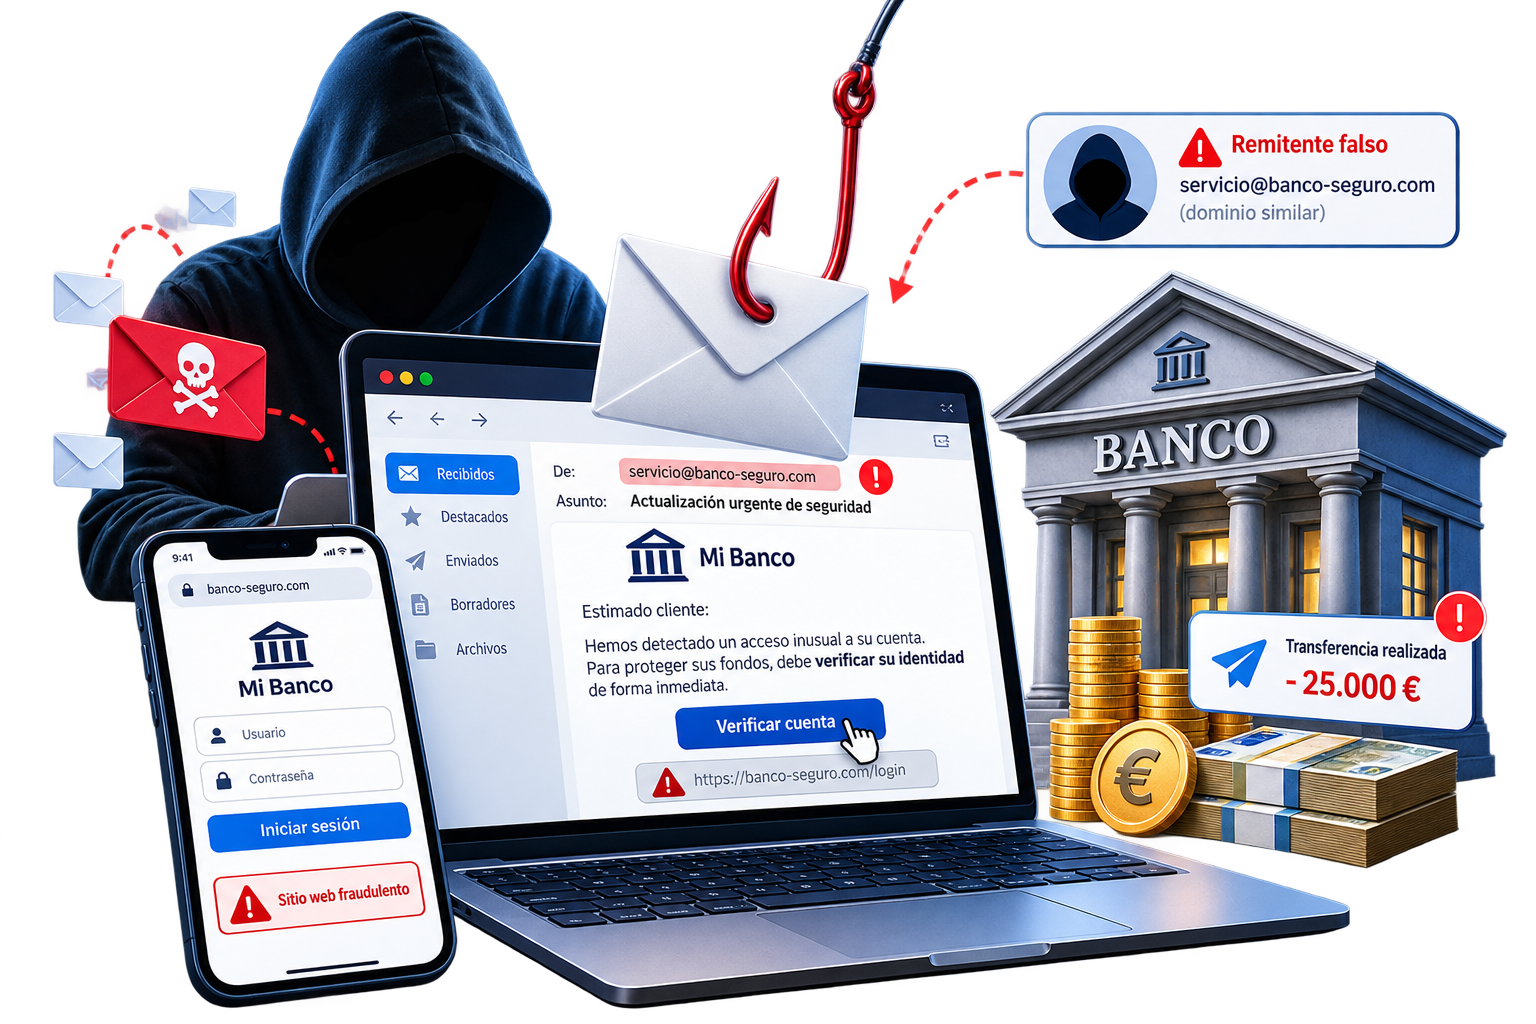
Representación de phishing y Business Email Compromise en el sector bancario

El informe de ENISA sobre el panorama de amenazas del sector financiero, publicado en 2025 y basado en el periodo comprendido entre enero de 2023 y junio de 2024, identifica la ingeniería social como un componente relevante del panorama de amenazas del sector. Dentro de los incidentes de ingeniería social analizados por ENISA aparecen técnicas como phishing, spear phishing, smishing, vishing y Business Email Compromise (BEC). El organismo también señala la suplantación de entidades de crédito entre las actividades observadas en las campañas analizadas.

Es importante delimitar estos datos correctamente: las observaciones de ENISA corresponden al conjunto y periodo estudiados en ese informe y no implican que todos los ataques contra entidades financieras sigan el mismo patrón.

Business Email Compromise: cuando el objetivo es el proceso financiero

El Business Email Compromise es especialmente relevante al hablar de correo y operaciones financieras. El FBI describe el BEC como un fraude en el que los delincuentes pueden comprometer cuentas de correo o utilizar técnicas de suplantación para conseguir que una solicitud aparentemente legítima provoque una transferencia de fondos u otra acción de interés para el atacante.

El escenario puede adoptar distintas formas. Un atacante puede imitar una dirección legítima mediante un dominio visualmente parecido, utilizar información obtenida mediante spear phishing o acceder a una cuenta real. El FBI también documenta el uso de información obtenida de conversaciones de correo para preparar solicitudes fraudulentas relacionadas con facturas y pagos.

Esta diferencia es importante desde el punto de vista defensivo. Una pasarela de correo puede detectar numerosos mensajes maliciosos, pero una petición enviada desde una cuenta legítima comprometida plantea un problema distinto. El análisis ya no puede depender únicamente de la reputación del dominio o de la existencia de un archivo adjunto.

La suplantación no siempre significa lo mismo

En seguridad del correo conviene diferenciar varios escenarios que para el usuario pueden parecer idénticos. Un atacante puede falsificar determinados datos del remitente, registrar un dominio parecido al de una organización real o utilizar una cuenta legítima que ha sido comprometida. El mensaje visible puede resultar convincente en los tres casos, pero los controles necesarios para detectarlos no son exactamente los mismos.

Un dominio parecido, por ejemplo, puede sustituir caracteres, añadir palabras o introducir pequeñas variaciones que pasan desapercibidas durante una lectura rápida. El FBI recomienda examinar cuidadosamente las direcciones de correo y verificar de manera independiente las solicitudes relacionadas con pagos o cambios de procedimientos financieros.

Cuando la cuenta legítima ha sido comprometida, la dificultad aumenta. El atacante puede disponer de contexto real y responder dentro de conversaciones existentes. En ese escenario, el correo deja de ser solamente el vector de entrada y pasa a convertirse también en una fuente de inteligencia sobre la organización y sus procesos.

SPF, DKIM y DMARC: necesarios, pero no suficientes

La autenticación del correo constituye una capa fundamental para proteger los dominios utilizados por bancos y otras organizaciones. SPF permite publicar qué sistemas están autorizados para enviar correo en nombre de un dominio dentro del alcance definido por el protocolo. DKIM incorpora una firma criptográfica que permite verificar determinados elementos del mensaje y detectar modificaciones relevantes dentro de aquello que ha sido firmado.
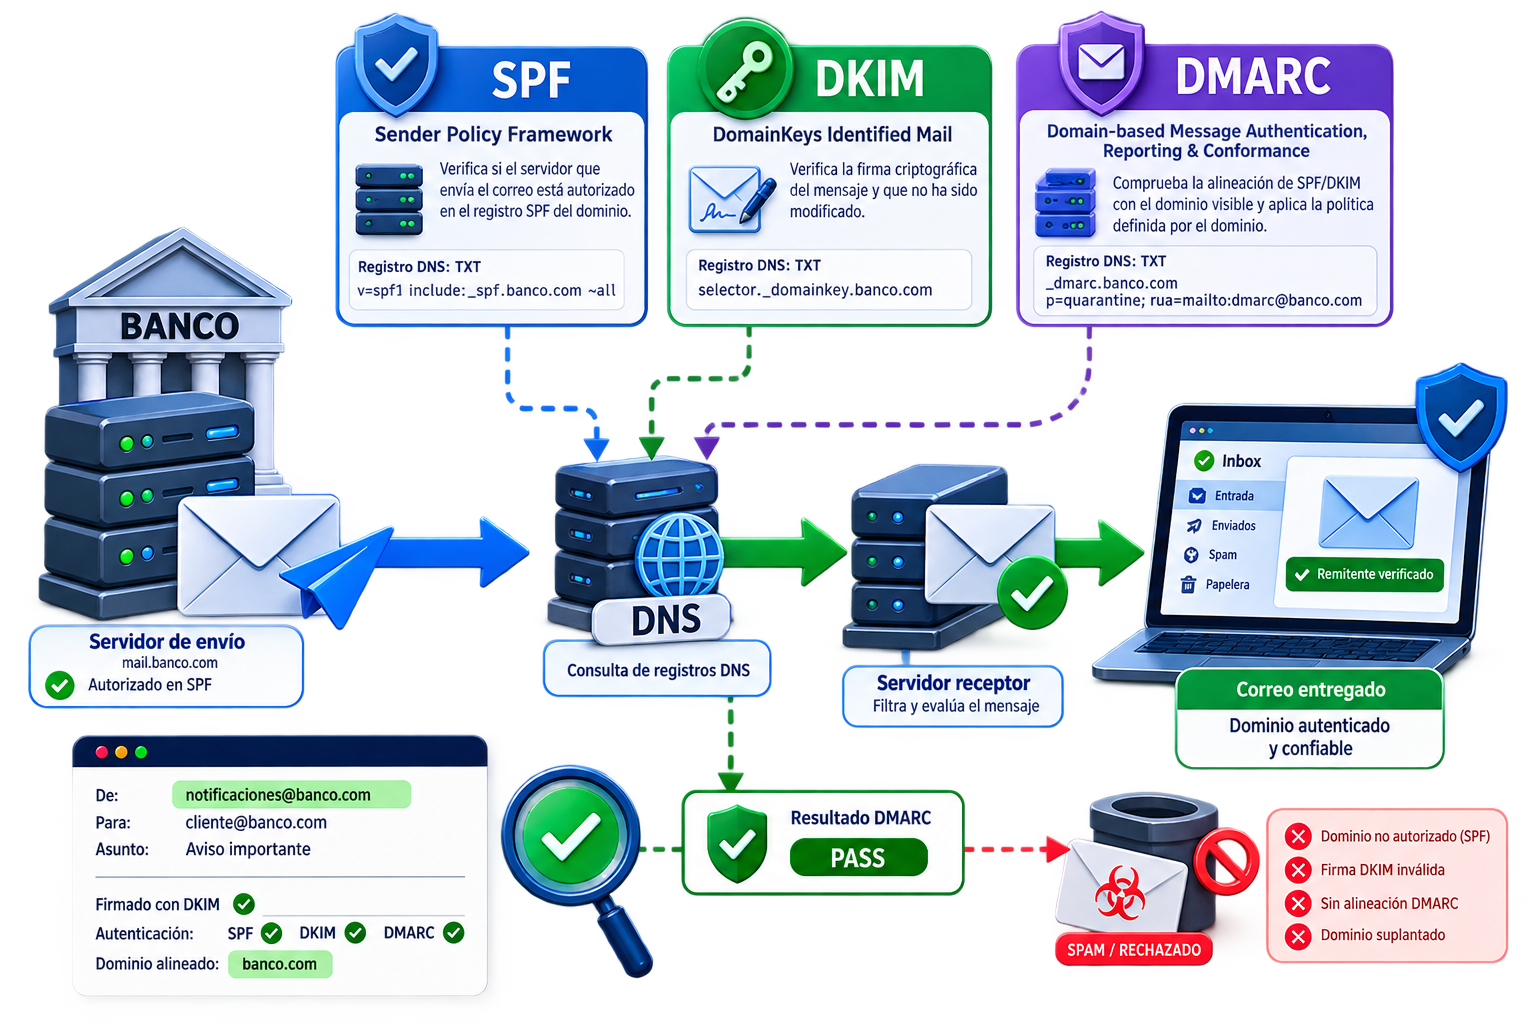
Esquema de autenticación de correo electrónico mediante SPF, DKIM y DMARC

DMARC se apoya en SPF y DKIM e introduce el concepto de alineación con el dominio visible para el usuario, además de permitir que el propietario del dominio publique una política y reciba informes. Una implantación correcta puede dificultar determinados escenarios de suplantación directa del dominio protegido.

Sin embargo, estos mecanismos no convierten automáticamente un mensaje en fiable. Un atacante puede registrar un dominio diferente y configurar correctamente SPF, DKIM y DMARC para ese dominio. Del mismo modo, la autenticación del dominio no resuelve por sí sola el compromiso de una cuenta legítima. Por eso, interpretar un resultado DMARC satisfactorio como una garantía de que el contenido es seguro sería un error.

La identidad de la cuenta también debe protegerse

La seguridad del dominio debe complementarse con la protección de las cuentas. El uso de autenticación multifactor reduce el riesgo asociado al robo de una contraseña, aunque su eficacia depende del método utilizado y del escenario de ataque. No todos los mecanismos MFA ofrecen la misma resistencia frente al phishing y existen técnicas capaces de intentar capturar sesiones o aprovechar procesos de autenticación legítimos.

También resulta necesario supervisar comportamientos posteriores al acceso. Reglas de reenvío inesperadas, modificaciones de configuración, accesos anómalos o cambios relacionados con la cuenta pueden aportar señales de compromiso. El FBI ha documentado casos de BEC en los que se utilizaron reglas de reenvío no autorizadas para enviar automáticamente mensajes de víctimas a cuentas controladas por los atacantes.

El control financiero no debe depender únicamente del correo

Una de las defensas más importantes frente al fraude basado en email no se encuentra en el propio sistema de correo. Una solicitud de modificación de una cuenta bancaria, una transferencia excepcional o un cambio en las instrucciones habituales de pago debería disponer de mecanismos de verificación independientes y acordes al riesgo de la operación.

El FBI recomienda verificar las solicitudes de pago y, especialmente, los cambios en cuentas o procedimientos utilizando un canal independiente. Esto implica evitar que la propia información incluida en el mensaje sospechoso sea utilizada como único medio de comprobación. Si un correo comunica un nuevo número de teléfono junto con unas nuevas instrucciones de transferencia, utilizar precisamente ese número para confirmar la operación no proporciona una validación independiente.

En un entorno bancario, esta separación entre comunicación y autorización resulta especialmente relevante. La seguridad del correo puede reducir la probabilidad de que un mensaje fraudulento llegue a su destinatario, mientras que los controles del proceso financiero pueden limitar el impacto cuando el primer nivel de defensa falla.

Qué debería cubrir una estrategia de Email Security en banca

Una estrategia madura requiere varias capas complementarias. La primera es proteger los dominios mediante una configuración adecuada de SPF, DKIM y DMARC, manteniendo un inventario actualizado de los servicios autorizados para enviar correo. La segunda es proteger las identidades mediante controles de acceso, autenticación multifactor y supervisión de comportamientos anómalos.
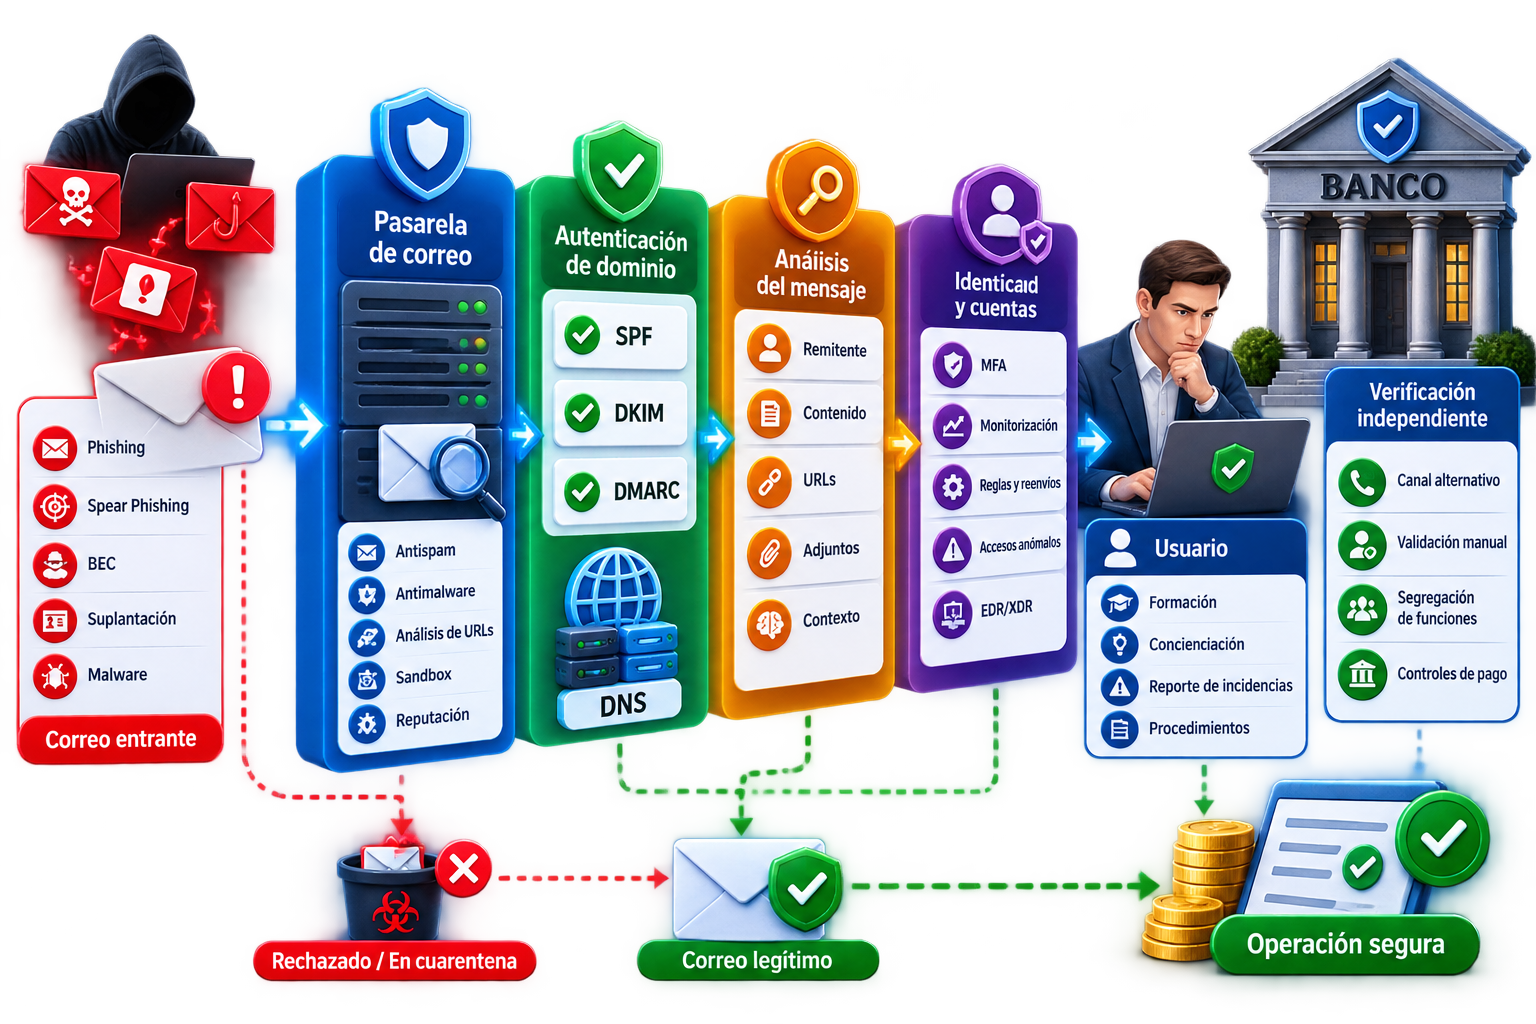
Defensa por capas para proteger el correo electrónico y las operaciones financieras frente a amenazas

La tercera capa corresponde al análisis del propio mensaje: reputación, URLs, adjuntos, características del remitente, señales de suplantación y contexto. A esto debe añadirse la protección del usuario mediante procedimientos claros para comunicar mensajes sospechosos y mediante formación basada en situaciones realistas, no únicamente en reconocer errores ortográficos o mensajes evidentemente fraudulentos.

Finalmente, los procesos de negocio deben asumir que un correo puede ser falso incluso cuando parece legítimo. Las operaciones sensibles necesitan controles adicionales, segregación de funciones y procedimientos de verificación que impidan que una única comunicación pueda desencadenar una operación crítica sin comprobaciones adicionales.

Cuando el correo legítimo de un banco también debe generar confianza

La protección no consiste solamente en impedir que terceros suplanten a una entidad. Las propias organizaciones deben mantener comunicaciones coherentes que permitan a clientes y empleados reconocer procedimientos normales. Pedir información sensible de manera inesperada, utilizar dominios distintos sin una justificación clara o introducir procesos que contradigan las recomendaciones de seguridad puede dificultar que el destinatario diferencie una comunicación auténtica de una fraudulenta.

Esto convierte la seguridad del correo en un problema de arquitectura, identidad, operaciones y comunicación. La tecnología puede autenticar dominios, analizar mensajes y bloquear amenazas, pero los procesos internos determinan qué ocurre cuando un mensaje supera esos controles.

Conclusiones

La relación entre banca y correo electrónico representa un ejemplo claro de seguridad por capas. El phishing y el BEC no dependen de una única técnica y, por tanto, tampoco pueden mitigarse mediante un único producto o protocolo.

SPF, DKIM y DMARC son componentes importantes para proteger la identidad de los dominios, pero deben coexistir con controles de identidad, autenticación multifactor, análisis de amenazas y supervisión de las cuentas. A su vez, ninguna de estas medidas sustituye la necesidad de verificar por canales independientes las operaciones financieras sensibles.

El objetivo no debería ser asumir que todo correo autenticado es seguro, sino conseguir que una organización pueda determinar con mayor precisión quién envía un mensaje, detectar comportamientos anómalos y evitar que una comunicación fraudulenta sea suficiente para provocar una operación crítica.
Fuentes y referencias

La navaja de Ockham aplicada a la seguridad del correo electrónico

Un correo sospechoso llega al buzón. El remitente parece legítimo, SPF pasa, DKIM también, el dominio tiene buena reputación y no existe ningún adjunto claramente malicioso. Sin embargo, el mensaje solicita modificar urgentemente una cuenta bancaria. ¿Estamos ante una sofisticada infraestructura diseñada para evadir todos los controles? ¿Una cuenta legítima comprometida? ¿Una suplantación? ¿O simplemente ante un mensaje legítimo que ha despertado una alerta por su contenido?

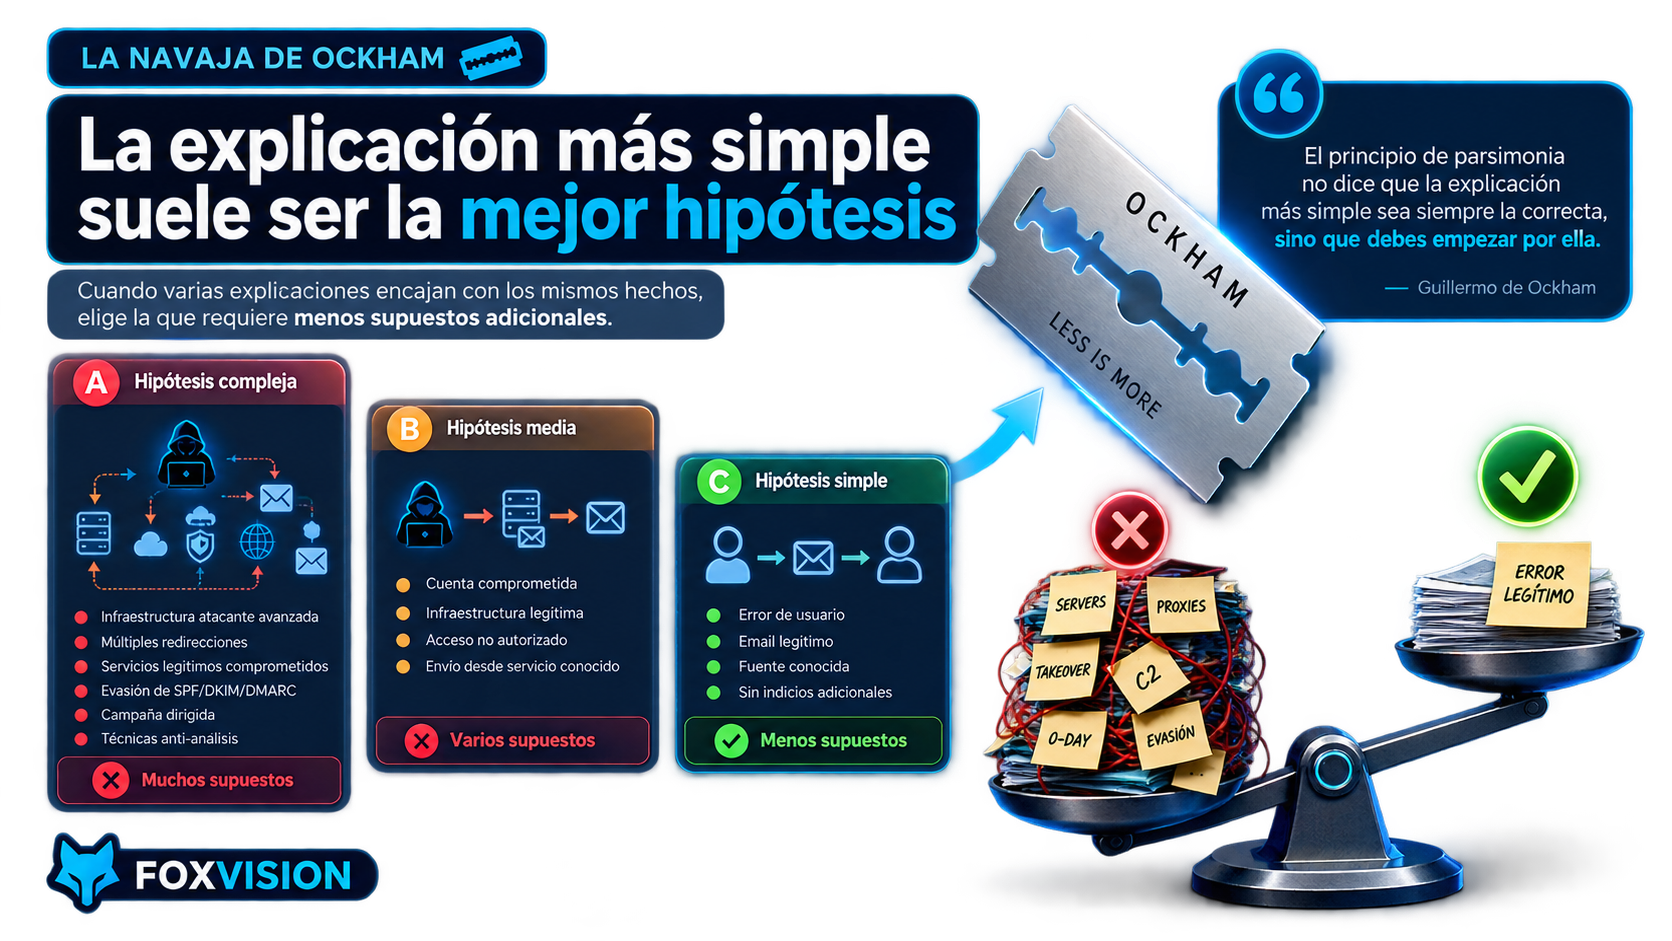
En seguridad del correo electrónico es fácil construir rápidamente una teoría compleja. Cuantos más datos tenemos disponibles, más tentador resulta intentar relacionarlos todos. La navaja de Ockham ofrece una forma diferente de abordar el problema: empezar por la explicación que necesita menos supuestos y aumentar la complejidad únicamente cuando las evidencias lo justifican.

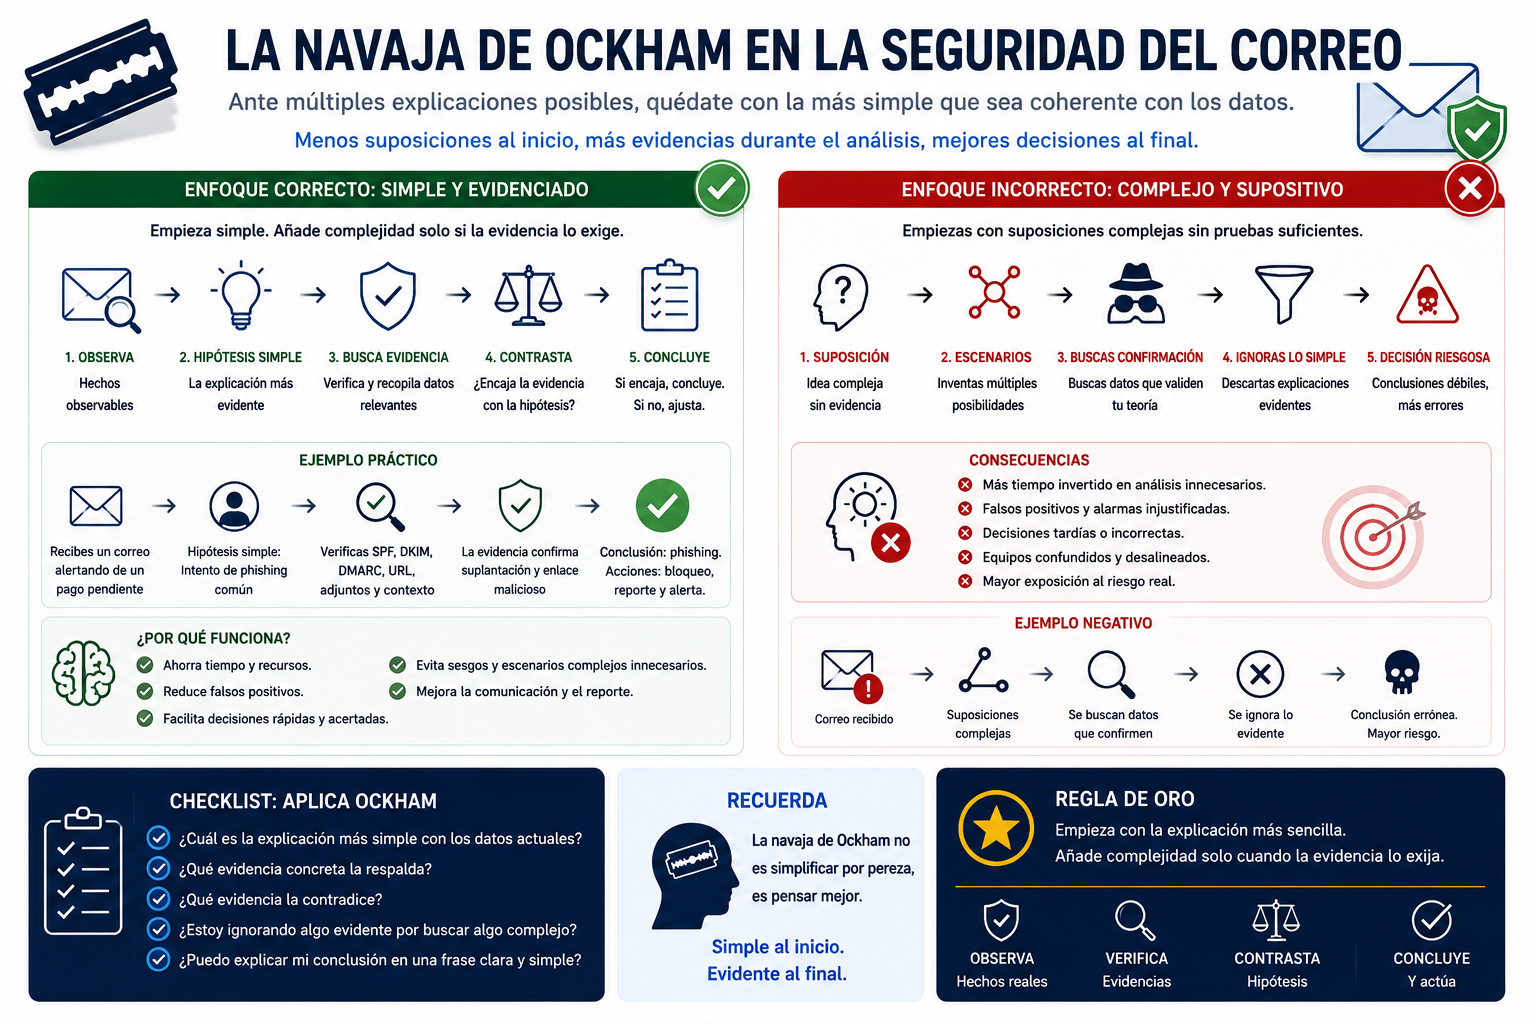
¿Qué es la navaja de Ockham?

Qué es la navaja de Ockham aplicada al análisis de seguridad
Ante varias explicaciones compatibles con las evidencias, conviene comenzar por la que requiere menos supuestos.

La navaja de Ockham, también denominada principio de parsimonia, se asocia al filósofo medieval Guillermo de Ockham. Aplicada de forma práctica, propone que cuando varias hipótesis explican adecuadamente las mismas evidencias, resulta razonable comenzar trabajando con aquella que necesita introducir menos supuestos adicionales.

Esto no significa que la explicación más sencilla sea siempre la correcta. Tampoco constituye una prueba. Es una heurística para ordenar hipótesis y evitar añadir complejidad innecesaria antes de que las evidencias obliguen a hacerlo.

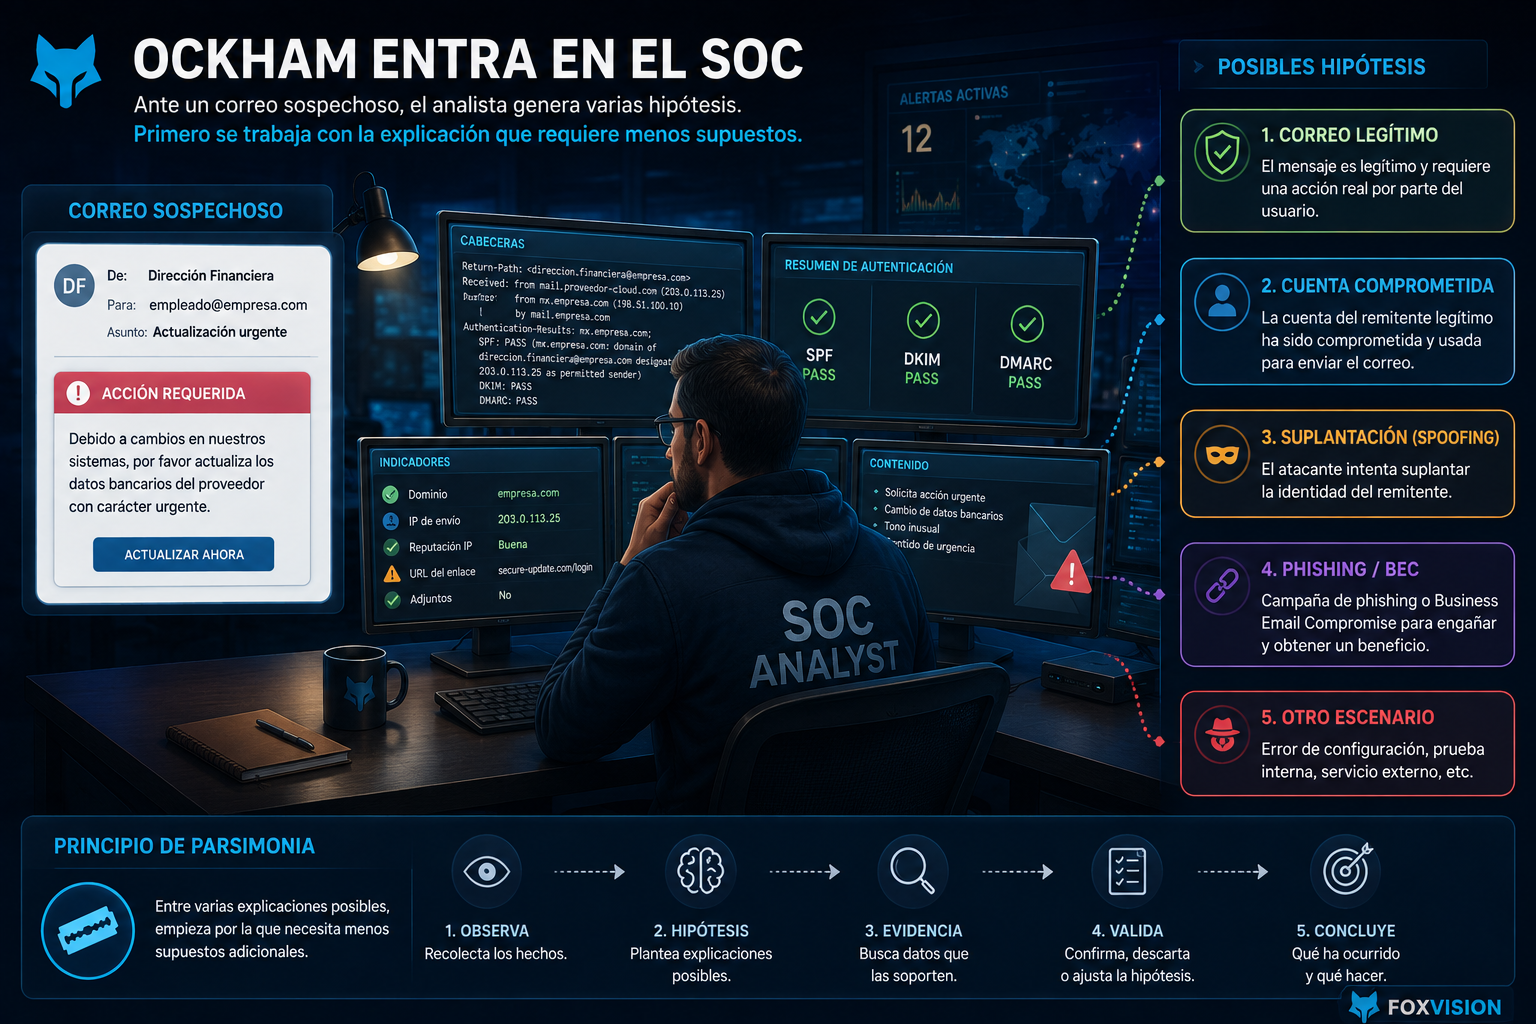
Ockham entra en el SOC

Aplicación de la navaja de Ockham en un SOC
El analista parte de las evidencias y trabaja con hipótesis que deben poder confirmarse o descartarse.

Un analista de seguridad trabaja continuamente con hipótesis. Una alerta proporciona observaciones y el analista intenta determinar qué secuencia de acontecimientos puede explicarlas.

En Email Security esto ocurre constantemente. Un mensaje puede presentar una URL desconocida, un dominio recién observado, una anomalía de autenticación, una dirección IP inesperada o una discrepancia entre diferentes identidades del remitente. Cada elemento abre nuevas posibilidades.

El problema aparece cuando una posibilidad se transforma demasiado pronto en una explicación. Que algo pueda ocurrir no significa que haya ocurrido.

De la observación a la hipótesis

Imaginemos un correo que aparentemente procede de una empresa conocida pero falla SPF.

Una primera hipótesis podría ser que el mensaje es una suplantación del dominio. Pero también podría existir un servicio legítimo enviando correo en nombre de la organización, un problema de configuración SPF, forwarding, una interpretación incorrecta de la identidad evaluada o simplemente una infraestructura que todavía no hemos identificado.

La aplicación de Ockham no consiste en seleccionar inmediatamente la explicación más cómoda. Consiste en evitar construir una cadena compleja de acontecimientos cuando todavía existe una explicación más sencilla compatible con las evidencias.

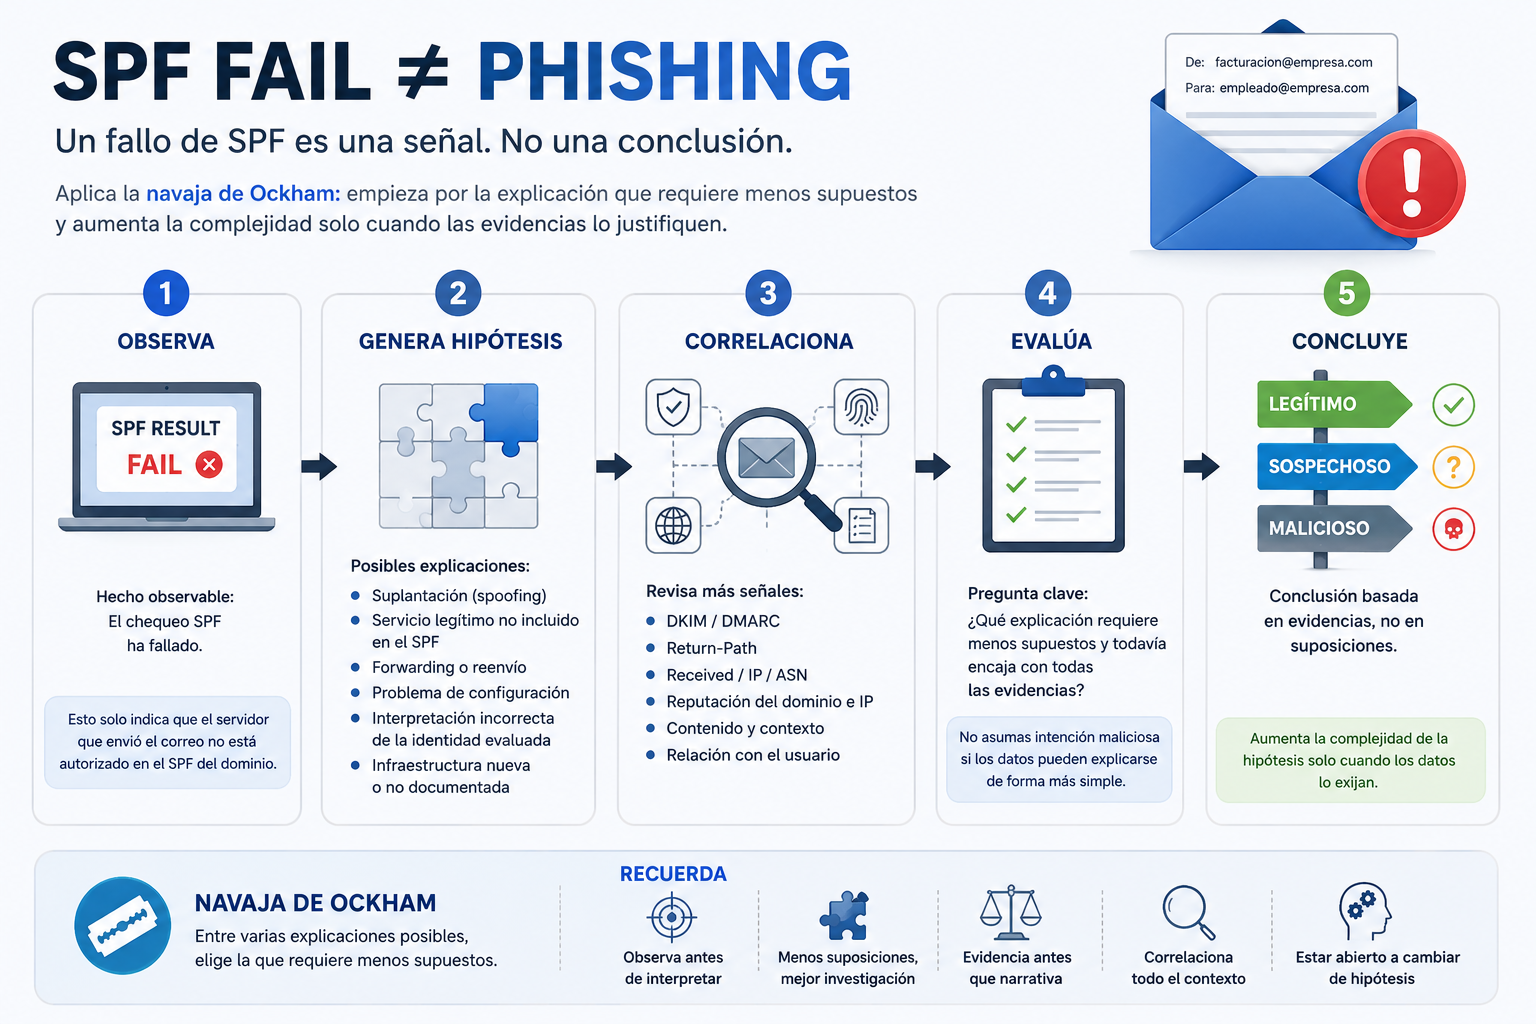
Un fallo de SPF no significa phishing

SPF fail no significa automáticamente phishing
SPF fail es una evidencia técnica que debe contextualizarse; no constituye por sí sola una clasificación de phishing.

Este es un buen ejemplo del valor del principio de parsimonia. Si observamos SPF=fail, la evidencia disponible permite afirmar que la comprobación SPF realizada para la identidad correspondiente no ha superado la validación.

No permite concluir automáticamente que existe phishing.

Para avanzar necesitamos más información: Return-Path, From, DKIM, DMARC, Received, Authentication-Results, infraestructura de envío, dominio, contenido y contexto del mensaje.

Si después aparecen otras anomalías coherentes entre sí, la hipótesis de suplantación gana fuerza. No porque fuera inicialmente la explicación más atractiva, sino porque nuevas evidencias han reducido las explicaciones alternativas.

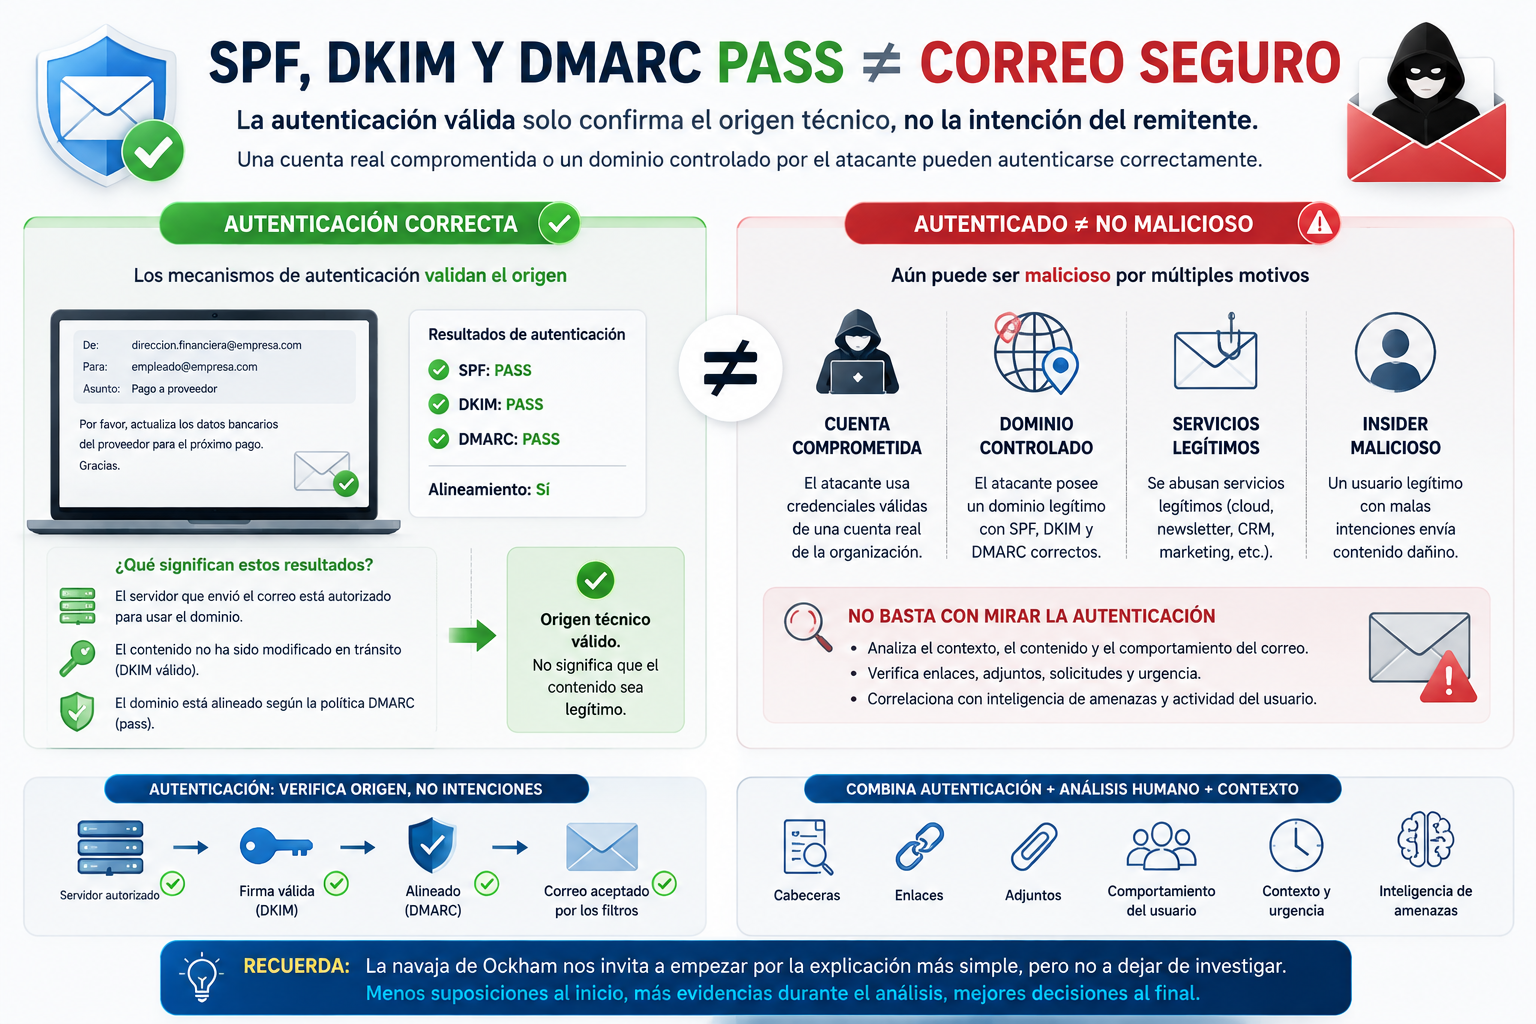
SPF, DKIM y DMARC: pasar autenticación no significa correo seguro

SPF DKIM y DMARC pass no significan automáticamente correo seguro
La autenticación valida aspectos concretos del mensaje y del dominio, pero no determina por sí sola la intención del remitente.

También puede producirse el escenario contrario. Un mensaje supera SPF, DKIM y DMARC y, aun así, resulta malicioso.

Ante un mensaje autenticado tendemos a pensar que el remitente es seguro. Pero estos mecanismos responden a cuestiones concretas sobre autenticación y alineamiento del correo; no certifican que las intenciones de quien controla una cuenta, dominio o infraestructura sean legítimas.

Si una cuenta real ha sido comprometida, un atacante puede enviar correo desde infraestructura autorizada. Si utiliza un dominio controlado por él y correctamente configurado, también puede obtener resultados válidos de autenticación.

Ockham vuelve a resultar útil: no necesitamos imaginar inicialmente una evasión criptográfica sofisticada si la evidencia puede explicarse mediante el abuso de una identidad o infraestructura legítimamente autenticada.

El extraño caso del correo que no llegó

Otro escenario habitual en operaciones de Email Security es una incidencia del tipo: el correo no ha llegado.

Es fácil comenzar pensando en bloqueos avanzados, problemas de reputación, listas de denegación, errores de DMARC, reglas complejas del gateway o fallos de routing.

Pero antes conviene comprobar lo elemental: ¿el servidor remitente intentó realmente entregar el mensaje?, ¿existe una conexión registrada?, ¿tenemos un Message-ID?, ¿se produjo un rechazo SMTP?, ¿el destinatario era correcto?, ¿el mensaje fue aceptado y entregado?, ¿terminó en cuarentena o en otra carpeta?

Buscar inicialmente la explicación que requiere menos supuestos evita dedicar tiempo a investigar una cadena compleja cuando el mensaje quizá nunca llegó a la infraestructura que estamos analizando.

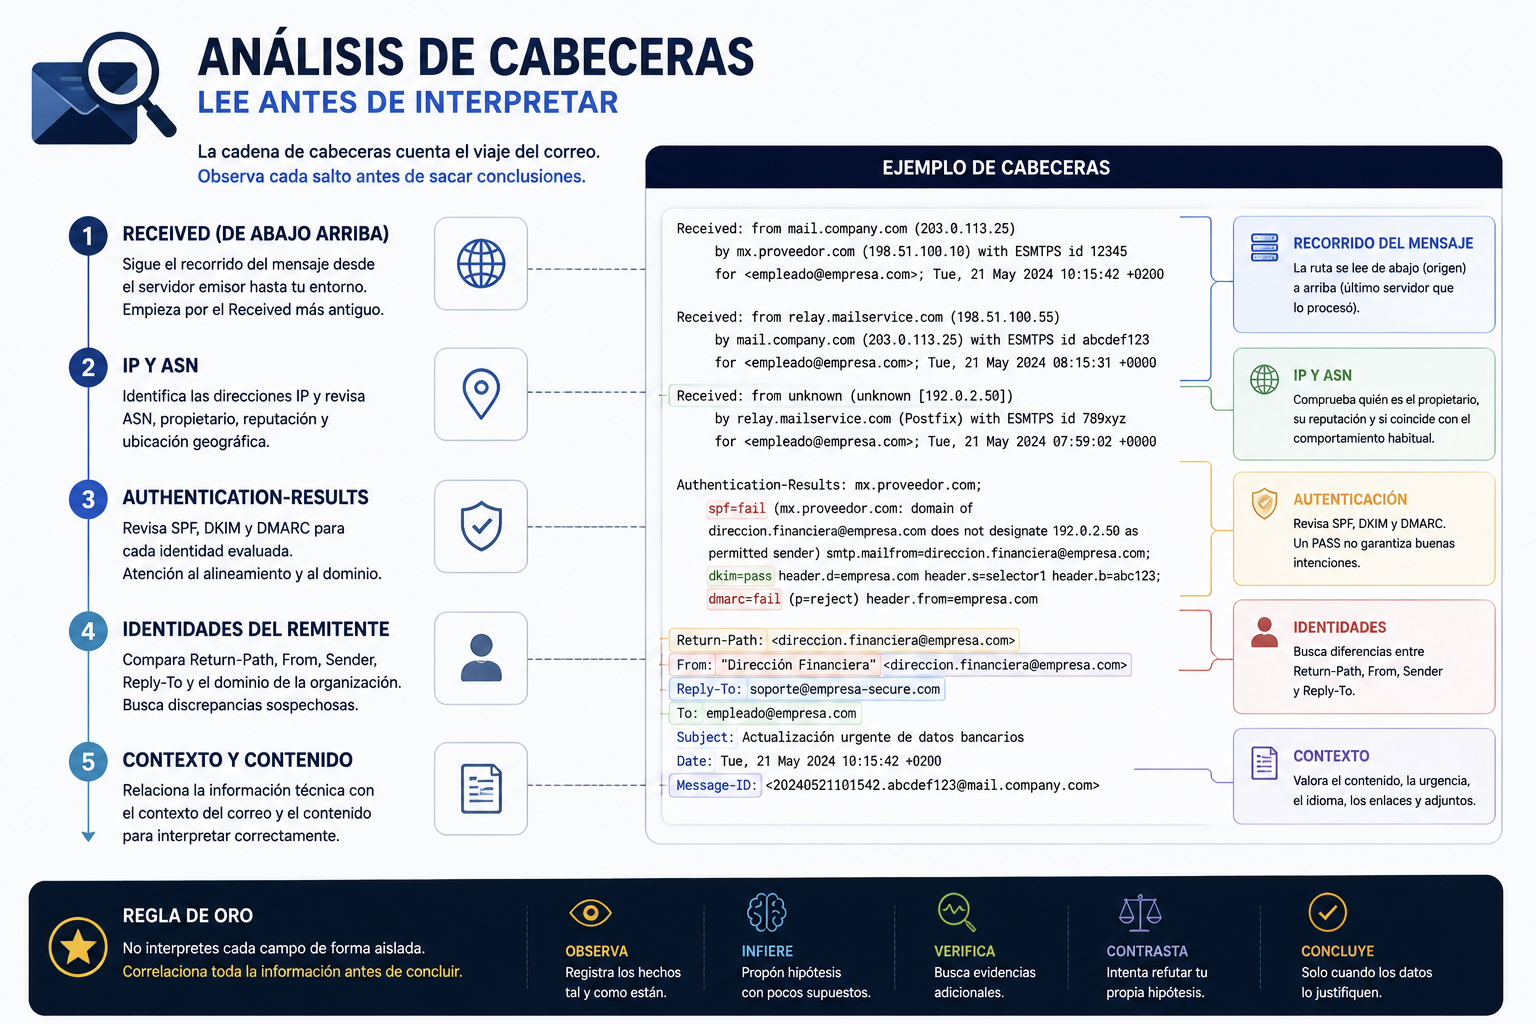
Cabeceras: leer antes de interpretar

Metodología de análisis de cabeceras de correo electrónico
Received, IP, ASN, Authentication-Results y contexto deben analizarse como partes de una misma cadena de evidencias.

Las cabeceras de un correo proporcionan una gran cantidad de información, pero también pueden fomentar el sobreanálisis.

Una dirección IP desconocida en un Received no implica necesariamente infraestructura atacante. Puede pertenecer a un relay, proveedor cloud, servicio de marketing, gateway intermedio o infraestructura legítima que todavía no hemos identificado.

El procedimiento debería comenzar separando observación e interpretación.

Observación: aparece una dirección IP que no reconocemos en la cadena Received.

Hipótesis: podría pertenecer a infraestructura no habitual.

Validación: analizamos ASN, propietario, posición dentro de la cadena, DNS, contexto y relación con el resto de la infraestructura.

Solo después de esa validación podremos aumentar o reducir la confianza en la hipótesis.

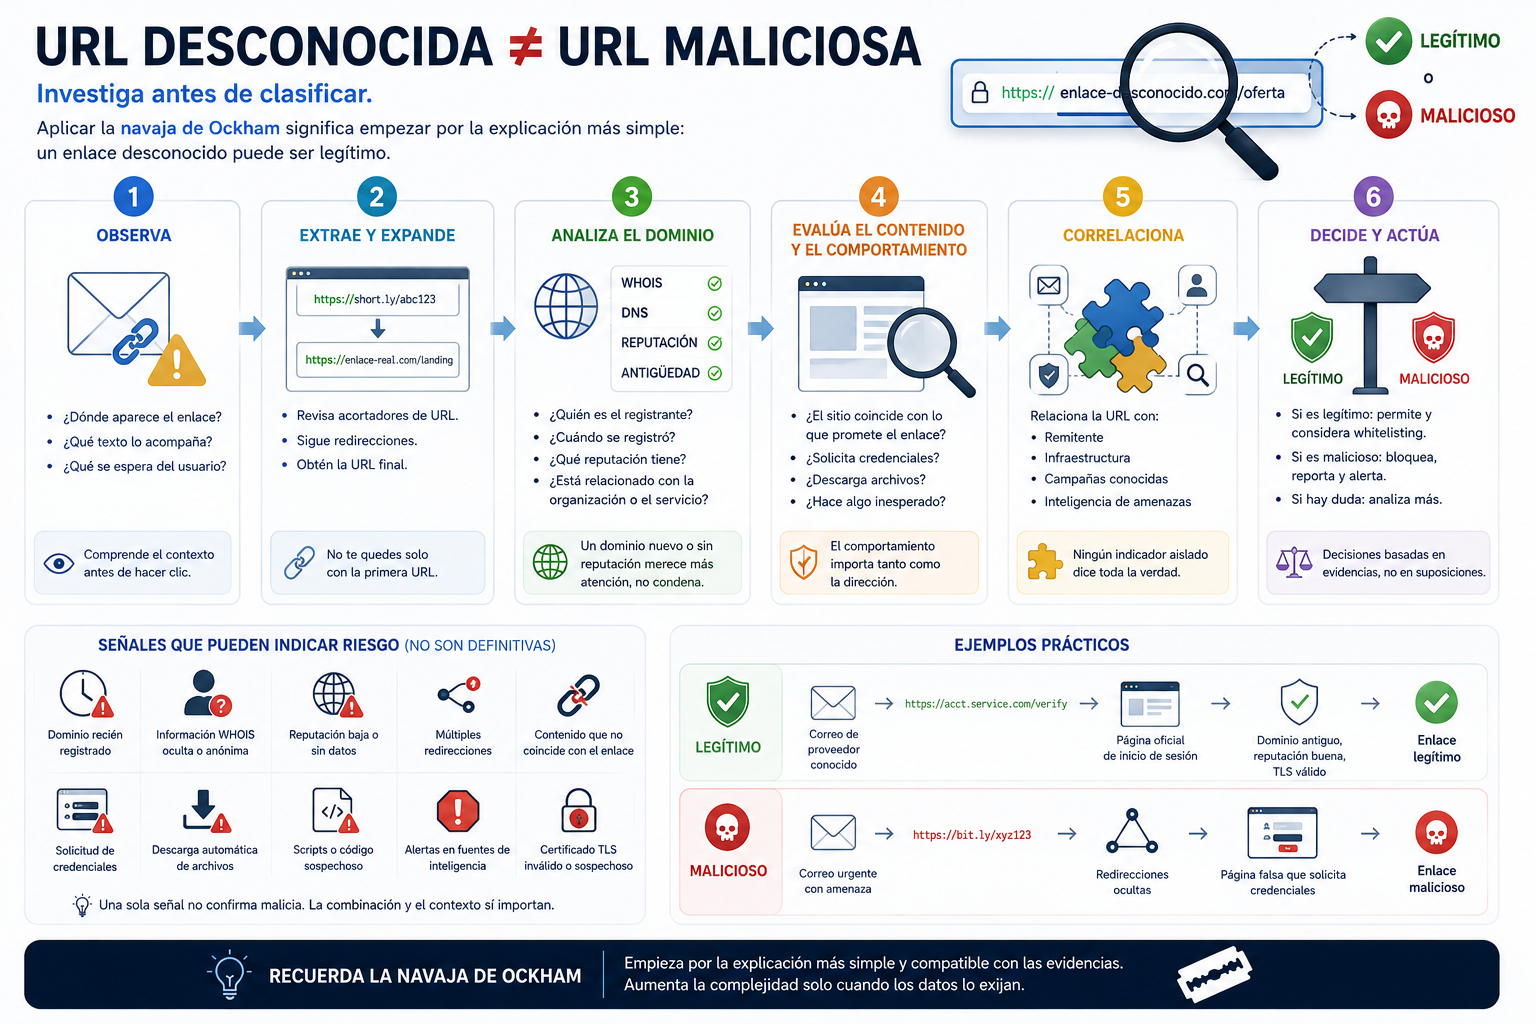
Una URL desconocida tampoco es automáticamente maliciosa

Una URL desconocida no equivale automáticamente a una URL maliciosa
Una URL desconocida es un punto de partida para investigar, no una conclusión.

La misma lógica se aplica a las URLs. Encontrar un dominio desconocido dentro de un correo puede justificar una investigación, pero desconocido y malicioso no son sinónimos.

Antes de construir una hipótesis de phishing conviene analizar el dominio, las redirecciones, el contexto, la relación con el remitente y otros indicadores disponibles.

Si el enlace pertenece a un servicio legítimo utilizado por la organización, esa explicación requiere menos supuestos que imaginar inicialmente una infraestructura atacante diseñada específicamente para imitar dicho servicio. Si las evidencias posteriores contradicen esa explicación, se descarta y se continúa con la siguiente hipótesis.

El adjunto detectado como malware

Supongamos ahora que un gateway detecta un adjunto como malicioso.

Una interpretación precipitada podría describir inmediatamente una campaña de malware dirigida contra la organización. Sin embargo, inicialmente solo sabemos que un control ha clasificado un archivo como malicioso o sospechoso.

La investigación debe determinar qué es el archivo, qué detección se ha producido, si existen otras observaciones, cuál es su hash, de dónde procede, si fue entregado, si llegó a ejecutarse y si existen evidencias posteriores en endpoint, identidad o red.

La complejidad de la conclusión debe crecer al mismo ritmo que la evidencia.

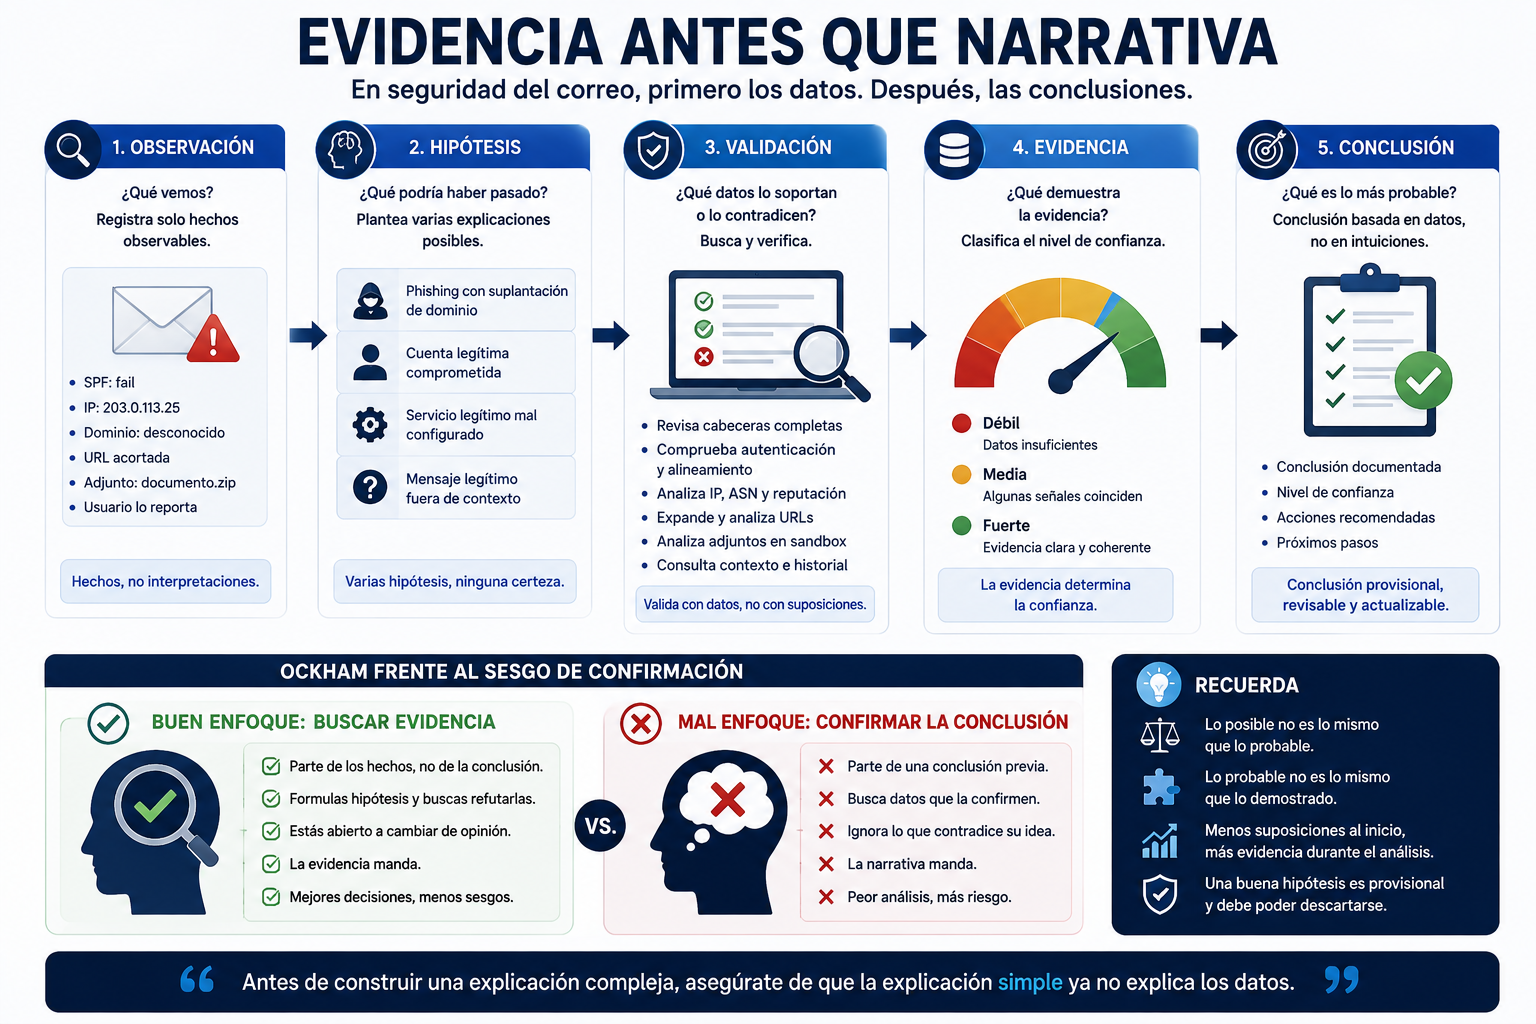
Evidencia antes que narrativa

Evidencia antes que narrativa en una investigación de seguridad
Observación, hipótesis, validación, evidencia y conclusión: la narrativa debe construirse después de los datos.

Una investigación puede entenderse como una sucesión de preguntas. Para cada una de ellas existen observaciones, hipótesis y evidencias que permiten confirmar, descartar o mantener abiertas diferentes posibilidades.

Un enfoque inspirado en la navaja de Ockham podría resumirse así: observar primero, formular la hipótesis que explique los datos con menos supuestos, intentar refutarla, buscar evidencias adicionales y aumentar la complejidad únicamente cuando la hipótesis sencilla deja de explicar lo observado.

Ockham no significa ignorar ataques sofisticados

Aplicar este principio incorrectamente también tiene riesgos. Un atacante puede utilizar varias capas de redirección, servicios legítimos, infraestructura comprometida, técnicas AiTM, cuentas previamente comprometidas o mecanismos diseñados específicamente para dificultar el análisis.

La navaja de Ockham no dice que debamos ignorar estas posibilidades. Dice que no deberíamos necesitarlas para explicar una evidencia cuando existe otra hipótesis igualmente compatible que requiere menos supuestos.

Si aparecen evidencias que la explicación sencilla no puede justificar, la investigación debe evolucionar. Una buena hipótesis es provisional y debe poder descartarse.

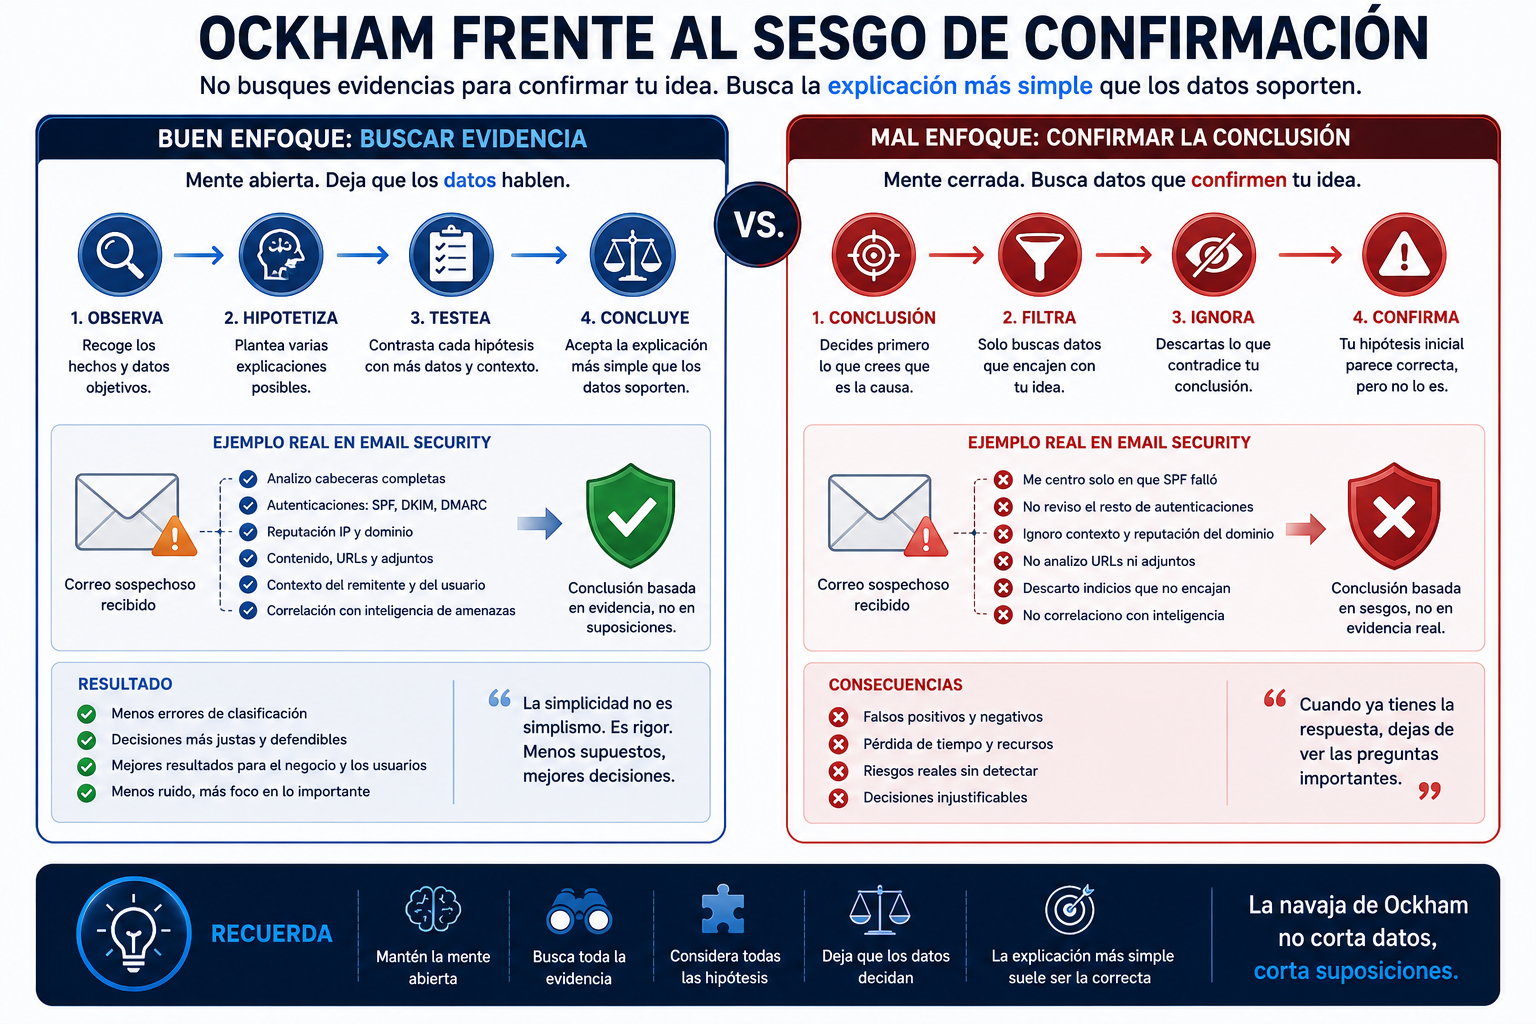
Ockham frente al sesgo de confirmación

Navaja de Ockham frente al sesgo de confirmación
Investigar consiste en intentar validar y refutar hipótesis, no en buscar únicamente aquello que confirme nuestra primera impresión.

Existe además un beneficio importante: reducir el sesgo de confirmación.

Si un analista decide demasiado pronto que un correo es phishing, puede comenzar a interpretar cada elemento posterior como confirmación de esa conclusión. Una IP desconocida se convierte en infraestructura maliciosa; una URL poco habitual, en phishing; un fallo de autenticación, en spoofing; y una redirección, en evasión.

Pero también puede suceder lo contrario: decidir demasiado pronto que un mensaje es legítimo y racionalizar posteriormente todas sus anomalías.

Trabajar con hipótesis explícitas obliga a preguntarse qué evidencias podrían demostrar que nuestra explicación inicial es incorrecta.

Ejemplo: posible BEC

Un usuario reporta un correo del director financiero solicitando urgentemente modificar los datos bancarios de un proveedor.

La primera pregunta no debería ser qué grupo criminal está detrás del ataque. Primero necesitamos determinar si el mensaje es auténtico.

Podemos comprobar identidad del remitente, Authentication-Results, Message-ID, cadena Received, infraestructura utilizada, Reply-To, contexto de conversaciones anteriores y cualquier cambio respecto al comportamiento habitual.

Si el mensaje procede realmente de la cuenta corporativa del directivo, la hipótesis de spoofing pierde fuerza. Entonces aparecen otras posibilidades: la cuenta podría estar comprometida, el mensaje podría ser legítimo o podría existir otro mecanismo de fraude.

Cada nueva evidencia modifica el conjunto de hipótesis. La investigación avanza eliminando explicaciones, no acumulando suposiciones.

Metodología para Email Security

Metodología de la navaja de Ockham aplicada a Email Security
Empezar simple no significa investigar menos: significa añadir complejidad cuando las evidencias la hacen necesaria.

1. ¿Qué sabemos? Registrar únicamente hechos observables: resultados de autenticación, IP, dominios, URLs, hashes, timestamps, acciones del gateway y otros datos disponibles.

2. ¿Qué creemos que ha ocurrido? Formular una o varias hipótesis separadas de los hechos.

3. ¿Qué hipótesis necesita menos supuestos? Priorizar la explicación capaz de justificar las observaciones sin introducir elementos que todavía no han sido demostrados.

4. ¿Qué dato podría demostrar que estamos equivocados? Buscar activamente evidencias capaces de refutar la hipótesis.

5. ¿La explicación sigue encajando? Si aparecen contradicciones, abandonar o modificar la hipótesis.

6. ¿Necesitamos una explicación más compleja? Solo cuando los datos ya no puedan explicarse satisfactoriamente mediante las hipótesis anteriores.

La diferencia entre posible, probable y demostrado

En seguridad del correo esta distinción es fundamental.

Que una técnica sea técnicamente posible no significa que sea la explicación probable de un evento. Y que una explicación sea probable tampoco significa que haya sido demostrada.

Un buen análisis debería dejar claro qué elementos son hechos observados, cuáles son inferencias y qué conclusiones disponen de evidencia suficiente. Esta separación mejora tanto el trabajo del analista como la calidad del informe que recibirá posteriormente otro equipo.

Menos suposiciones, mejores investigaciones

La navaja de Ockham encaja especialmente bien con el análisis de seguridad porque obliga a controlar una tendencia muy humana: construir una historia antes de disponer de todas las evidencias.

En Email Security, una investigación eficaz no es necesariamente la que plantea la explicación más sofisticada. Es la que consigue explicar las evidencias disponibles introduciendo el menor número posible de supuestos y sabe abandonar esa explicación cuando aparecen datos que la contradicen.

SPF fail no significa automáticamente phishing. SPF pass no significa correo seguro. Una IP desconocida no significa C2. Una URL nueva no significa infraestructura maliciosa. Un adjunto detectado no demuestra por sí mismo una campaña dirigida.

Son observaciones. El trabajo del analista comienza precisamente ahí.

En seguridad, la explicación más sencilla no tiene por qué ser la correcta. Pero antes de construir una explicación compleja, deberíamos ser capaces de demostrar por qué la sencilla ya no explica las evidencias.

Fuentes y referencias

Email Security: tipos de ataques por correo electrónico y cómo protegerse

El correo electrónico continúa siendo un canal esencial para la actividad de cualquier organización y, al mismo tiempo, un vector especialmente útil para los atacantes. No es necesario vulnerar directamente una infraestructura cuando es posible intentar que una persona abra un archivo, visite una página controlada por el atacante, entregue sus credenciales o autorice una operación fraudulenta.

Hablar de ataques por correo electrónico no significa hablar de una única técnica. Bajo este vector conviven campañas masivas de phishing, ataques dirigidos contra personas concretas, fraude empresarial, distribución de malware, suplantación de identidades y páginas diseñadas para capturar credenciales. Varias de estas técnicas pueden aparecer combinadas dentro de una misma operación.

Por ese motivo, una estrategia de Email Security eficaz no puede depender de una única tecnología. La protección requiere controles sobre el correo y los dominios, autenticación, seguridad de endpoints, monitorización, procedimientos de verificación y usuarios preparados para identificar solicitudes anómalas.

Phishing: el engaño como punto de entrada

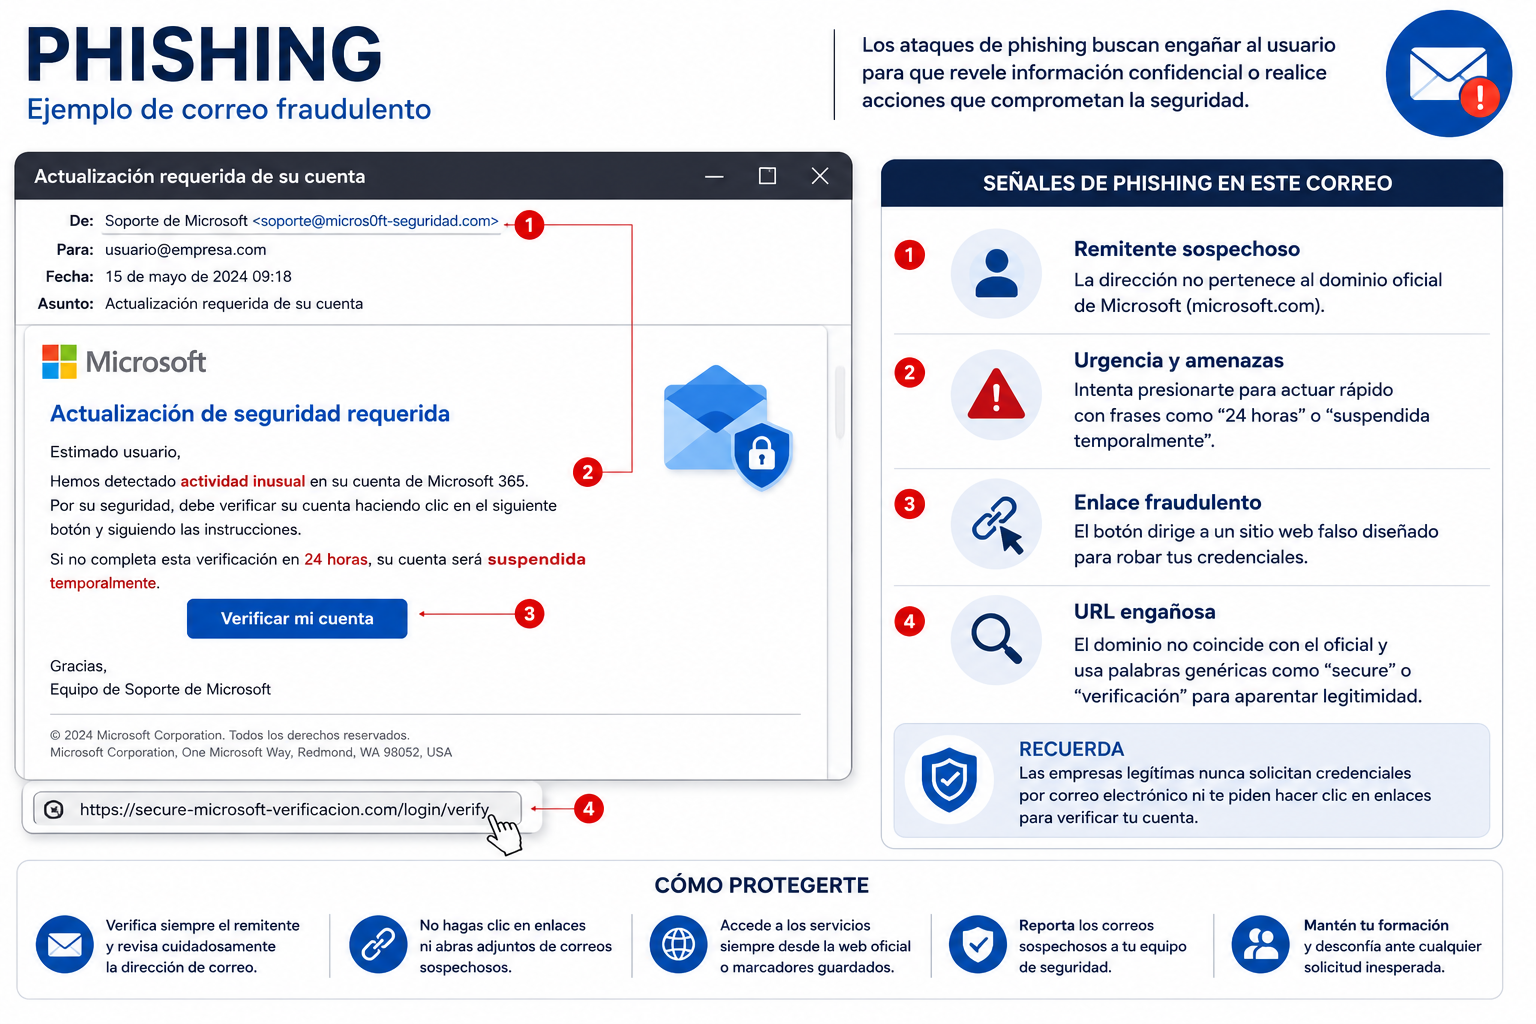
El phishing utiliza mensajes fraudulentos que intentan aparentar legitimidad para provocar una acción de la víctima. El objetivo puede ser conseguir información sensible, capturar credenciales, lograr la apertura de un archivo o conducir al usuario hacia un recurso malicioso. La identidad visual de una empresa, un servicio conocido o una persona de confianza puede utilizarse para reforzar el engaño.

Infografía sobre phishing con un ejemplo de correo fraudulento, señales de alerta y medidas de protección

Las señales tradicionalmente asociadas al phishing, como la urgencia, un remitente inesperado o un enlace sospechoso, siguen siendo relevantes, pero no deben convertirse en una lista rígida. Un mensaje malicioso puede estar correctamente redactado y presentar una apariencia convincente. La comprobación debe centrarse también en el contexto: quién solicita la acción, qué dominio utiliza, si la petición era esperada y adónde conduce realmente el enlace.

Cuando un correo solicita iniciar sesión, descargar un archivo, realizar un pago o proporcionar información sensible, conviene verificar la petición utilizando un canal conocido e independiente. Acceder al servicio mediante su dirección habitual o un marcador conocido evita depender del enlace incluido en el propio mensaje.

Spear phishing y Business Email Compromise (BEC)

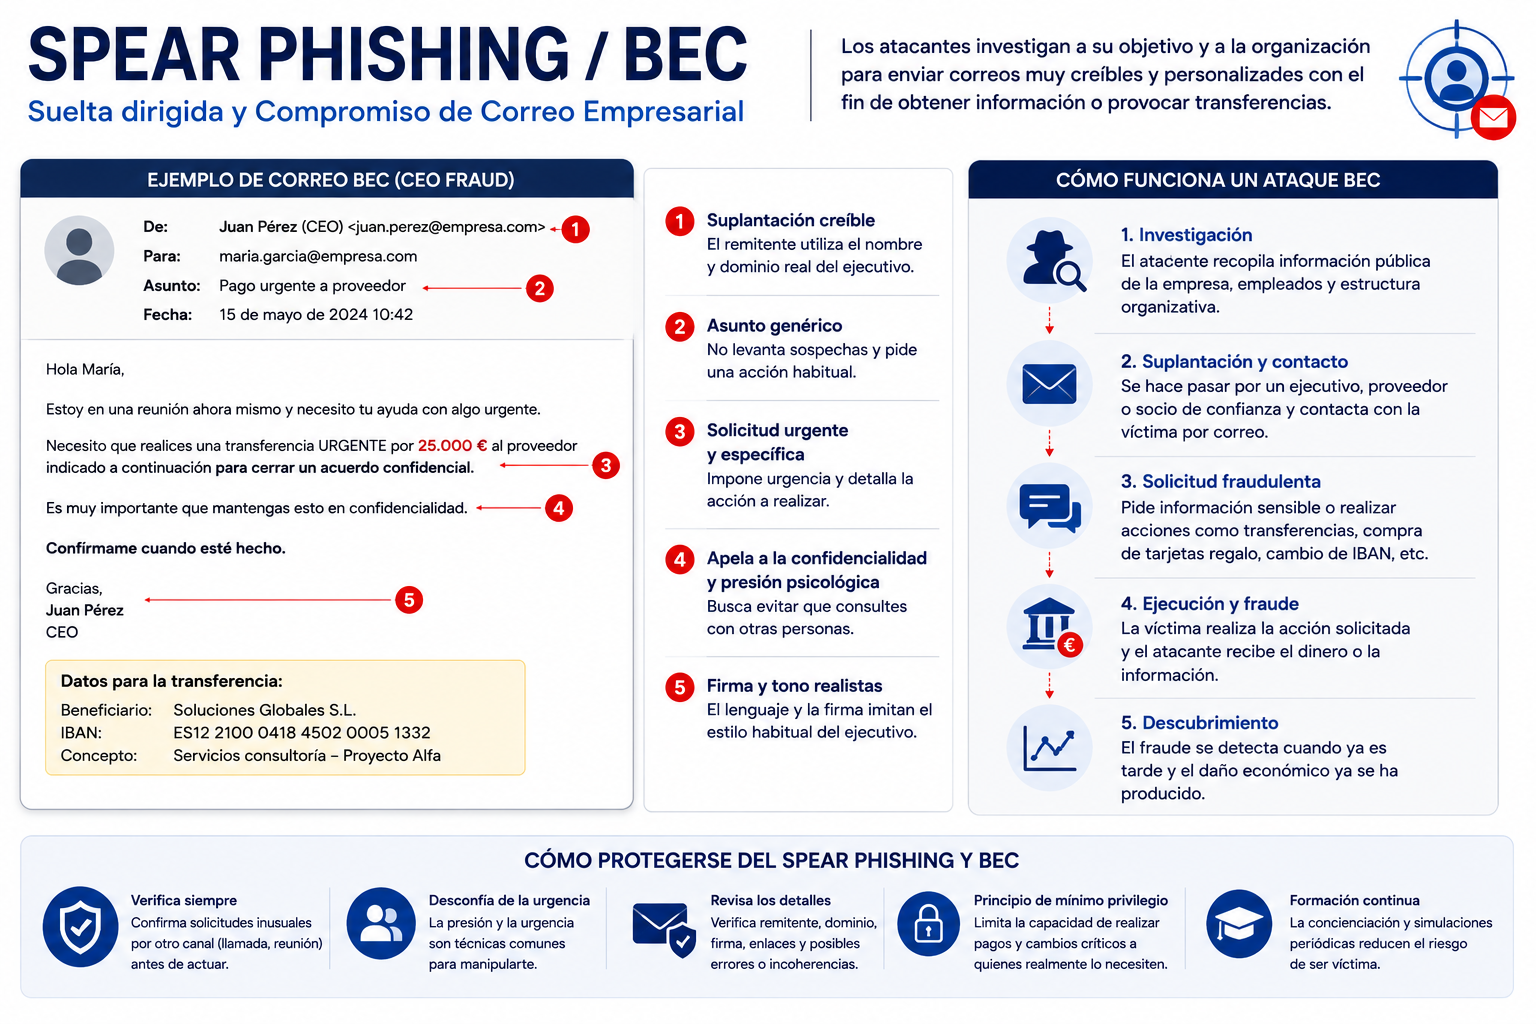
El spear phishing aumenta la personalización del ataque. En lugar de enviar el mismo mensaje de forma indiscriminada, el atacante adapta el contenido a una persona, función o empresa. Información pública sobre empleados, proveedores, proyectos y relaciones profesionales puede servir para construir una comunicación más creíble.

Infografía sobre spear phishing y Business Email Compromise con ejemplo de fraude empresarial y medidas preventivas

El Business Email Compromise, o BEC, se orienta al abuso de relaciones de confianza en el entorno empresarial. Una solicitud puede aparentar proceder de un directivo, proveedor o empleado y perseguir una transferencia, un cambio de datos bancarios, el envío de documentación sensible u otra acción con impacto para la organización. El engaño puede basarse en una identidad suplantada o aprovechar una cuenta legítima previamente comprometida.

La defensa frente a BEC no debe limitarse al filtrado del correo. Los procedimientos internos son fundamentales. Las modificaciones de datos de pago y las operaciones excepcionales deberían disponer de mecanismos de validación acordes a su riesgo, utilizando un segundo canal conocido cuando sea necesario. La urgencia o la autoridad aparente del remitente no deberían eliminar esos controles.

Malware distribuido mediante correo electrónico

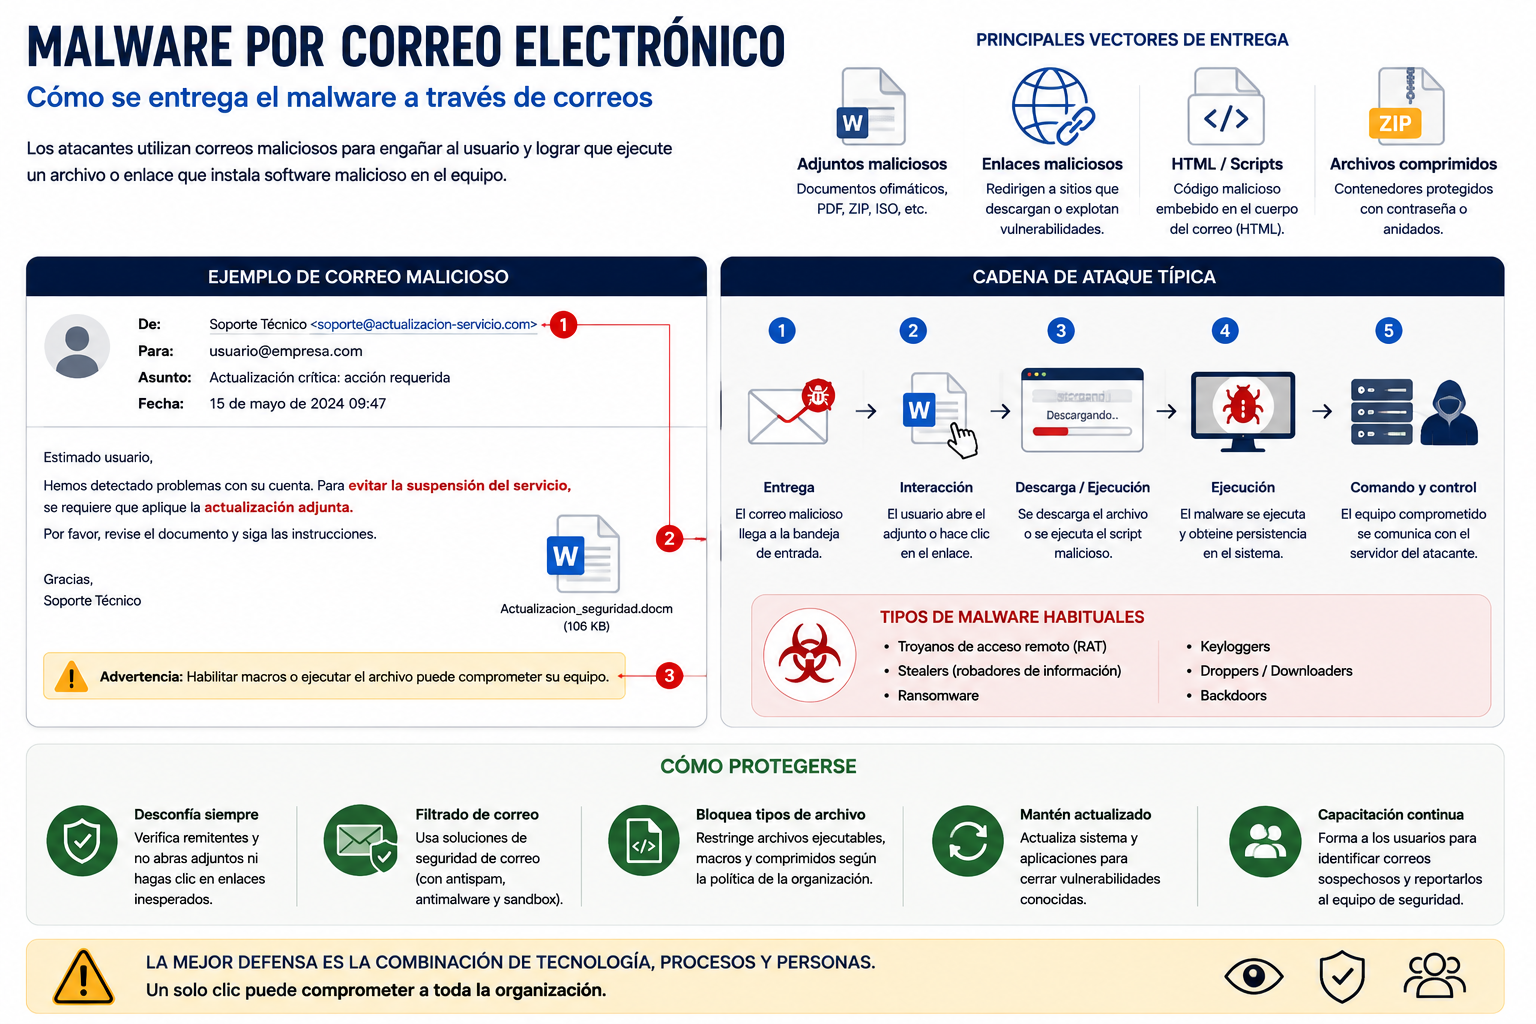
El correo también puede utilizarse como mecanismo de entrega de malware. Un mensaje puede incluir un adjunto peligroso, conducir a una descarga externa o intentar que el usuario ejecute contenido que inicie una cadena posterior de infección. El formato concreto y las fases posteriores dependen de la campaña y de las capacidades utilizadas por el atacante.

Infografía sobre distribución de malware por correo electrónico, vectores de entrega y cadena de ataque

No todos los ataques de malware por email siguen la misma cadena. En algunos casos existe un archivo adjunto; en otros, el correo contiene únicamente un enlace que conduce a infraestructura externa. Tampoco debe asumirse que una extensión concreta implica por sí sola que un archivo es seguro o malicioso. El análisis debe considerar el tipo real de contenido, su procedencia, reputación, comportamiento y contexto.

Las pasarelas de correo, el análisis de adjuntos y URLs, las políticas de bloqueo, la protección de endpoints y las capacidades EDR/XDR proporcionan capas complementarias. Mantener sistemas y aplicaciones actualizados reduce además la exposición a vulnerabilidades que pudieran formar parte de determinadas cadenas de explotación.

Suplantación del remitente: cuando el campo From no es suficiente

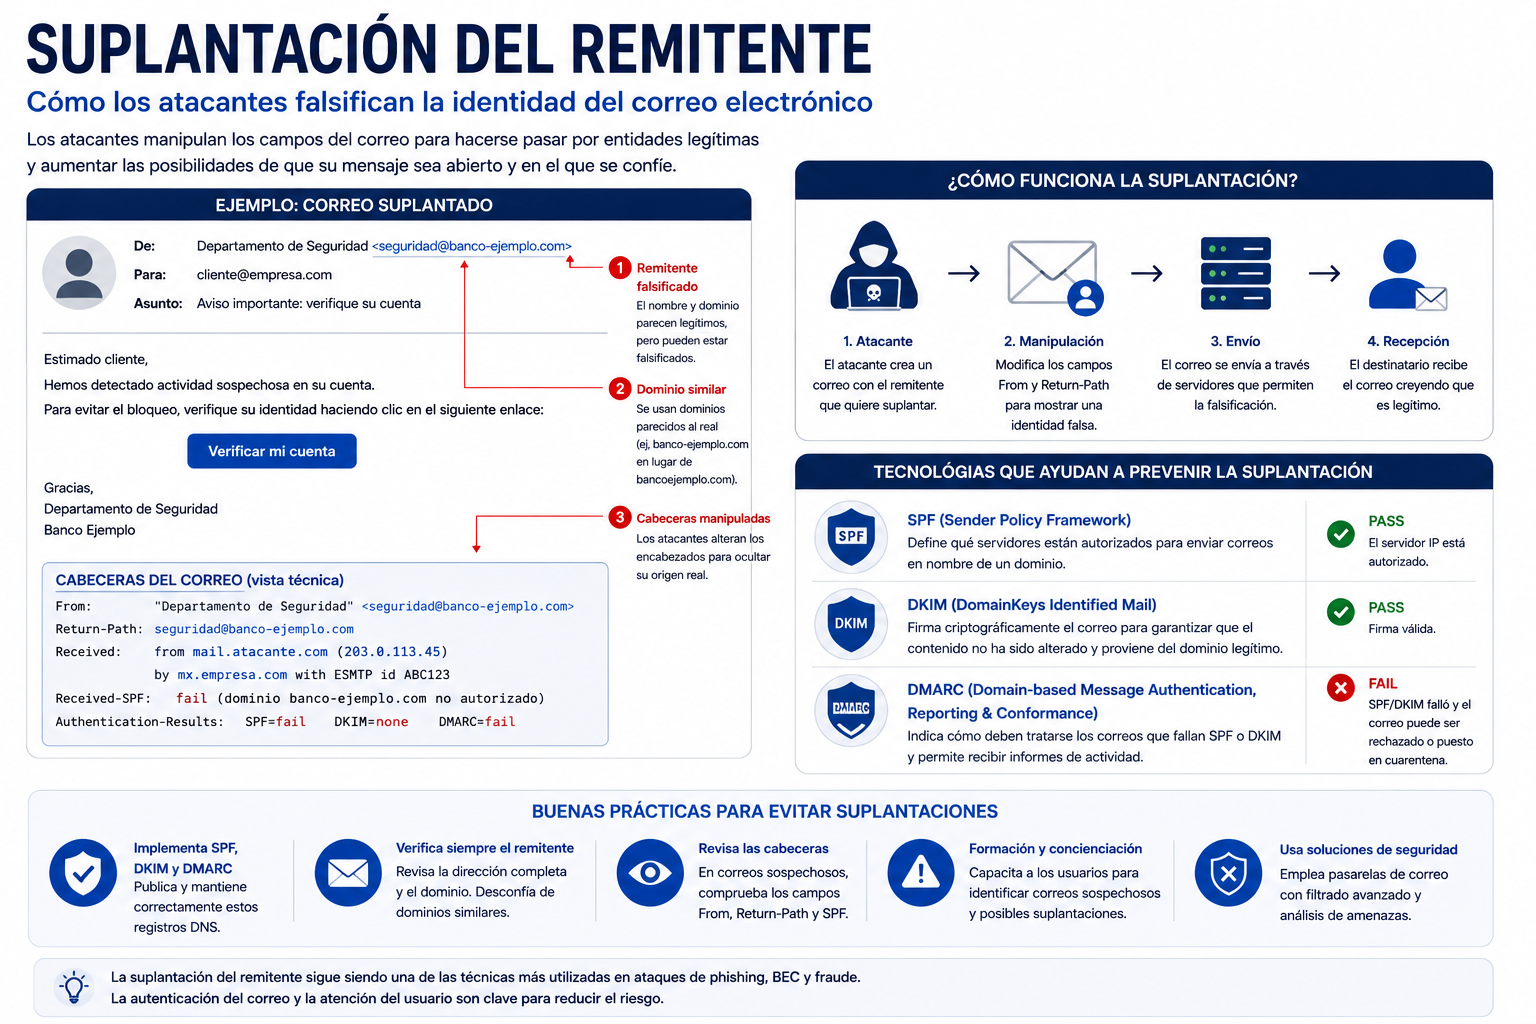
La dirección que una interfaz de correo muestra al usuario no debería considerarse por sí sola una prueba de identidad. Los atacantes pueden intentar falsificar o imitar remitentes y dominios para aumentar la credibilidad del mensaje. También existen ataques basados en dominios visualmente parecidos, por lo que la autenticación del correo y el análisis del contexto deben complementarse.

Infografía sobre suplantación del remitente con ejemplo de cabeceras y explicación de SPF, DKIM y DMARC

SPF, DKIM y DMARC forman parte de los mecanismos utilizados para mejorar la autenticación del correo basado en dominios. SPF permite publicar qué sistemas están autorizados para enviar correo en nombre de un dominio dentro de su ámbito de validación. DKIM incorpora una firma criptográfica que permite comprobar determinados elementos firmados del mensaje. DMARC utiliza los resultados de SPF y DKIM junto con requisitos de alineación con el dominio visible para el usuario y permite publicar una política y recibir informes.

Estos mecanismos son importantes, pero no convierten cualquier mensaje autenticado en confiable. Un atacante puede utilizar infraestructura y dominios bajo su propio control, y una cuenta legítima comprometida puede generar mensajes que superen controles de autenticación del dominio. Email Security requiere combinar autenticación, reputación, análisis del contenido y comportamiento, protección de identidad y procedimientos humanos.

Credential phishing: robo de credenciales

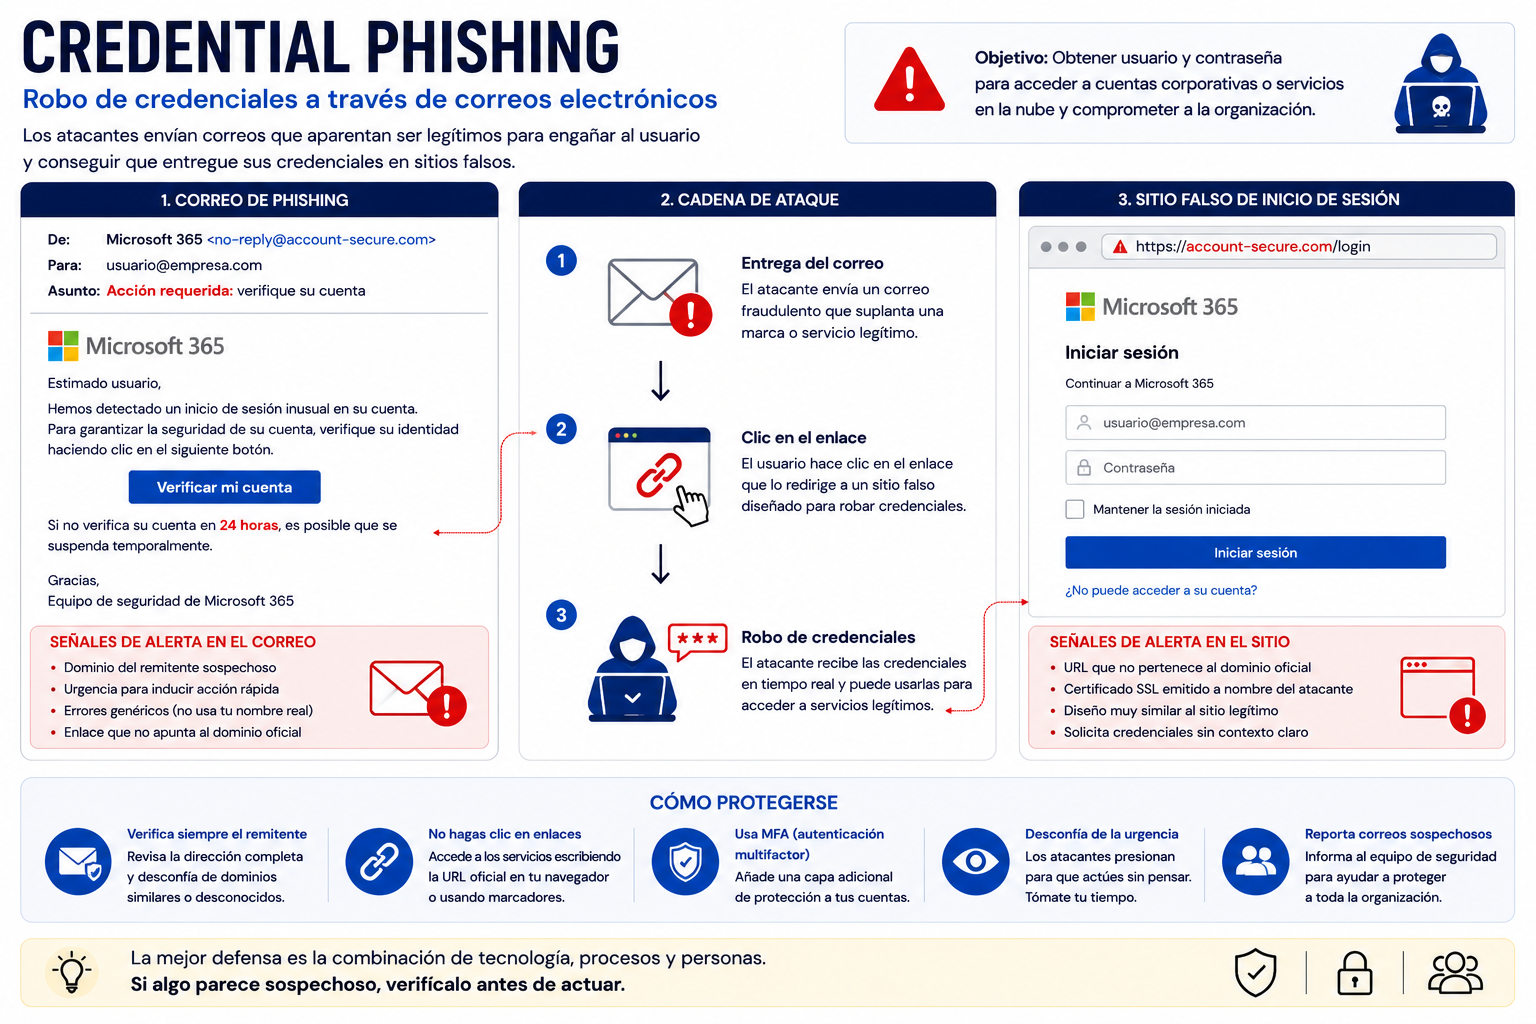
El credential phishing tiene como objetivo conseguir credenciales de acceso. Un patrón frecuente consiste en presentar un correo que conduce a una página falsa diseñada para imitar un servicio legítimo. La víctima introduce allí sus datos creyendo que está autenticándose en el servicio esperado, mientras la información queda expuesta al atacante.

Infografía sobre credential phishing con correo fraudulento, cadena de robo de credenciales y página falsa de inicio de sesión

El impacto potencial va más allá de la cuenta inicialmente afectada. Dependiendo de los permisos y servicios asociados, una cuenta comprometida puede proporcionar acceso a correo, documentos u otros recursos corporativos. También puede utilizarse como punto de partida para nuevos mensajes fraudulentos dirigidos a contactos internos o externos.

La autenticación multifactor añade una capa de protección importante, aunque su resistencia depende del método y del escenario de ataque. Siempre que sea viable, resulta recomendable adoptar mecanismos de autenticación resistentes al phishing y mantener procedimientos de detección y respuesta para accesos anómalos, sesiones sospechosas y cambios no autorizados.

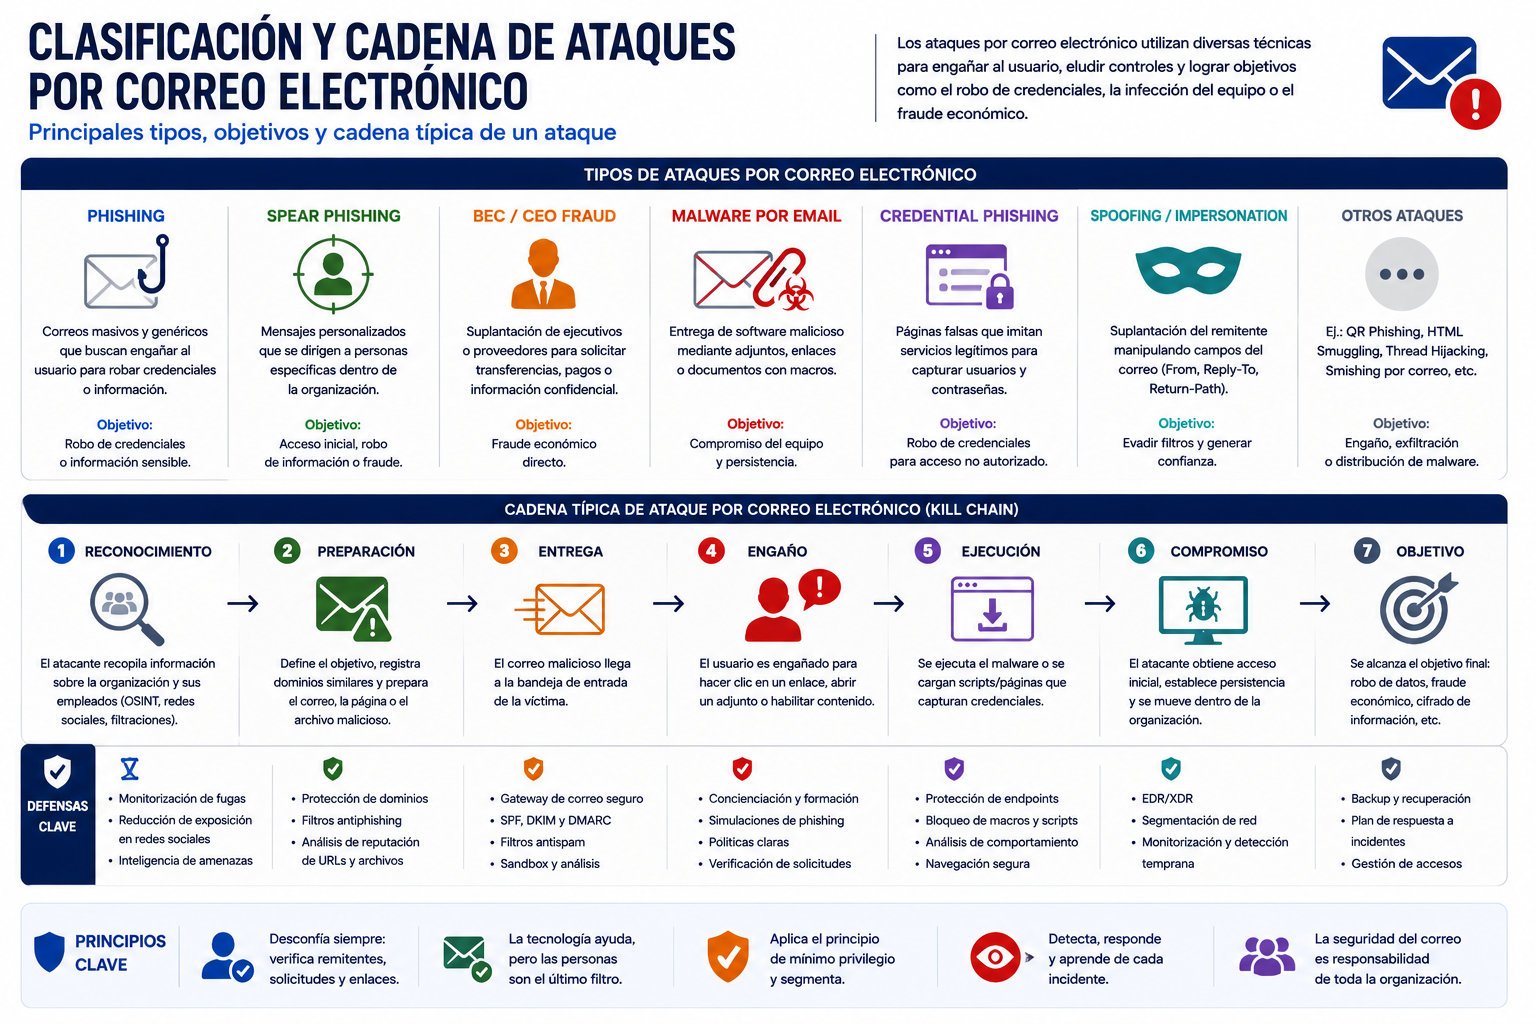
Clasificación y cadena de ataques por correo electrónico

Phishing, spear phishing, BEC, malware, spoofing y credential phishing son conceptos útiles para comprender distintos objetivos y técnicas, pero una campaña real puede combinar varios de ellos. Un spear phishing puede utilizar suplantación, conducir a una página de robo de credenciales o distribuir malware. Un incidente BEC puede comenzar con el compromiso de una cuenta mediante phishing y continuar posteriormente utilizando el buzón legítimo.

Infografía de clasificación y cadena de ataques por correo electrónico con tipos de amenazas, fases y defensas

Una cadena de ataque representada de forma lineal debe entenderse como un modelo didáctico y no como una secuencia universal. No todos los incidentes requieren reconocimiento previo, ejecución de malware o persistencia. Analizar las posibles fases permite identificar oportunidades de prevención, detección y contención antes de que el atacante alcance su objetivo.

Defensa en profundidad para Email Security

La protección efectiva comienza antes de que el mensaje llegue a la bandeja de entrada. La correcta configuración de los dominios y de SPF, DKIM y DMARC, junto con controles antiphishing, antispam, reputación, análisis de URLs y adjuntos y políticas adaptadas al entorno, permite reducir parte de la exposición. Estos controles deben mantenerse y revisarse; desplegarlos una vez no garantiza que continúen siendo adecuados.

En el endpoint, las políticas de ejecución, la actualización de software, la reducción de privilegios y las capacidades de protección y detección aportan una segunda barrera cuando un mensaje supera los controles de correo. La segmentación, la monitorización de identidades y el principio de mínimo privilegio pueden limitar además el impacto posterior de una cuenta o equipo comprometido.

La formación del usuario debe orientarse a comportamientos verificables y no únicamente a reconocer mensajes mal redactados. Comprobar solicitudes inesperadas, utilizar canales independientes para operaciones sensibles, revisar dominios y reportar rápidamente los mensajes sospechosos son hábitos que proporcionan al equipo de seguridad información para investigar y contener incidentes.

Qué hacer ante un correo sospechoso

Ante una sospecha, es preferible conservar la evidencia y utilizar el mecanismo de reporte establecido por la organización en lugar de interactuar con el mensaje. El equipo responsable puede necesitar las cabeceras, el identificador del mensaje, los enlaces, los adjuntos y otros metadatos para determinar el alcance y buscar mensajes relacionados.

Si existe la posibilidad de que se hayan introducido credenciales, ejecutado un archivo o autorizado una acción fraudulenta, el incidente requiere una respuesta acorde con ese escenario. Entre las acciones que pueden resultar necesarias están contener la cuenta afectada, revocar sesiones o tokens, revisar reglas y reenvíos del buzón, localizar mensajes similares y analizar los endpoints implicados. Las acciones concretas deben ajustarse a la evidencia disponible y al procedimiento de respuesta de la organización.

Conclusión

La seguridad del correo electrónico es un problema técnico y humano a la vez. Los atacantes pueden explotar tanto configuraciones deficientes como relaciones de confianza, procesos internos débiles o decisiones tomadas bajo presión. Por eso, reducir el riesgo exige combinar autenticación del correo, filtrado, protección de identidades y endpoints, monitorización, procedimientos de negocio y formación.

La pregunta no debería limitarse a si un mensaje parece legítimo. Para operaciones sensibles, resulta más útil comprobar si la identidad, el dominio, el contexto y la acción solicitada son coherentes y si existe un procedimiento independiente para verificarlos. Esa combinación de controles permite detectar antes el engaño y limitar las consecuencias cuando una primera barrera falla.

Fuentes y referencias

NIST – Phishing

NIST SP 800-177 – Trustworthy Email

NIST TN 2276 – NIST Phish Scale User Guide

Microsoft Learn – Phishing investigation

Microsoft Learn – Respond to a compromised cloud email account

Microsoft Learn – Anti-spoofing protection

Anatomía de un ataque con Phantom Stealer: del phishing al robo de credenciales

Los infostealers se han convertido en una pieza importante del ecosistema del cibercrimen porque permiten transformar el compromiso de un único equipo en algo mucho más valioso: credenciales, cookies de sesión, información financiera, datos de aplicaciones y otros elementos que pueden facilitar fraudes, secuestro de cuentas o nuevos accesos a una organización.

Phantom Stealer pertenece a esta categoría, pero analizar únicamente qué información puede robar ofrece una visión incompleta de la amenaza. Lo realmente interesante se encuentra en la cadena que permite llevar el malware desde un correo aparentemente legítimo hasta la memoria de un equipo Windows sin presentar necesariamente un ejecutable convencional al usuario.

Investigaciones publicadas por Fortra en junio de 2026 y Seqrite en julio del mismo año muestran campañas diferentes de Phantom Stealer con un patrón común: ingeniería social, archivos comprimidos, ejecución mediante scripts, varias capas de ofuscación y un uso intensivo de PowerShell y de técnicas de ejecución en memoria. Las diferencias entre ambas investigaciones son también importantes, porque demuestran que Phantom Stealer no debe asociarse a una única cadena de infección.

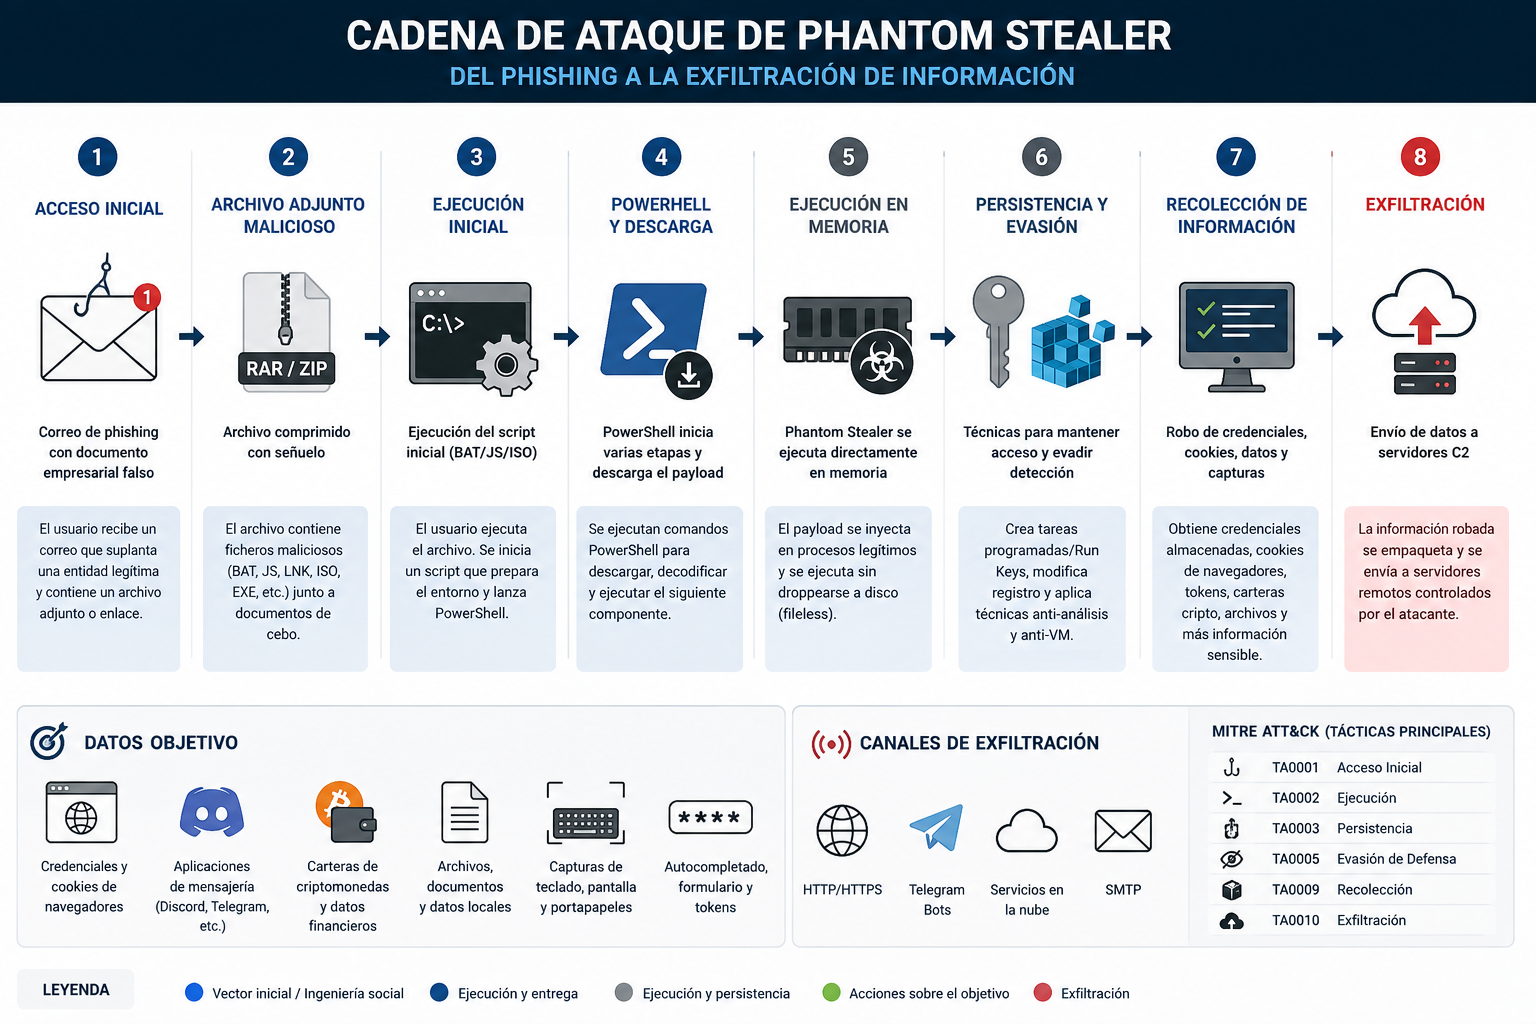
Diagrama de la cadena de ataque de Phantom Stealer desde el phishing hasta la exfiltración de información

Phantom Stealer no es solamente el payload final

Uno de los errores al analizar un infostealer consiste en concentrarse exclusivamente en el ejecutable encargado de robar información. En una intrusión real, el malware final es solo una parte del problema. Antes han tenido que producirse el acceso inicial, la interacción del usuario, la ejecución de uno o varios cargadores y la evasión de diferentes controles de seguridad.

Fortra documentó el 16 de junio de 2026 una campaña activa dirigida especialmente contra organizaciones del sector bancario. La muestra analizada llegaba dentro de un archivo RAR y utilizaba un BAT presentado como una solicitud de presupuesto empresarial. Una vez ejecutado, el BAT iniciaba una cadena ofuscada que terminaba cargando Phantom Stealer en memoria.

Seqrite documentó el 22 de julio de 2026 otra operación. En este caso, los atacantes utilizaban comunicaciones relacionadas con logística, banca y fiscalidad. Los archivos comprimidos contenían JavaScript malicioso y la cadena continuaba mediante varias etapas PowerShell hasta desplegar Phantom Stealer v3.5.0.

Por tanto, BAT o JavaScript no deben considerarse características universales del malware. Son mecanismos de entrega observados en campañas concretas. Lo relevante desde el punto de vista defensivo es el patrón: un contenido empresarial sirve como señuelo y un script aparentemente secundario comienza a reconstruir las siguientes etapas.

Fase 1: el acceso inicial comienza con ingeniería social

El ataque necesita conseguir que el destinatario realice una acción. Para ello, los operadores recurren a escenarios empresariales plausibles en los que abrir un documento o archivo parece formar parte del trabajo habitual.

En la campaña estudiada por Fortra, el archivo estaba presentado como una solicitud de presupuesto. Seqrite observó, entre otros señuelos, una comunicación que imitaba una gestión logística y otra que simulaba una notificación de una autoridad fiscal. Esta adaptación es relevante porque reduce la distancia entre el contexto del mensaje y las tareas normales de la persona que lo recibe.

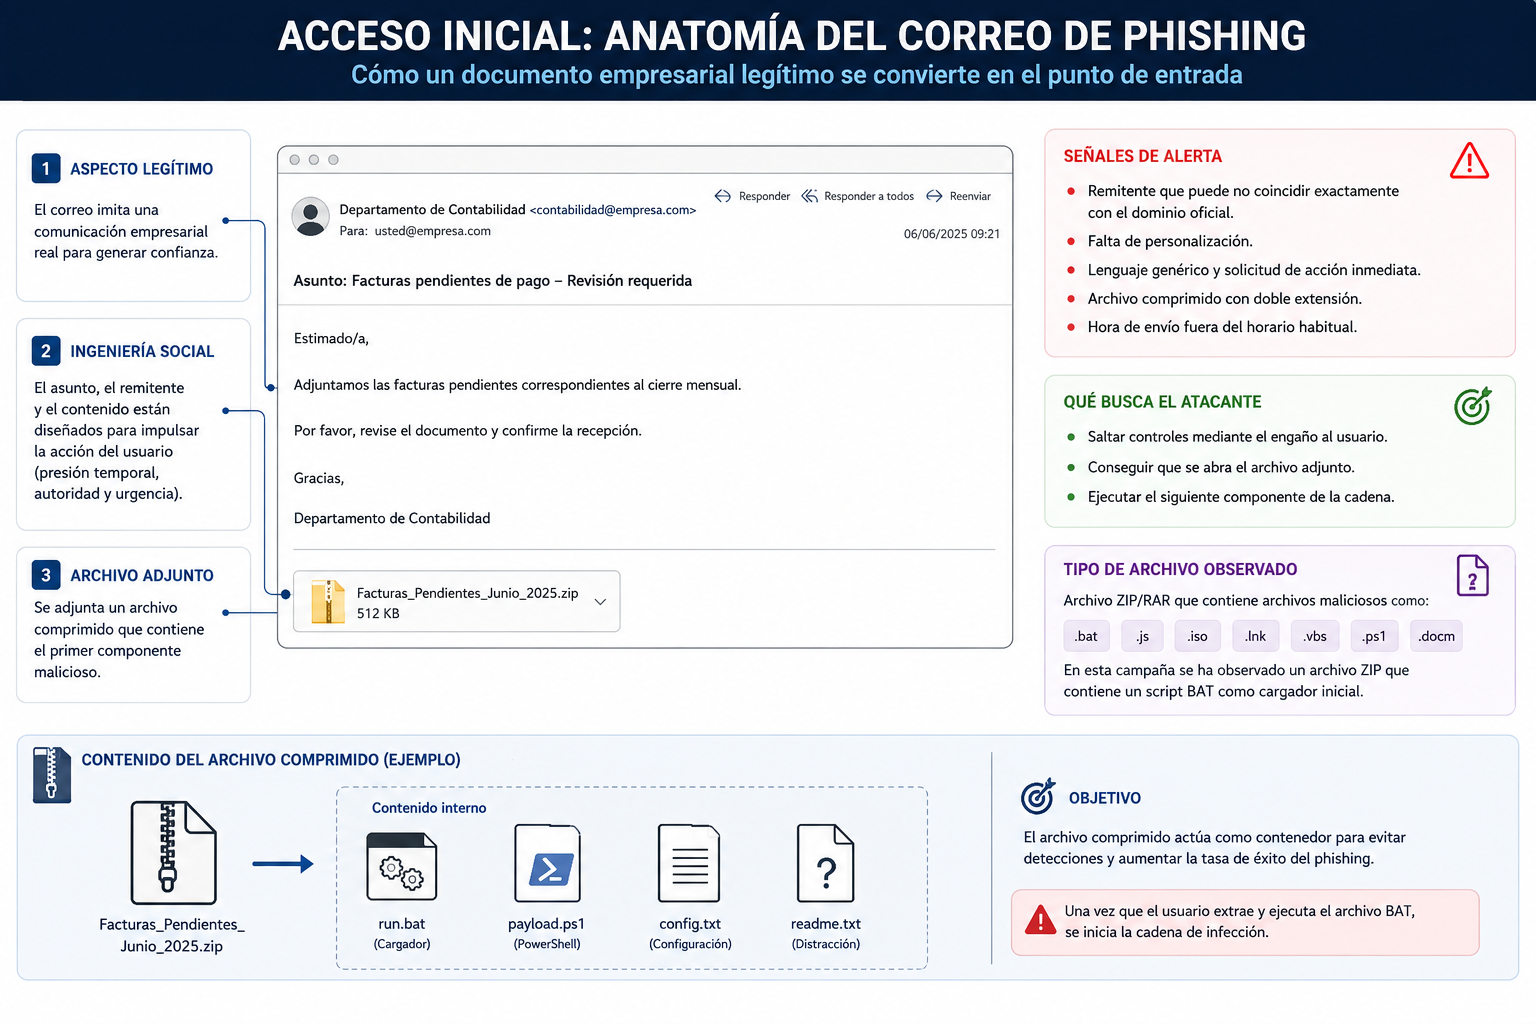
El archivo comprimido aporta además una capa adicional entre el sistema de correo y el contenido ejecutable. MITRE ATT&CK T1566.001 clasifica esta técnica como Spearphishing Attachment. El éxito, sin embargo, sigue dependiendo en gran medida de que el destinatario extraiga y ejecute el contenido.

Esquema del acceso inicial mediante un correo de phishing y un archivo comprimido malicioso

La imagen anterior debe interpretarse como un esquema conceptual del acceso inicial y no como la reproducción de un correo concreto de las campañas investigadas. Las extensiones y componentes exactos dependen de la operación analizada.

Fase 2: el primer script oculta la verdadera carga

Una vez que la víctima ejecuta el contenido, el ataque abandona la capa de ingeniería social y entra en una cadena diseñada para dificultar el análisis.

La campaña de Seqrite constituye un buen ejemplo. El JavaScript incluido en el archivo comprimido estaba ofuscado mediante cadenas ocultas, índices numéricos y funciones indirectas. Tras recuperar las cadenas era posible observar referencias a PowerShell, objetos COM, operaciones con archivos y WMI. El JavaScript no era Phantom Stealer: actuaba como cargador de la siguiente etapa.

Además, el script contenía un PowerShell codificado en Base64. Durante la ejecución reconstruía ese contenido y transfería el control a powershell.exe. Este diseño permite ocultar gran parte de la lógica real hasta que la cadena se encuentra en ejecución.

En la campaña estudiada por Fortra el mecanismo era diferente. Un BAT fuertemente ofuscado contenía una gran cantidad de información codificada y acababa reconstruyendo un script PowerShell. Fortra también documentó mecanismos de persistencia en esa campaña, incluyendo una copia oculta del BAT en AppData, una entrada RunOnce y manipulación relacionada con COM.

Esto demuestra por qué una regla que busque únicamente una extensión o un nombre de archivo ofrece una cobertura limitada. Los artefactos pueden cambiar; la relación anómala entre un archivo recibido por correo, un intérprete de scripts y PowerShell suele tener más valor defensivo.

Fase 3: PowerShell como orquestador

PowerShell proporciona a los atacantes una plataforma ya disponible en Windows capaz de manipular datos, utilizar bibliotecas .NET y ejecutar contenido directamente en memoria. Su presencia no es maliciosa por sí misma, pero una cadena que comienza en un adjunto externo y desemboca en PowerShell oculto merece especial atención.

En el análisis de Seqrite, el primer cargador PowerShell contenía la siguiente etapa cifrada con AES. Los componentes necesarios se almacenaban codificados en Base64 y la recuperación del contenido se realizaba utilizando funcionalidades criptográficas de .NET. Una vez obtenido el script en claro, la cadena continuaba mediante ejecución en memoria.

La siguiente etapa recuperaba un ensamblado .NET protegido y el payload de Phantom Stealer. Seqrite observó que el cargador entregaba el PE final a un ensamblado reflectivo junto con la ruta de aspnet_compiler.exe, delegando en ese componente la inyección y ejecución.

Fortra encontró otra construcción. El PowerShell de su muestra aplicaba sucesivamente Base64, operaciones XOR y AES-256-CBC para recuperar shellcode asociado a DonutLoader. El resultado acababa inyectando Phantom Stealer en explorer.exe y mantenía el payload final fuera del disco.

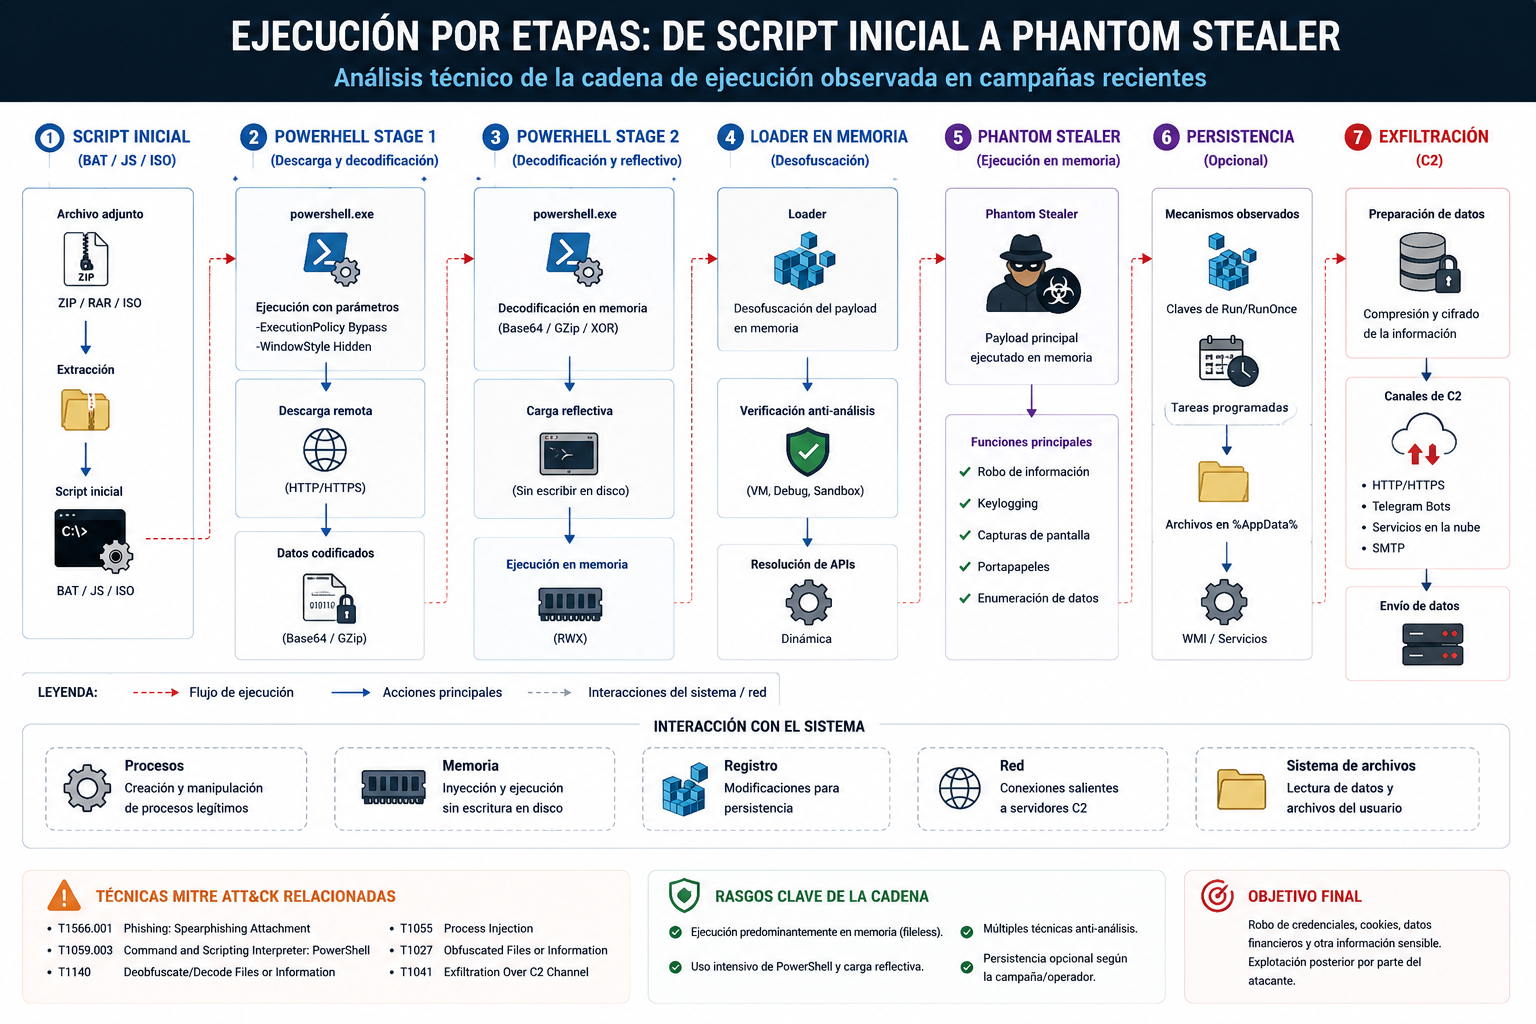
Diagrama técnico de las etapas de ejecución desde el script inicial y PowerShell hasta Phantom Stealer

La comparación es especialmente útil: ambas operaciones alcanzan un objetivo similar utilizando implementaciones distintas. Por ello, no debe asumirse que Phantom Stealer siempre utiliza explorer.exe, aspnet_compiler.exe, una secuencia criptográfica concreta o un único tipo de cargador.

Fase 4: ejecución en memoria y evasión

La ejecución en memoria reduce los artefactos tradicionales que pueden analizarse mediante firmas estáticas. Esto no significa que la actividad sea invisible: continúan existiendo procesos, relaciones padre-hijo, accesos a memoria, descodificación de contenido y comunicaciones de red. Lo que cambia es el lugar donde resulta más rentable observar.

En la campaña de Fortra, el payload no aparecía como un PE convencional almacenado en disco durante la fase final. El shellcode de DonutLoader encapsulaba el componente .NET y la ejecución terminaba dentro de explorer.exe. La investigación también documentó ofuscación de comandos, caracteres Unicode destinados a complicar la decodificación, nombres de API ocultos y comprobaciones para impedir ejecuciones duplicadas.

Seqrite observó asimismo carga reflectiva, ofuscación por capas e inyección de procesos. Estas conductas pueden relacionarse con técnicas de MITRE ATT&CK como T1027 – Obfuscated Files or Information, T1140 – Deobfuscate/Decode Files or Information, T1620 – Reflective Code Loading y T1055 – Process Injection.

La conclusión defensiva es importante: la ausencia de un ejecutable sospechoso en disco no equivale a ausencia de compromiso.

Fase 5: Phantom Stealer comienza la recolección

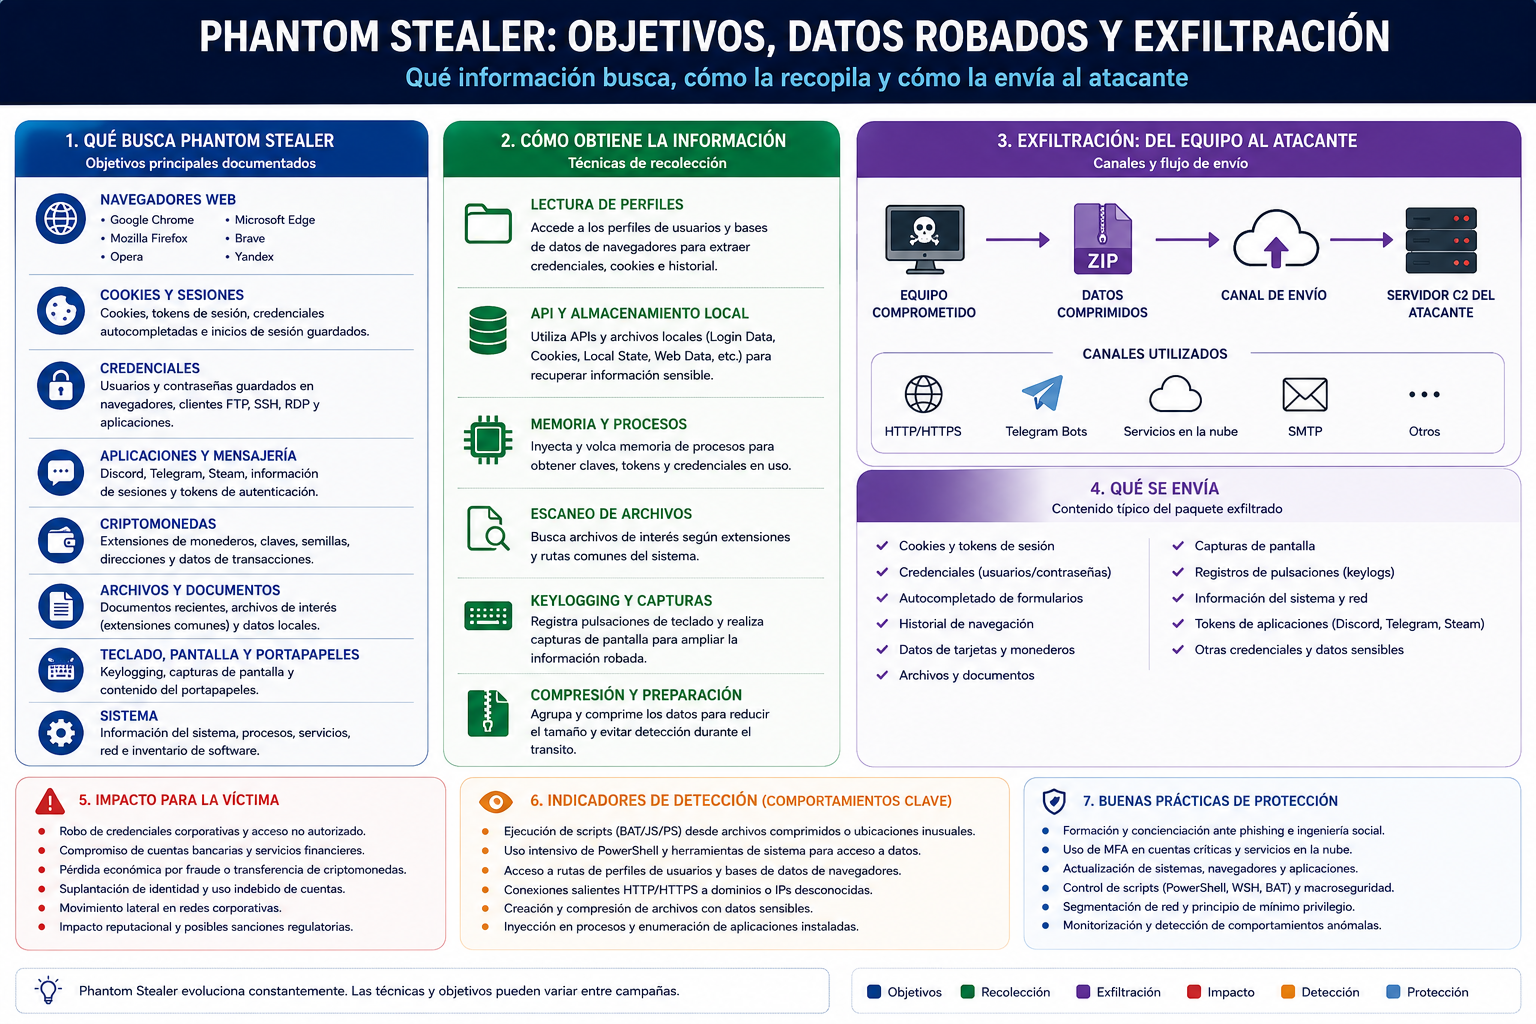
Una vez ejecutado el payload final comienza la fase que da sentido económico a toda la operación. Seqrite documentó la recopilación de información del host, software instalado, credenciales de navegadores, cookies, tarjetas almacenadas, historial de navegación, datos relacionados con monederos de criptomonedas y aplicaciones de mensajería.

Fortra describe objetivos similares y añade capacidades relacionadas con navegadores como Chrome, Firefox y Edge, además de aplicaciones como Discord, Telegram y Steam. Su investigación también identifica captura de pulsaciones, screenshots y contenido del portapapeles.

Este tipo de información resulta especialmente sensible porque el impacto no se limita a una contraseña. Una cookie o token de sesión puede mantener valor mientras la sesión continúe siendo aceptada; las credenciales corporativas pueden abrir un segundo vector de acceso; y la información financiera o relacionada con criptomonedas puede utilizarse directamente para obtener beneficio económico.

Proofpoint Threat Research estudió en 2025 la relación entre Phantom Stealer y Stealerium. Sus investigadores encontraron un solapamiento considerable de código y señalaron que algunas muestras contienen referencias a ambas familias. Proofpoint agrupa determinadas variantes bajo la denominación Stealerium debido a ese solapamiento y documenta diferencias en las funciones utilizadas para generar y enviar los informes.

Esta relación obliga a ser prudentes con la atribución basada únicamente en una cadena, namespace o función aislada. La reutilización de código entre familias y variantes puede introducir ambigüedad.

Infografía de los objetivos, datos recopilados y mecanismos de exfiltración asociados a Phantom Stealer

Fase 6: preparación y exfiltración

Una vez recopilada la información, el malware debe transferirla fuera del equipo comprometido. Aquí vuelven a aparecer diferencias entre campañas.

Seqrite observó en su análisis de Phantom Stealer v3.5.0 una exfiltración basada en SMTP. El malware organizaba los datos por categorías, establecía una sesión SMTP sobre el puerto TCP 587, utilizaba ESMTP y posteriormente STARTTLS. De esta forma, los datos podían abandonar el equipo mediante un protocolo utilizado legítimamente para correo electrónico y con la comunicación posterior protegida mediante TLS.

Fortra documentó una arquitectura con varios mecanismos de exfiltración, entre ellos Telegram, Discord, FTP y SMTP. Esto introduce redundancia: bloquear un único destino o protocolo no garantiza necesariamente que una variante configurada con otros canales pierda su capacidad para extraer información.

En consecuencia, la detección debe prestar atención tanto al destino como al comportamiento. Un proceso que normalmente no debería iniciar sesiones SMTP, conexiones hacia servicios de mensajería o transferencias de datos después de acceder a perfiles de navegadores puede ofrecer una señal más resistente al cambio de infraestructura.

MITRE ATT&CK: técnicas relevantes

Las investigaciones disponibles permiten relacionar las cadenas observadas con varias técnicas de MITRE ATT&CK. No todas tienen que aparecer simultáneamente en cada campaña.

T1566.001 – Spearphishing Attachment: entrega mediante adjuntos maliciosos.

T1059.007 – JavaScript/JScript: ejecución del cargador JavaScript en la campaña documentada por Seqrite.

T1059.003 – Windows Command Shell: ejecución mediante BAT y cmd observada por Fortra.

T1059.001 – PowerShell: ejecución y reconstrucción de las siguientes etapas.

T1027 – Obfuscated Files or Information: ocultación de scripts y payloads.

T1140 – Deobfuscate/Decode Files or Information: recuperación del contenido durante la ejecución.

T1620 – Reflective Code Loading: carga de componentes directamente en memoria observada en la campaña analizada por Seqrite.

T1055 – Process Injection: ejecución del payload dentro de otro proceso.

T1555.003 – Credentials from Web Browsers: obtención de credenciales almacenadas en navegadores.

T1005 – Data from Local System: recopilación de información del sistema local.

T1041 – Exfiltration Over C2 Channel: exfiltración de información a través de canales de mando y control.

T1048.003 – Exfiltration Over Unencrypted Non-C2 Protocol: técnica incluida por Fortra en el mapeo de la actividad SMTP observada en su campaña.

Qué debería buscar un equipo de detección

Los indicadores de compromiso siguen siendo útiles para responder a una campaña concreta, pero hashes, dominios y direcciones IP tienen una vida operativa limitada. En una familia distribuida comercialmente y utilizada por diferentes operadores, el comportamiento ofrece una base más duradera para el hunting.

Un primer punto de control se encuentra en el correo. Los archivos RAR o ZIP procedentes de remitentes externos que contienen BAT, JavaScript u otros scripts deberían someterse a controles especialmente restrictivos. El contexto también importa: una solicitud de presupuesto, una notificación logística o una comunicación fiscal inesperada no debería recibir confianza únicamente porque el contenido parezca coherente.

En endpoint resulta útil correlacionar la apertura de archivos descargados con la posterior creación de procesos de scripting. Una secuencia en la que un archivo comprimido conduce a JavaScript o cmd.exe y después a powershell.exe ofrece mucha más información que cualquiera de esos eventos de forma aislada.

La telemetría de PowerShell es igualmente importante. En EDR deberían investigarse cargas reflectivas, escrituras o modificaciones de memoria en procesos legítimos y relaciones inusuales entre intérpretes de scripts y procesos del sistema.

La red constituye la última oportunidad antes de que los datos abandonen la organización. Conexiones SMTP salientes desde estaciones de trabajo o procesos que normalmente no envían correo, comunicaciones anómalas con servicios de mensajería y transferencias posteriores al acceso masivo a datos de navegadores merecen investigación.

Medidas de mitigación

La protección frente a este tipo de campaña necesita varias capas. En correo conviene inspeccionar archivos comprimidos y restringir tipos de contenido ejecutable o interpretable que no sean necesarios para la actividad de la organización. En endpoint debe reducirse la ejecución innecesaria de scripts y utilizar controles capaces de detectar comportamientos, no únicamente firmas.

El uso de MFA reduce el valor de determinadas credenciales robadas, aunque no debe considerarse una solución completa frente al robo de sesiones. Cuando existe sospecha de compromiso deben revisarse las sesiones activas y revocarse cuando corresponda, además de rotar credenciales potencialmente expuestas.

También resulta recomendable limitar el almacenamiento de contraseñas sensibles en navegadores cuando la política de la organización disponga de mecanismos más adecuados, aplicar mínimo privilegio y mantener visibilidad sobre PowerShell, procesos, memoria y conexiones salientes.

Si se confirma una infección, la respuesta no debería terminar eliminando el malware. Es necesario asumir que la información accesible para el infostealer puede haber sido comprometida y actuar sobre identidades, sesiones, secretos y cuentas relacionadas.

Conclusión

Phantom Stealer demuestra por qué el análisis de un infostealer debe comenzar mucho antes de la fase de robo de información. La cadena completa combina ingeniería social, ejecución mediante scripts, ofuscación, PowerShell, carga en memoria y finalmente recopilación y exfiltración de datos.

Las campañas de 2026 analizadas por Fortra y Seqrite también muestran que no existe una única receta. Una utiliza RAR y BAT, mecanismos de persistencia y una cadena que termina en DonutLoader y explorer.exe; otra utiliza archivos comprimidos con JavaScript, varias etapas PowerShell, un ensamblado .NET reflectivo y Phantom Stealer v3.5.0. El objetivo final es similar, pero los caminos técnicos son diferentes.

Esta variabilidad es precisamente el motivo por el que la defensa no debe construirse alrededor de un hash o un nombre de archivo. Correlacionar correo, ejecución de scripts, actividad PowerShell, manipulación de memoria, acceso a credenciales y tráfico saliente proporciona una visión mucho más sólida de la intrusión.

El verdadero riesgo de Phantom Stealer no reside únicamente en que pueda obtener una contraseña. Reside en su capacidad para convertir una interacción aparentemente rutinaria con un correo empresarial en una cadena de ejecución diseñada para llegar hasta las identidades y datos que permiten continuar el ataque.

Fuentes y referencias

Fortra – Phishing Campaign Targets Banks with Fileless Phantom Stealer Malware, 16 de junio de 2026.

Seqrite – Abusing Trusted Business Workflows: A Multi-Stage Phantom Stealer Campaign, 22 de julio de 2026.

Proofpoint Threat Research – Not Safe for Work: Tracking and Investigating Stealerium and Phantom Infostealers, 3 de septiembre de 2025.

MITRE ATT&CK Enterprise, referencia de tácticas y técnicas relacionadas con las campañas analizadas.

Cómo analizar las cabeceras de un correo sospechoso

Cuando recibimos un correo sospechoso, el nombre del remitente o la dirección que muestra el cliente de correo no son suficientes para determinar si el mensaje es legítimo. Una parte importante de la información necesaria para investigarlo se encuentra en sus cabeceras.

Las cabeceras contienen metadatos sobre el envío y transporte del mensaje, los servidores que han intervenido y los resultados de distintos mecanismos de autenticación. Analizarlas permite localizar inconsistencias y reunir indicios que pueden ayudar a detectar phishing o intentos de suplantación.

Esta guía propone una metodología de análisis aplicable a diferentes situaciones. El objetivo no es decidir si un mensaje es malicioso a partir de un único campo, sino correlacionar distintas evidencias técnicas.

Qué información contienen las cabeceras

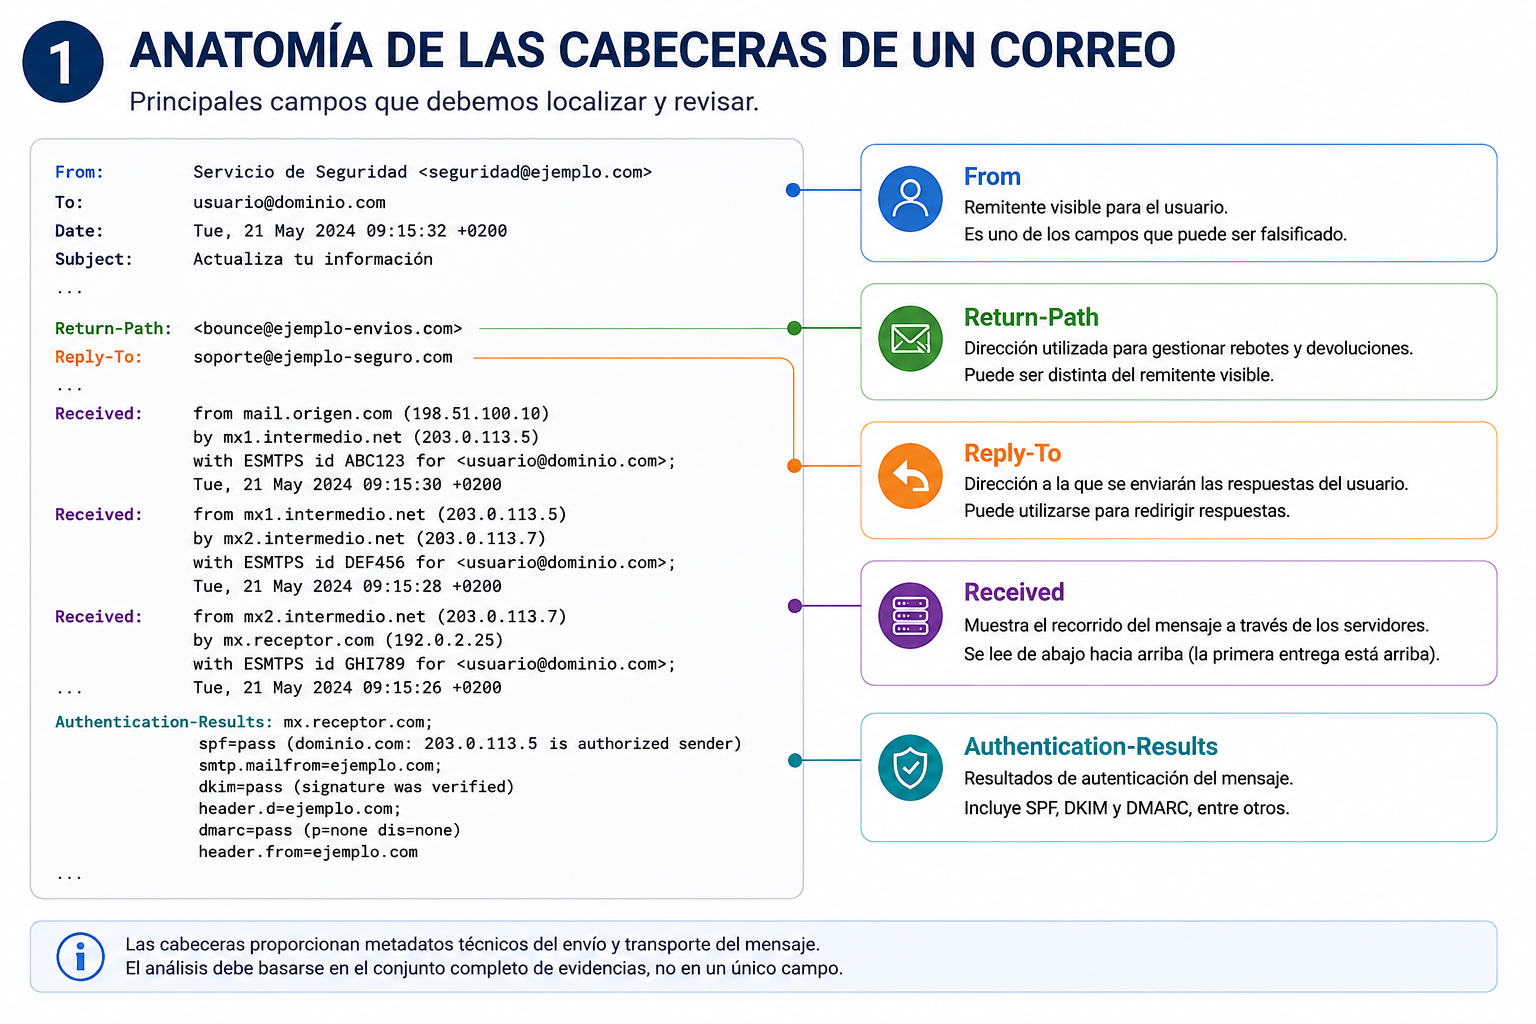
Un correo electrónico incluye información que normalmente no aparece completa en la vista convencional del cliente. Entre los campos más interesantes para una investigación encontramos From, Return-Path, Reply-To, Received y Authentication-Results.

Algunos datos pueden proceder directamente del remitente, mientras que otros son añadidos por los diferentes sistemas que procesan el mensaje. Por este motivo, ninguna cabecera aislada debe utilizarse como prueba definitiva de que un correo es legítimo o malicioso.

Anatomía de las cabeceras de un correo electrónico con los campos From, Return-Path, Reply-To, Received y Authentication-Results

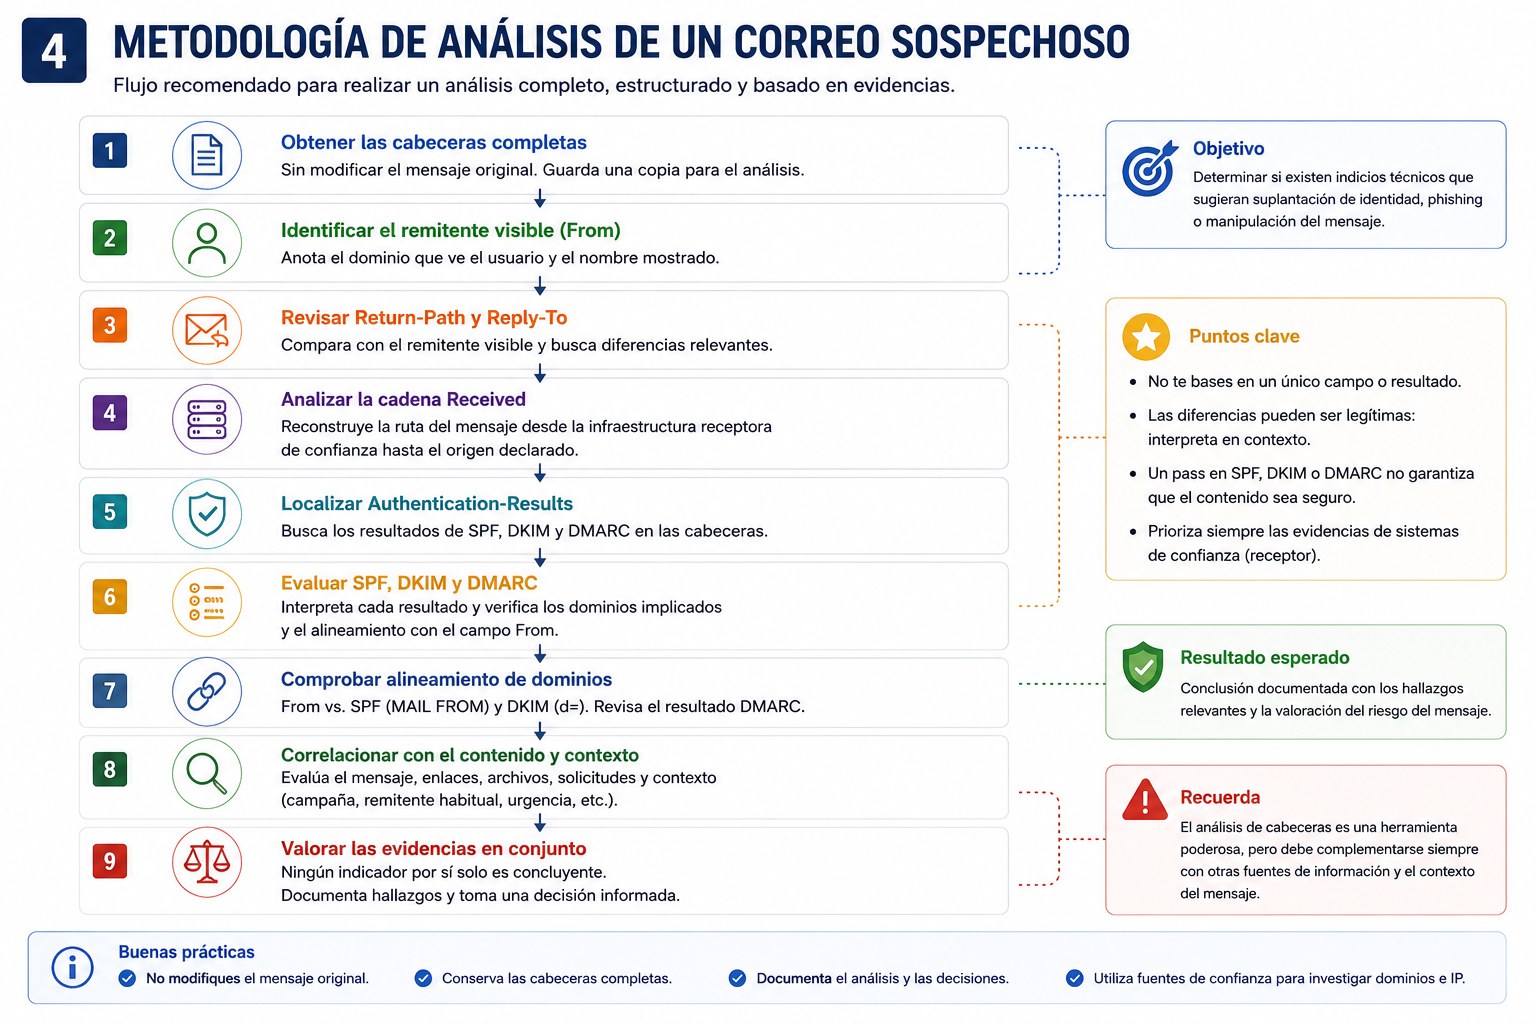
1. Obtener las cabeceras completas

El primer paso consiste en acceder a la opción del cliente de correo que permite visualizar el origen del mensaje, sus detalles técnicos o las cabeceras completas. La denominación exacta depende de la plataforma utilizada.

Para realizar un análisis fiable conviene conservar el mensaje original y trabajar con toda la cabecera. Copiar únicamente campos como From o Subject elimina buena parte de la información necesaria para reconstruir el transporte y revisar la autenticación.

2. Revisar el remitente visible

El campo From identifica el remitente que normalmente ve el usuario. Es uno de los primeros elementos que debemos revisar, pero no constituye por sí solo una garantía de autenticidad.

Conviene comprobar el dominio completo y buscar diferencias respecto a la organización que aparentemente envía el mensaje. También hay que distinguir entre el nombre descriptivo mostrado por el cliente y la dirección de correo real asociada.

3. Comparar Return-Path y Reply-To

Return-Path está relacionado con la dirección utilizada durante el transporte SMTP para gestionar determinados mensajes de devolución. Puede ser diferente del remitente visible por razones legítimas, especialmente cuando intervienen plataformas externas de envío.

El campo Reply-To, cuando existe, determina la dirección a la que se enviará una respuesta. En determinados ataques puede utilizarse para dirigir al usuario hacia una cuenta distinta de la que aparentemente originó el correo.

Las diferencias entre estos campos y From deben investigarse, pero no son por sí mismas una confirmación de phishing.

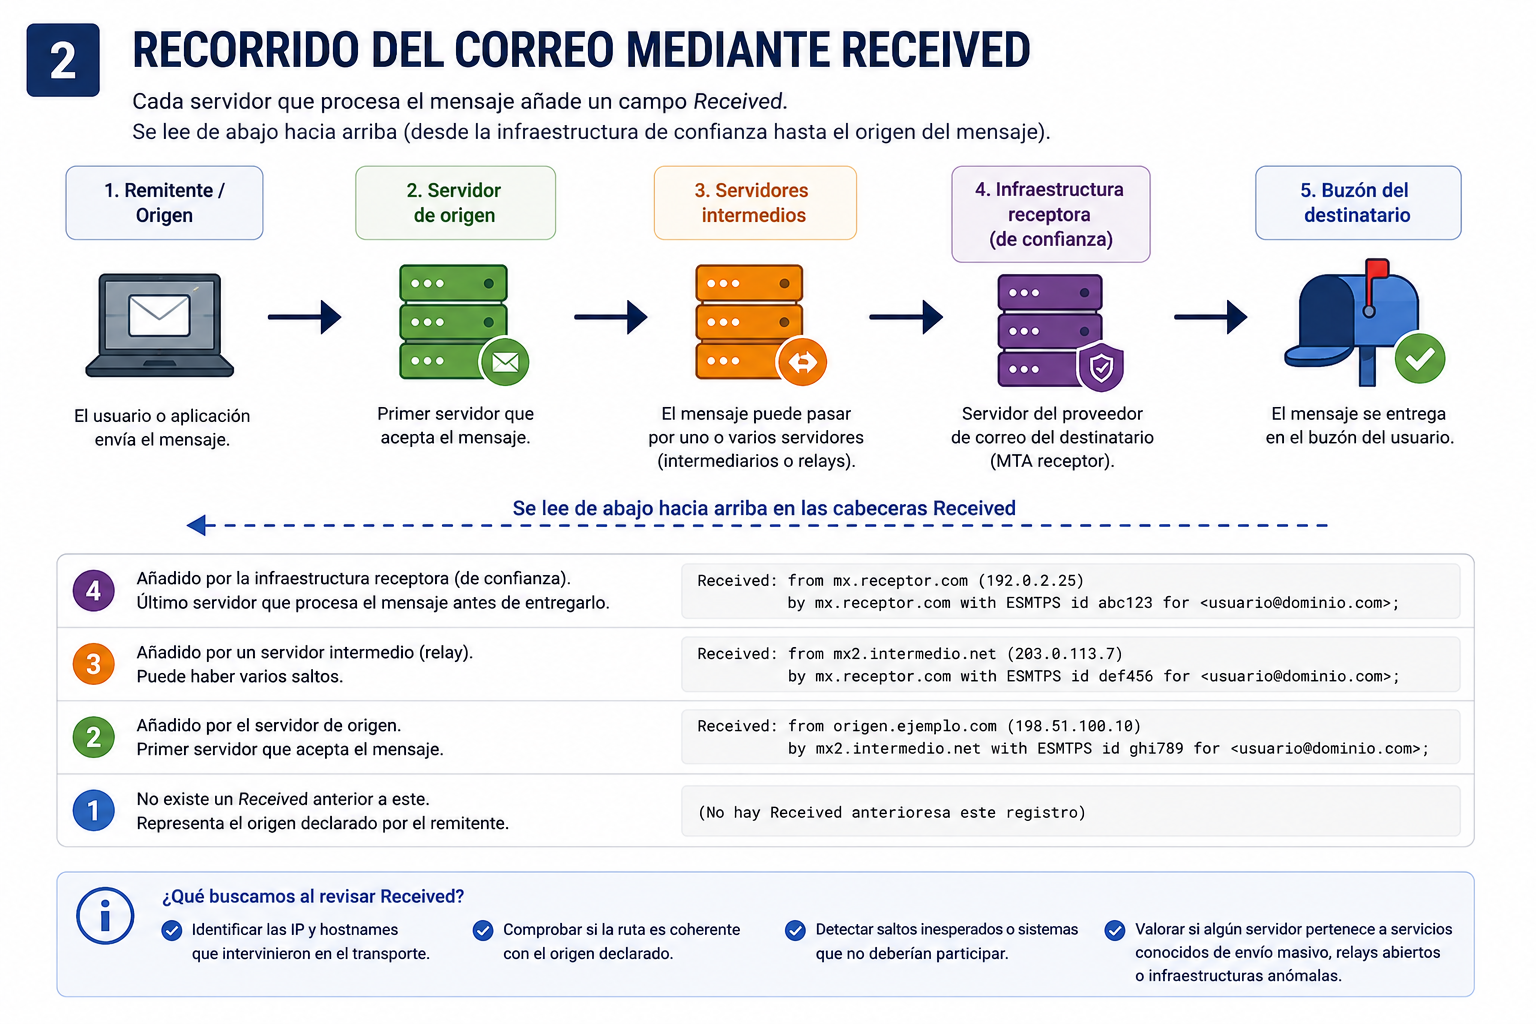
4. Analizar la cadena Received

Los campos Received permiten reconstruir parte del recorrido seguido por un mensaje entre servidores de correo. Cada sistema que procesa el mensaje puede añadir una nueva entrada.

El análisis debe comenzar desde la infraestructura receptora que consideramos de confianza y avanzar progresivamente hacia el posible origen. Esto permite identificar servidores implicados, detectar saltos inesperados y valorar si la ruta observada resulta coherente con el contexto del mensaje.

Diagrama del recorrido de un correo electrónico y lectura de la cadena de cabeceras Received

No toda la información encontrada en una cadena Received tiene necesariamente el mismo nivel de confianza. La interpretación debe basarse prioritariamente en los datos añadidos por la infraestructura receptora que conocemos.

5. Localizar Authentication-Results

Uno de los campos más útiles durante el análisis es Authentication-Results. Los sistemas receptores pueden utilizarlo para registrar el resultado de mecanismos de autenticación como SPF, DKIM y DMARC.

No basta con observar si aparece un resultado pass o fail. También debemos comprobar qué identidad o dominio ha sido evaluado y qué relación mantiene con el remitente visible.

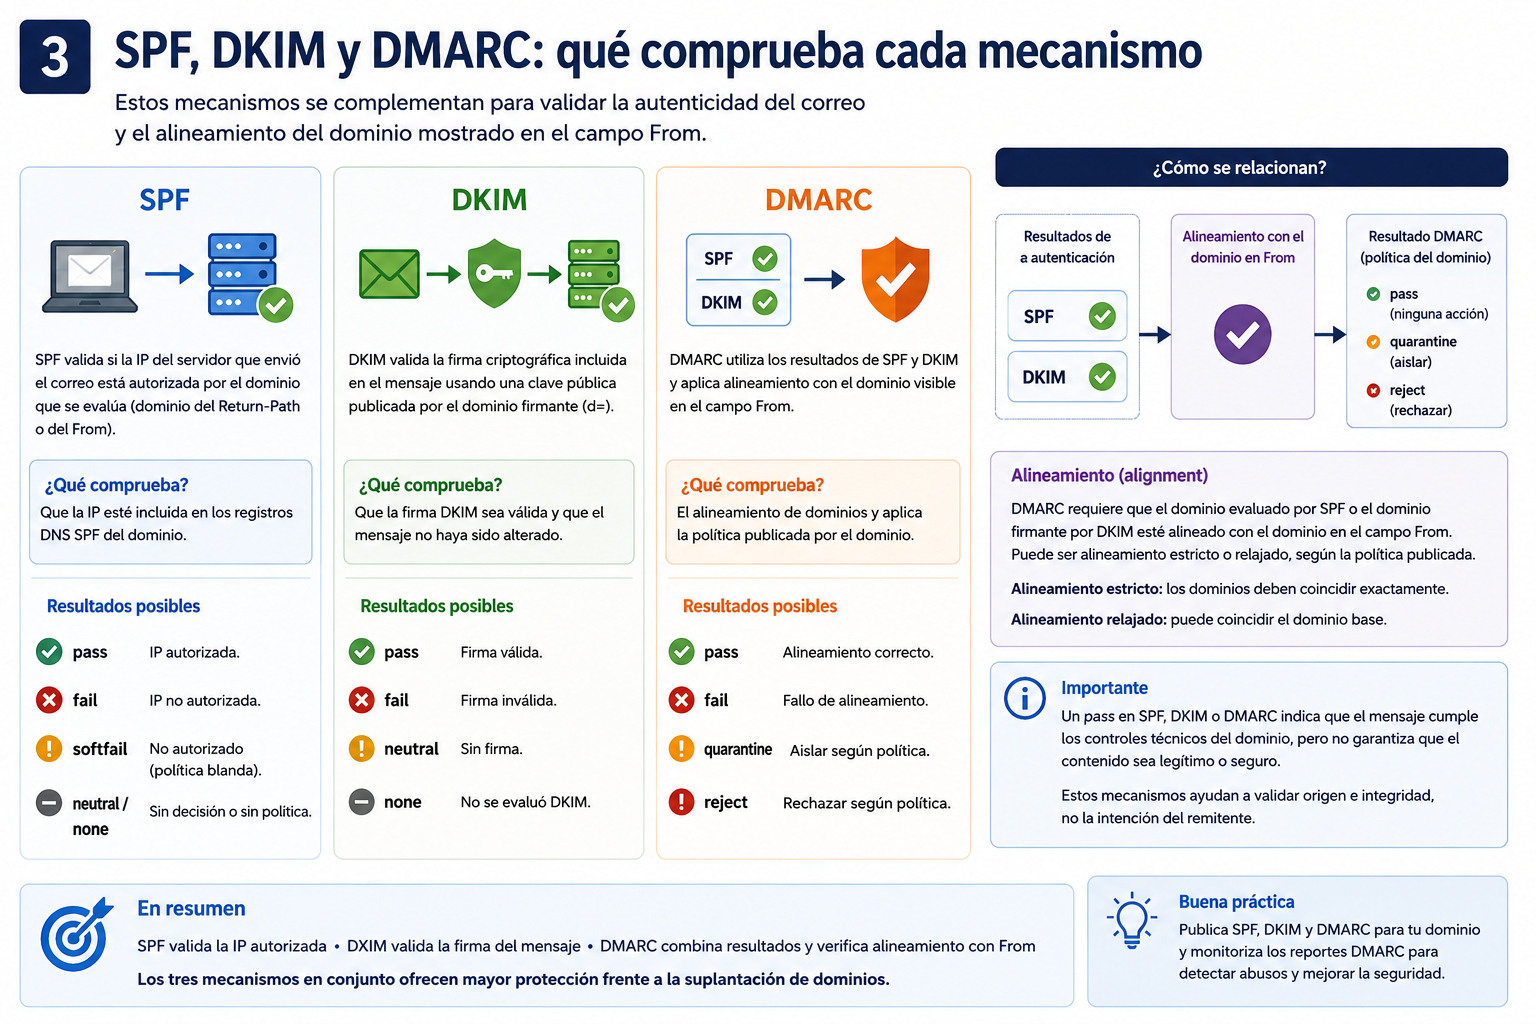
6. Interpretar SPF, DKIM y DMARC

SPF

SPF permite que un dominio publique qué sistemas están autorizados para enviar correo dentro del ámbito validado por este mecanismo. Durante una investigación interesa comprobar el resultado y la identidad sobre la que se ha realizado la evaluación.

DKIM

DKIM incorpora una firma criptográfica al mensaje. El servidor receptor puede verificarla utilizando la información publicada por el dominio firmante. Un resultado satisfactorio confirma la validez de la firma evaluada, pero debemos comprobar también qué dominio ha firmado el mensaje.

DMARC

DMARC utiliza los resultados de autenticación y el alineamiento de dominios para evaluar el mensaje respecto al dominio visible en From. Esto aporta información especialmente útil al investigar posibles intentos de suplantación.

Comparativa técnica de los mecanismos de autenticación de correo SPF, DKIM y DMARC y su relación con el alineamiento de dominios

Superar SPF, DKIM o DMARC no significa automáticamente que el contenido del correo sea seguro. Una cuenta legítima comprometida o un dominio controlado por un atacante pueden utilizarse para distribuir mensajes maliciosos que superen controles técnicos de autenticación.

7. Buscar incoherencias entre dominios

Después de revisar los campos principales debemos analizar el mensaje como un conjunto. Conviene comparar el dominio visible en From, las identidades relacionadas con SPF, el dominio firmante de DKIM, el resultado de DMARC y cualquier dirección indicada en Reply-To.

Una discrepancia puede ser legítima. Plataformas de marketing, servicios transaccionales, pasarelas de seguridad y proveedores externos pueden introducir diferentes dominios durante el proceso de envío. Lo relevante es determinar si esas diferencias pueden explicarse dentro del contexto.

8. Correlacionar las cabeceras con el contenido

Las cabeceras constituyen una fuente de evidencia, pero no deben analizarse de forma aislada. Los resultados técnicos deben relacionarse con el contenido, los enlaces, los archivos adjuntos, las acciones solicitadas y el contexto del mensaje.

Una identidad inesperada, un cambio de dominio, una respuesta dirigida a otra dirección o un fallo de autenticación adquieren mayor relevancia cuando coinciden con otras señales sospechosas.

Metodología recomendada

Para mantener un análisis ordenado y evitar conclusiones precipitadas puede seguirse el siguiente procedimiento:

  1. Obtener las cabeceras completas sin modificar el mensaje original.
  2. Identificar el remitente visible y el dominio utilizado en From.
  3. Revisar Return-Path y Reply-To.
  4. Reconstruir la cadena Received desde la infraestructura receptora de confianza.
  5. Localizar Authentication-Results.
  6. Interpretar SPF, DKIM y DMARC y los dominios implicados.
  7. Comprobar el alineamiento y la coherencia entre las diferentes identidades.
  8. Correlacionar los resultados con el contenido y el contexto.
  9. Valorar todas las evidencias antes de alcanzar una conclusión.
Metodología paso a paso para analizar las cabeceras de un correo sospechoso y detectar indicios de phishing

Errores frecuentes durante el análisis

Uno de los errores más habituales consiste en interpretar cualquier diferencia entre dominios como una prueba definitiva de fraude. Las arquitecturas modernas de correo pueden involucrar múltiples proveedores legítimos.

También es incorrecto asumir que spf=pass, dkim=pass o dmarc=pass garantizan que el correo sea seguro. Estos mecanismos validan propiedades técnicas concretas, pero no determinan la intención del remitente ni la seguridad de los enlaces o archivos incluidos en el mensaje.

Finalmente, debemos evitar confiar sin contexto en cualquier dato incluido en una cabecera. La evidencia añadida por la infraestructura receptora de confianza debe tener prioridad durante la reconstrucción del recorrido.

Conclusiones

Analizar las cabeceras de un correo sospechoso permite ir mucho más allá de la información visible en pantalla. Campos como Received, Return-Path, Reply-To y Authentication-Results, junto con SPF, DKIM y DMARC, proporcionan información valiosa para investigar posibles intentos de phishing o suplantación.

La clave consiste en correlacionar múltiples evidencias y evitar decisiones basadas en un único indicador. Una metodología ordenada y repetible ayuda a detectar incoherencias, reducir falsos positivos y documentar de forma más sólida las conclusiones de una investigación de correo electrónico sospechoso.

Quishing en 2026: cómo los códigos QR están cambiando el phishing por correo electrónico

El phishing por correo electrónico lleva años adaptándose a los controles defensivos. En 2026, una de las técnicas que merece especial atención es el quishing: el uso de códigos QR para conducir a la víctima hacia un destino malicioso. El principio sigue siendo el de cualquier ataque de phishing, pero cambia una parte importante del recorrido. En lugar de presentar necesariamente un enlace visible y clicable, el atacante puede esconder el destino dentro de una imagen que el usuario escanea con otro dispositivo.

Esta diferencia aparentemente pequeña tiene consecuencias para las empresas. El análisis deja de limitarse al texto, los enlaces y los adjuntos tradicionales del mensaje. Además, cuando el empleado escanea el código con su teléfono, la interacción puede continuar fuera del equipo corporativo en el que recibió el correo.

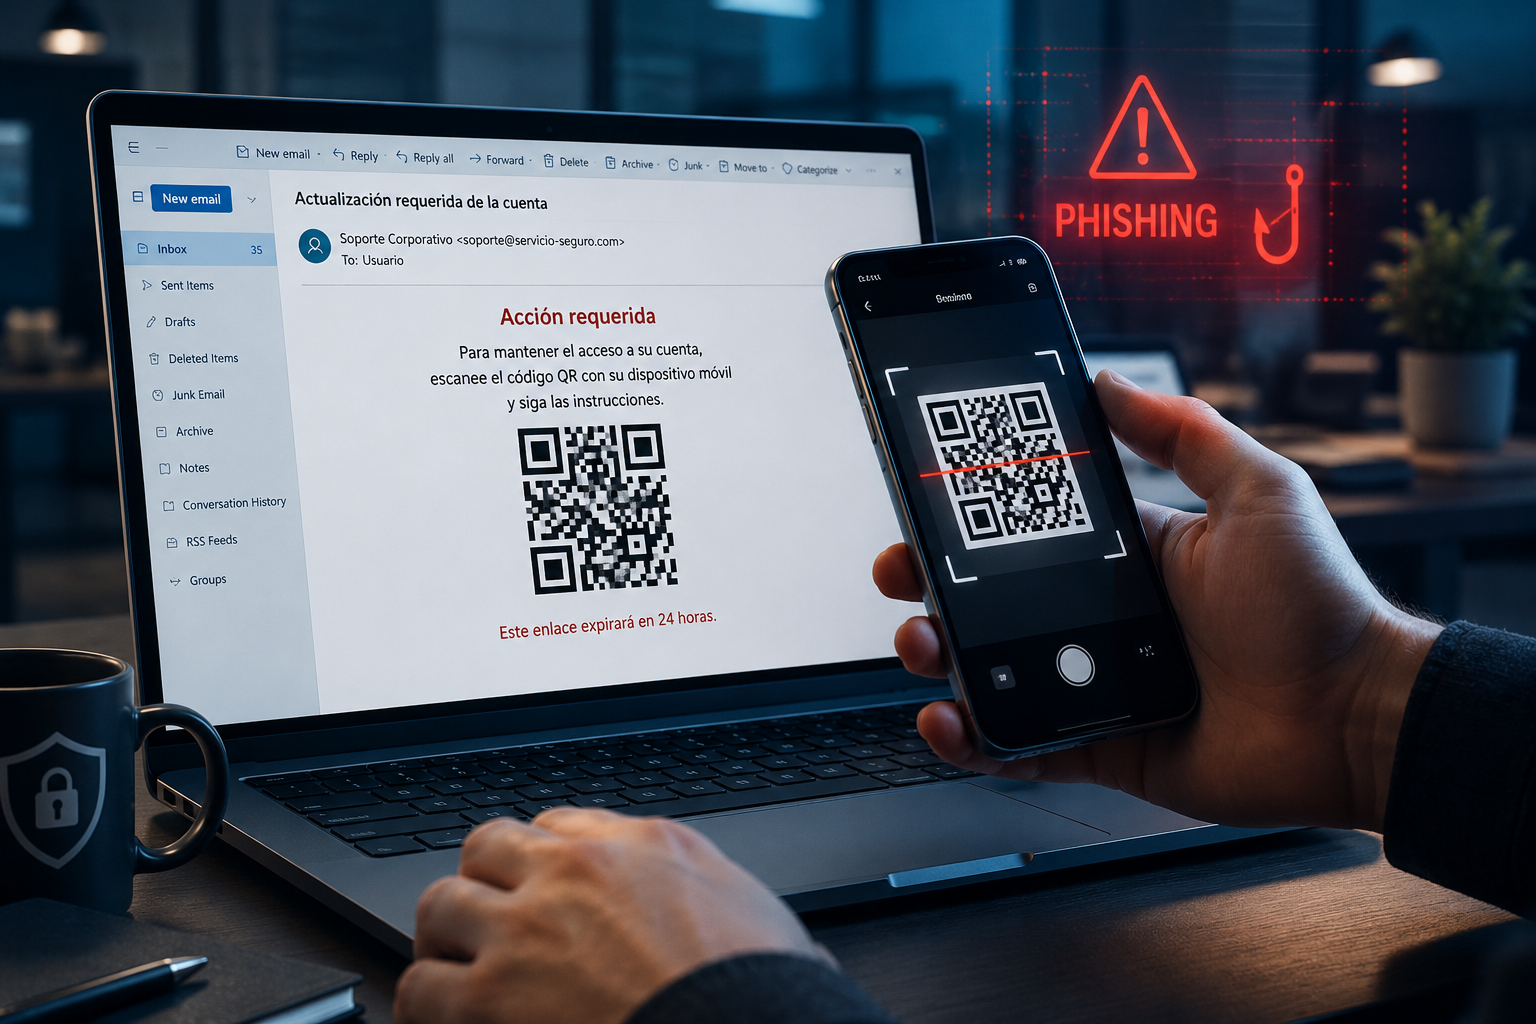
Usuario escaneando con un teléfono móvil un código QR recibido en un correo electrónico de phishing

Qué es el quishing y cómo funciona

El término quishing combina QR y phishing. En un escenario típico, el usuario recibe un correo que intenta justificar el escaneo de un código QR: verificar una cuenta, consultar un documento, actualizar información o completar algún proceso. El código codifica una URL que conduce al siguiente punto de la infraestructura utilizada en el ataque.

El problema no está en la tecnología QR en sí. Un código QR es un mecanismo para representar información. El riesgo aparece cuando se utiliza para ocultar un destino malicioso y se combina con ingeniería social. Si la víctima continúa, puede terminar ante una página diseñada para imitar un servicio legítimo y solicitar credenciales u otra información sensible.

Por qué los códigos QR están cambiando el phishing

En el phishing tradicional, una URL suele formar parte directamente del mensaje o de un elemento HTML. Esto facilita que determinadas tecnologías de seguridad puedan extraerla, analizar su reputación, reescribirla o inspeccionar el destino. Con el quishing, la dirección puede encontrarse representada dentro de una imagen o de un documento que contiene el QR.

Los datos publicados en 2026 confirman que no se trata de un escenario teórico. Microsoft informó de que el volumen de phishing mediante códigos QR observado por sus sistemas pasó de 7,6 millones de ataques en enero a 18,7 millones en marzo de 2026, un incremento del 146 % durante el primer trimestre. La compañía también señaló que los PDF representaban el 70 % de los mecanismos de entrega de estos ataques en marzo.

Barracuda Research, tras analizar más de 3.100 millones de correos en enero de 2026, encontró códigos QR que conducían a sitios de phishing en el 70 % de los PDF maliciosos de su conjunto de datos y en el 56 % de los documentos maliciosos de Microsoft 365 analizados. Son métricas de conjuntos de telemetría concretos y no deben interpretarse como porcentajes universales de todo el correo electrónico.

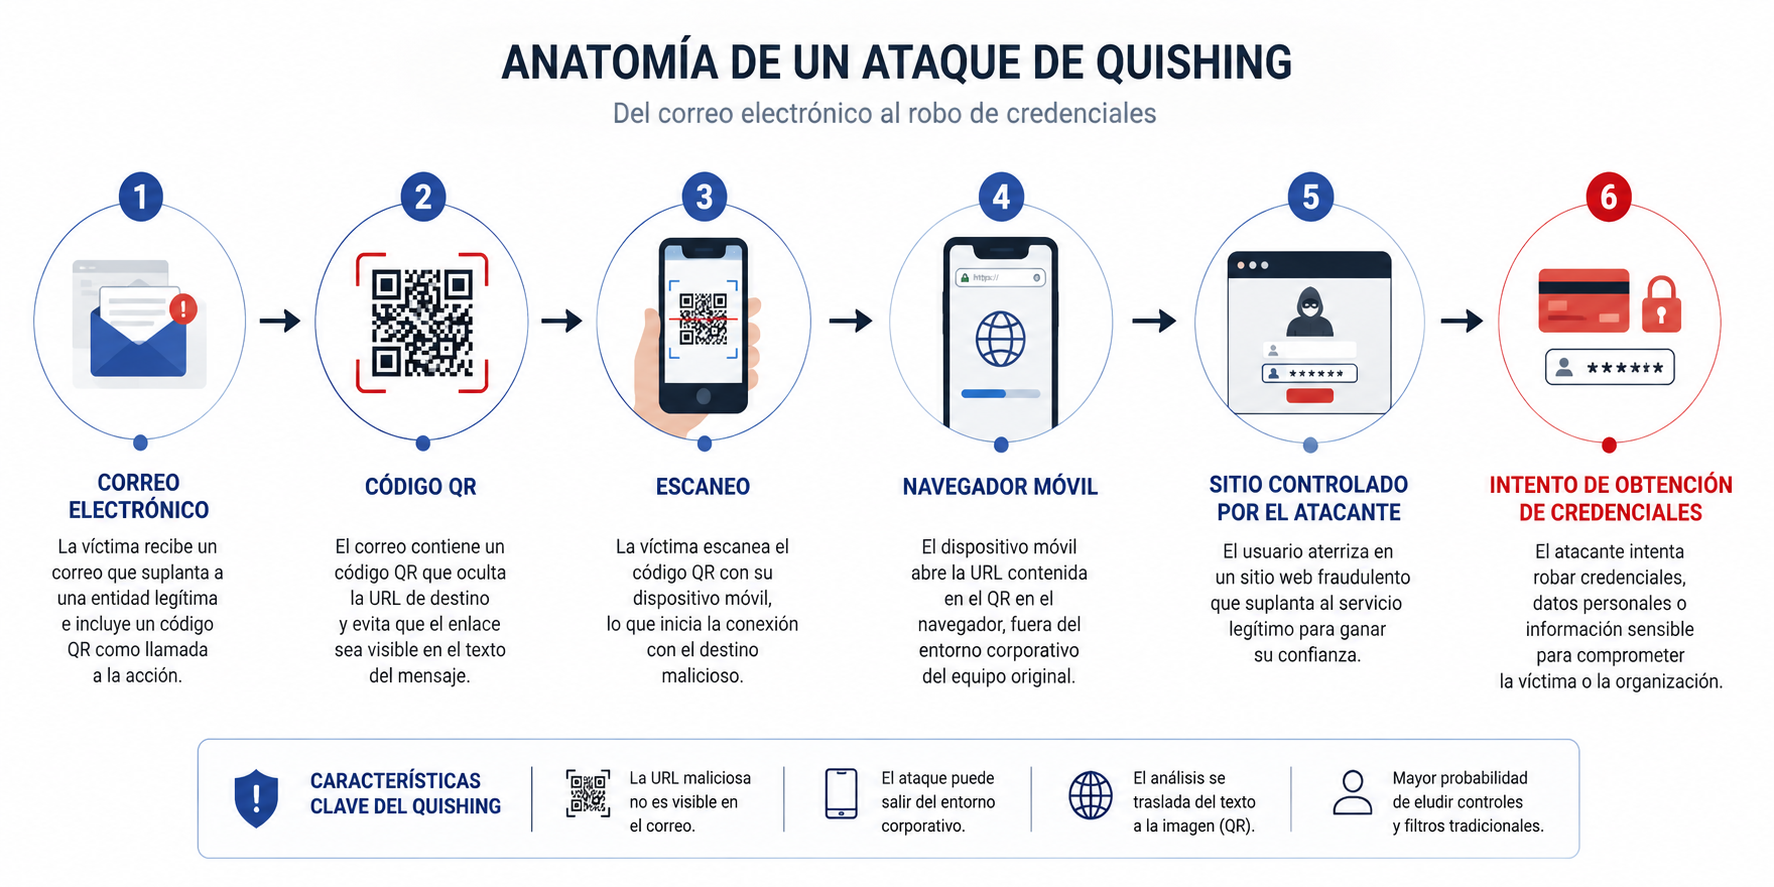
Diagrama con las fases de un ataque de quishing desde el correo hasta el intento de robo de credenciales

Anatomía de un ataque de quishing

El recorrido ayuda a entender el problema. Primero llega el correo. El mensaje utiliza un pretexto para provocar una acción y presenta un código QR. El usuario utiliza la cámara o el lector de su teléfono para interpretarlo. A continuación, el navegador móvil abre el destino codificado y, si el engaño funciona, la víctima puede encontrarse ante una página fraudulenta que solicita autenticación.

El atacante ha conseguido así separar dos momentos del ataque: la recepción se produce en el correo y la navegación puede continuar en otro dispositivo. También puede incorporar redirecciones, acortadores u otros mecanismos intermedios antes de presentar el destino final. Por ello, analizar únicamente el contenido textual del mensaje resulta insuficiente para comprender todo el flujo.

El teléfono móvil cambia el contexto de seguridad

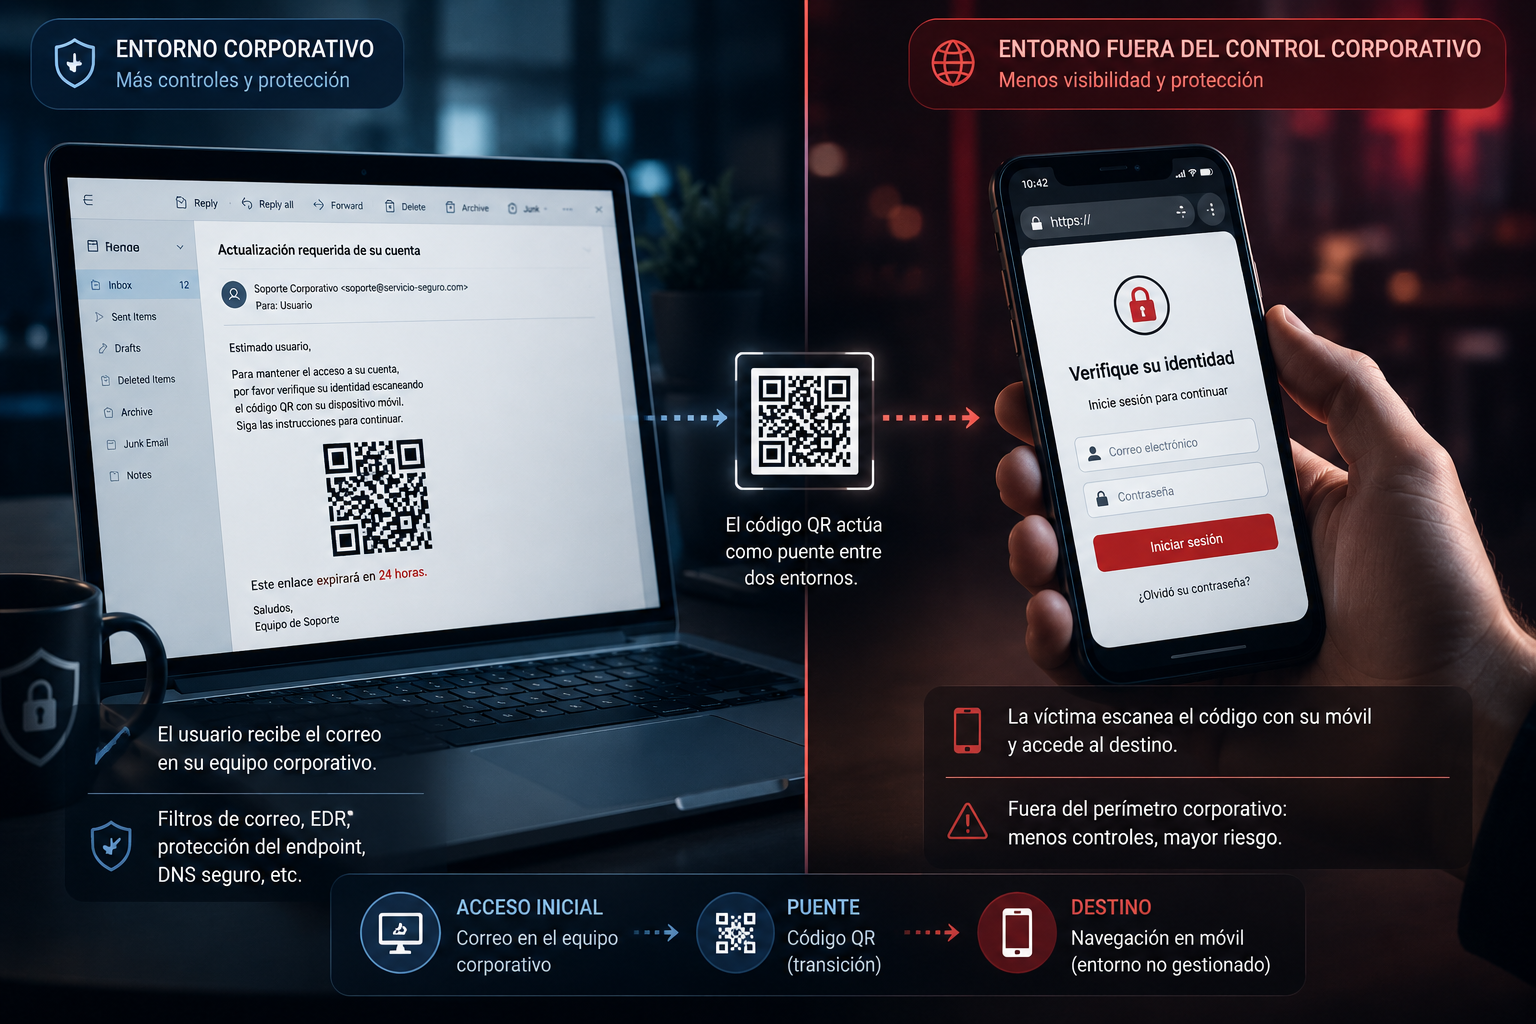
Este salto entre dispositivos es especialmente relevante para una empresa. Un equipo corporativo puede disponer de protección del endpoint, filtrado DNS, navegador gestionado, telemetría y otras medidas. Si el trabajador escanea el QR con un teléfono personal o no gestionado, algunos de esos controles pueden dejar de participar en la siguiente fase.

Esto no significa que cualquier escaneo abandone automáticamente la protección corporativa. Dependerá de cómo gestione cada organización sus dispositivos, identidad, red y acceso a servicios. El punto importante es que el equipo de seguridad debe contemplar el recorrido completo y no asumir que una amenaza recibida por correo permanecerá en el mismo endpoint.

Transición de un ataque de quishing desde un ordenador corporativo hasta un teléfono móvil

Qué señales pueden ayudar a detectar un intento

Un código QR no debe considerarse malicioso por el simple hecho de aparecer en un correo. La evaluación debe partir del contexto. Conviene prestar especial atención cuando un mensaje inesperado exige escanear un QR para autenticarse, resolver una supuesta incidencia, mantener activa una cuenta o completar urgentemente una acción relacionada con credenciales.

  • Comprobar si el procedimiento solicitado coincide con los procesos habituales de la empresa.
  • Revisar el remitente y el contexto del mensaje antes de escanear.
  • Desconfiar de solicitudes que introducen urgencia innecesaria o amenazan con bloquear una cuenta.
  • Comprobar cuidadosamente el dominio mostrado por el dispositivo antes de introducir credenciales.
  • Ante una solicitud inesperada, acceder al servicio desde su aplicación o dirección conocida en lugar de continuar desde el QR.

Cómo pueden defenderse las empresas

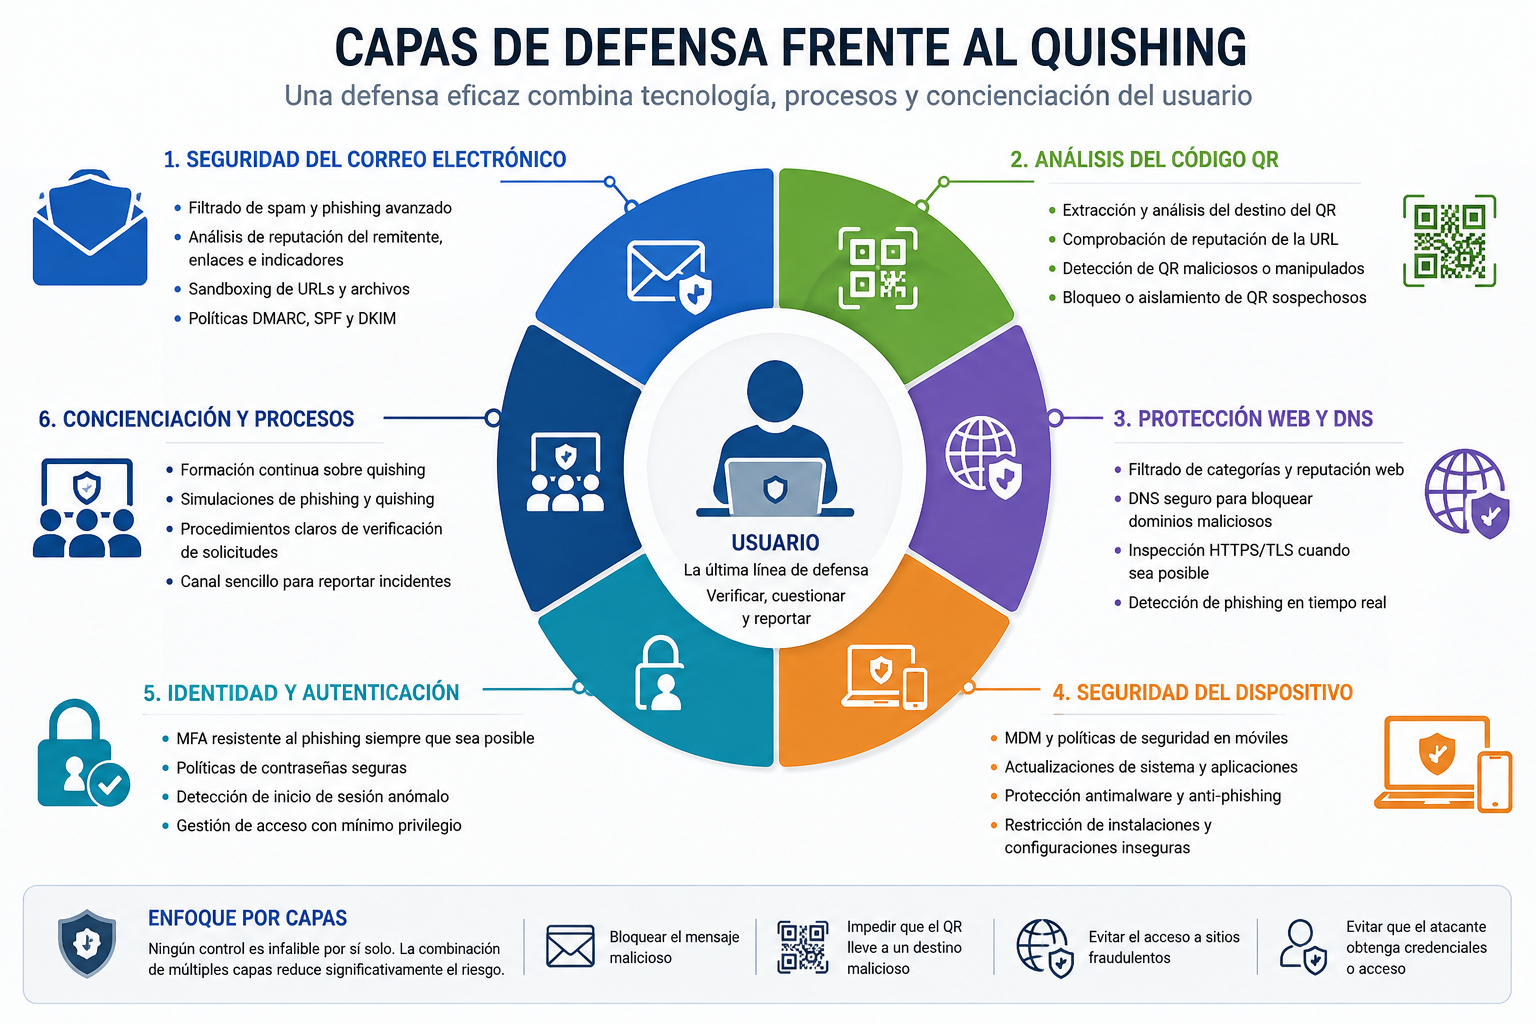
La respuesta al quishing no debería depender de un único control. En el correo resulta útil disponer de tecnologías capaces de identificar códigos QR, extraer de forma segura la información codificada y analizar los destinos aplicando los mismos principios utilizados con otros enlaces. La inspección de imágenes y documentos cobra especial importancia cuando la URL no está expuesta directamente en la estructura del mensaje.

La protección web y DNS puede proporcionar una segunda oportunidad de bloqueo cuando el usuario intenta alcanzar un dominio identificado como malicioso. La gestión de dispositivos móviles también reduce la diferencia entre el entorno del ordenador y el del teléfono cuando estos dispositivos forman parte del acceso corporativo.

En la capa de identidad, las organizaciones deberían reducir la dependencia de credenciales que puedan reutilizarse después de ser robadas y valorar mecanismos de autenticación resistentes al phishing cuando sean compatibles con sus servicios. A esto debe añadirse formación específica: enseñar únicamente a no pulsar enlaces sospechosos deja fuera precisamente el comportamiento que explota el quishing.

Infografía de las capas de defensa empresarial frente a ataques de quishing

Qué hacer ante un QR sospechoso recibido por correo

Cuando un correo inesperado solicita escanear un QR para iniciar sesión o proporcionar información sensible, la opción más segura es no continuar directamente desde ese código. El usuario puede verificar la solicitud mediante un canal conocido, acceder al servicio desde su aplicación habitual o escribir manualmente una dirección corporativa conocida.

Si el código ya se ha escaneado pero no se han introducido datos, conviene cerrar el destino y reportar el mensaje siguiendo el procedimiento interno. Si se han proporcionado credenciales, códigos de autenticación u otra información sensible, el incidente debe comunicarse cuanto antes para que el equipo responsable pueda evaluar las acciones necesarias.

El quishing es una evolución del phishing, no un problema aislado

Los códigos QR no sustituyen al phishing tradicional. Lo amplían con un mecanismo que permite ocultar el destino y, en determinados escenarios, trasladar la interacción a un dispositivo diferente. Los datos publicados durante 2026 muestran que los atacantes están utilizando activamente esta técnica y adaptando sus métodos de entrega.

Para las empresas, la respuesta pasa por observar el ataque como una cadena completa: correo, imagen o documento, QR, dispositivo utilizado para escanearlo, navegación, identidad y destino final. Combinar seguridad del correo, análisis de QR, protección web y DNS, gestión de dispositivos, controles de identidad y formación ofrece una defensa mucho más coherente que confiar exclusivamente en la detección de enlaces dentro del mensaje.

Seguridad en el correo electrónico: guía para proteger usuarios y organizaciones

El correo electrónico es una herramienta crítica para cualquier organización. Se utiliza para compartir documentos, aprobar operaciones, recuperar contraseñas y mantener comunicaciones con empleados, clientes y proveedores. Esta concentración de información y procesos también lo convierte en un objetivo prioritario para los atacantes.

La seguridad en el correo electrónico, conocida como Email Security, reúne las tecnologías, configuraciones y procedimientos destinados a proteger los mensajes, los dominios y las cuentas de usuario. Su finalidad no se limita a bloquear spam. También debe prevenir la suplantación de identidad, detectar intentos de fraude, reducir el riesgo de robo de credenciales y facilitar una respuesta rápida ante incidentes.

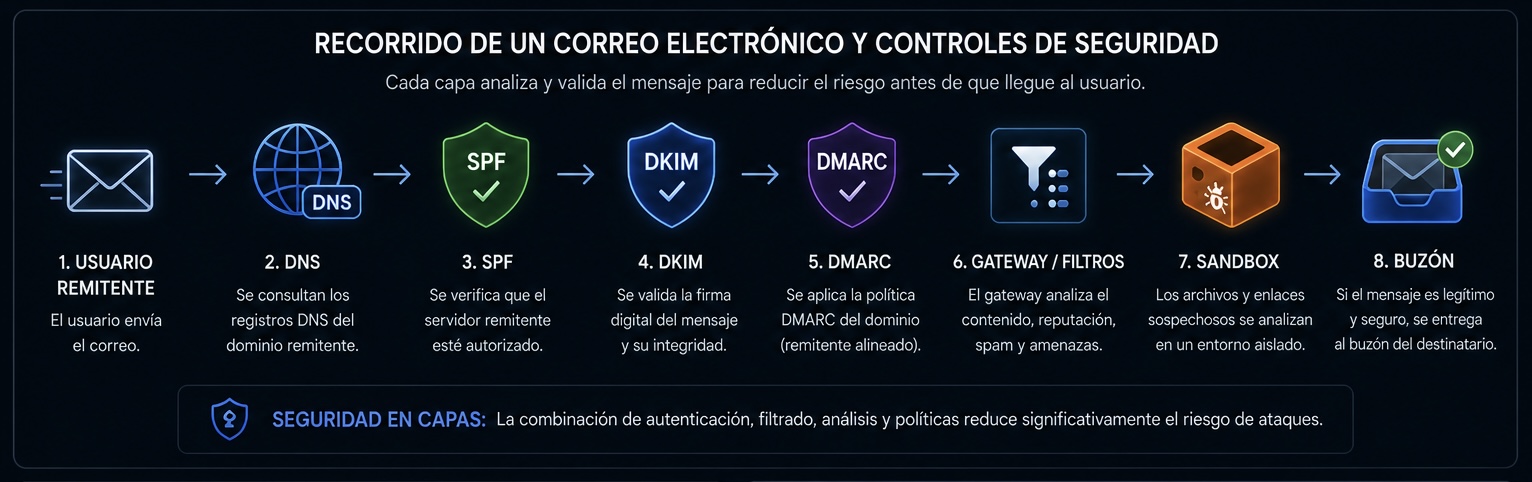
Ningún filtro o protocolo puede resolver por sí solo todos estos riesgos. Una estrategia eficaz necesita varias capas de protección: autenticación del dominio, análisis de mensajes, protección de identidades, monitorización, formación y procedimientos de respuesta.

Recorrido de un correo electrónico y controles de seguridad aplicados durante su procesamiento

Por qué el correo electrónico es un objetivo prioritario

Los ataques por correo electrónico aprovechan un elemento difícil de eliminar: la confianza. Los usuarios reciben mensajes de compañeros, responsables, servicios en línea y organizaciones externas. Un atacante puede imitar estas comunicaciones para conseguir que la víctima abra un archivo, visite una página falsa, revele sus credenciales o autorice una operación.

Una cuenta comprometida también puede utilizarse para lanzar nuevos ataques. Al enviar mensajes desde un buzón legítimo, el atacante consigue una apariencia de confianza difícil de obtener desde una dirección externa. Además, puede consultar conversaciones anteriores, identificar procesos internos y responder dentro de hilos existentes.

La protección debe contemplar tanto los ataques masivos como las campañas dirigidas. Mientras que el spam y el phishing genérico buscan alcanzar al mayor número posible de usuarios, los ataques selectivos utilizan información sobre la empresa, sus empleados y sus relaciones comerciales.

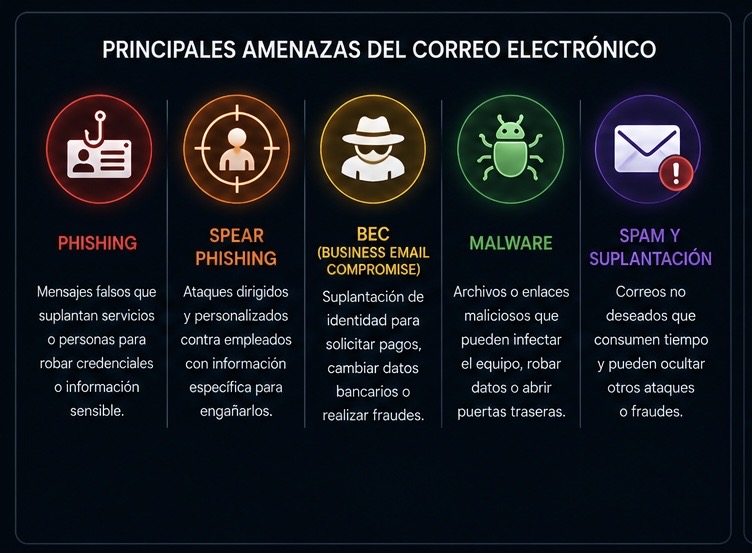
Principales amenazas del correo electrónico

Principales amenazas que afectan a la seguridad del correo electrónico

Phishing y robo de credenciales

El phishing intenta engañar al destinatario para que realice una acción perjudicial. Es habitual encontrar mensajes que simulan notificaciones de servicios de correo, plataformas de almacenamiento, entidades financieras, sistemas de firma electrónica o departamentos internos.

El enlace puede dirigir a una página que reproduce la apariencia del servicio legítimo y solicita las credenciales del usuario. Los ataques más elaborados adaptan el idioma, la identidad visual y el contenido al entorno de la víctima. Por este motivo, un mensaje bien redactado también puede ser malicioso.

Spear phishing

El spear phishing es un ataque dirigido contra una persona o un grupo concreto. El atacante investiga el puesto de la víctima, sus compañeros, sus proveedores y sus responsabilidades. Con esta información prepara un mensaje relacionado con una tarea, una reunión, una factura o un proyecto real.

Business Email Compromise

El Business Email Compromise, o BEC, engloba fraudes en los que el atacante suplanta o compromete una identidad empresarial para solicitar transferencias, modificar datos bancarios o conseguir información confidencial. El mensaje puede aparentar que procede de un directivo, un proveedor o un empleado del área financiera.

En muchos casos no contiene archivos ni enlaces maliciosos. El fraude se apoya en la ingeniería social y en argumentos de urgencia, autoridad o confidencialidad. Por ello, los controles centrados exclusivamente en detectar malware no son suficientes.

Archivos, enlaces y suplantación

Los adjuntos pueden contener código malicioso, explotar vulnerabilidades o intentar que el usuario habilite funciones peligrosas. Los enlaces pueden redirigir a páginas de phishing, descargas maliciosas o sitios legítimos comprometidos.

La dirección visible del remitente tampoco garantiza que el mensaje sea legítimo. Un atacante puede intentar utilizar un dominio ajeno, modificar el nombre mostrado o registrar un dominio visualmente parecido al de la organización.

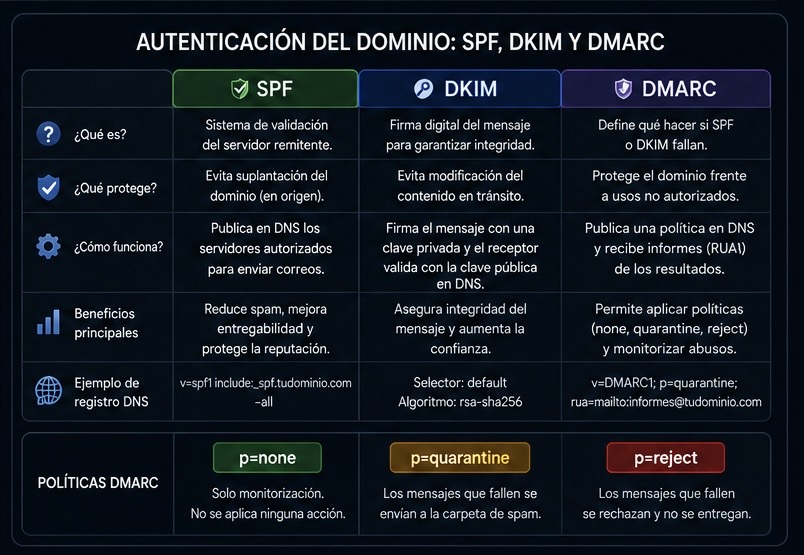
Autenticación del dominio con SPF, DKIM y DMARC

Autenticación de un dominio de correo electrónico mediante SPF, DKIM y DMARC

SPF, DKIM y DMARC son mecanismos complementarios que ayudan a verificar el origen de los mensajes y a reducir la suplantación directa del dominio. Su despliegue debe planificarse teniendo en cuenta todas las plataformas autorizadas para enviar correo.

SPF publica en el DNS qué servidores pueden enviar mensajes en nombre del dominio. El sistema receptor compara el servidor de origen con la política publicada. Una configuración incompleta puede afectar a servicios legítimos, mientras que una política demasiado permisiva reduce su utilidad.

DKIM añade una firma criptográfica al mensaje. El servidor receptor obtiene la clave pública desde el DNS y verifica que los elementos firmados no hayan sido modificados. Su eficacia depende de una gestión adecuada de las claves y de la configuración de cada plataforma de envío.

DMARC utiliza los resultados de SPF y DKIM, junto con la alineación del dominio visible, para indicar cómo debe tratarse un mensaje que no supera las comprobaciones. Sus políticas permiten monitorizar, enviar a cuarentena o rechazar mensajes.

La implantación de DMARC debe comenzar con una fase de observación. Antes de aplicar una política restrictiva es necesario revisar los informes, identificar las fuentes legítimas y corregir los errores de configuración. Aplicar directamente una política de rechazo puede afectar a comunicaciones válidas.

Controles sobre mensajes, enlaces y buzones

La autenticación del dominio es fundamental, pero no detecta todas las amenazas. Un atacante puede utilizar un dominio propio correctamente autenticado, comprometer una cuenta legítima o registrar un nombre parecido al de la organización.

Los filtros de correo analizan la reputación del remitente, la infraestructura de envío, las cabeceras y el contenido. El análisis de identidad y comportamiento permite detectar mensajes que se apartan de las comunicaciones habituales, incluso cuando no contienen malware.

El sandboxing ejecuta archivos sospechosos en un entorno aislado para observar su comportamiento. Debe combinarse con análisis estático y políticas de control de archivos, ya que algunas amenazas intentan detectar el entorno de pruebas o retrasar su ejecución.

La protección de enlaces permite evaluar la dirección durante la entrega y, según la solución utilizada, cuando el usuario hace clic. Este control resulta útil frente a páginas que cambian su comportamiento después de superar el análisis inicial.

La autenticación multifactor añade una barrera frente al uso de contraseñas robadas. También es necesario supervisar reglas de reenvío, aplicaciones autorizadas, inicios de sesión anómalos y cambios realizados en la configuración de los buzones.

Buenas prácticas para los usuarios

Los usuarios forman parte de la estrategia de seguridad, pero no deben convertirse en el único control. La formación debe proporcionar criterios concretos y un procedimiento sencillo para reportar mensajes sospechosos.

  • Comprobar la dirección completa del remitente y no confiar únicamente en el nombre mostrado.
  • Revisar con atención las solicitudes urgentes, confidenciales o relacionadas con pagos.
  • Confirmar por un canal alternativo los cambios de cuenta bancaria y las operaciones excepcionales.
  • No introducir credenciales en páginas abiertas desde enlaces inesperados.
  • No abrir archivos que no se esperaban, aunque parezcan proceder de un contacto conocido.
  • Reportar los mensajes sospechosos sin responder ni interactuar con su contenido.

Las simulaciones de phishing pueden ayudar a medir comportamientos y detectar necesidades formativas. Deben utilizarse como herramienta educativa y acompañarse de instrucciones claras sobre cómo identificar y comunicar un posible ataque.

Buenas prácticas para administradores

Los administradores deben mantener un inventario actualizado de dominios, plataformas de envío, conectores y cuentas con privilegios. Este inventario es imprescindible para configurar correctamente la autenticación y retirar recursos que ya no deberían estar activos.

También conviene separar las cuentas administrativas de las cuentas de uso diario, limitar privilegios, revisar aplicaciones conectadas y aplicar políticas de acceso coherentes con el riesgo. Las reglas de transporte, las excepciones de filtrado y las listas de remitentes permitidos deben revisarse periódicamente.

La organización debe definir quién analiza los mensajes reportados, cómo se buscan correos similares, quién puede retirarlos de los buzones y cuándo es necesario bloquear indicadores, revocar sesiones o restablecer credenciales.

Respuesta ante un incidente

Cuando un usuario reporta un mensaje sospechoso, el análisis debe considerar las cabeceras, el remitente real, los resultados de autenticación, los enlaces, los adjuntos y la existencia de mensajes similares. Eliminar una única copia no es suficiente si la campaña ha alcanzado otros buzones.

Si el usuario ha introducido sus credenciales, puede ser necesario restablecer la contraseña, revocar sesiones, revisar los métodos de autenticación, comprobar reglas de reenvío y analizar la actividad de la cuenta. También deben revisarse los mensajes enviados para determinar si el buzón se utilizó contra otros destinatarios.

En incidentes relacionados con pagos o cambios bancarios, deben activarse los procedimientos financieros y contactar con las partes implicadas mediante canales previamente verificados.

Una estrategia de seguridad por capas

La seguridad del correo electrónico no depende de una única herramienta. Una estrategia sólida combina autenticación del dominio, filtrado de mensajes, análisis de archivos y enlaces, protección de identidades, monitorización, formación y respuesta ante incidentes.

Estos controles deben revisarse de forma periódica. Los servicios de envío cambian, aparecen nuevas técnicas de evasión y las organizaciones incorporan aplicaciones que modifican el flujo del correo. Una configuración correcta puede quedar obsoleta si no se mantiene.

Proteger el correo electrónico significa proteger identidades, información y procesos de negocio. La combinación de controles técnicos bien configurados, usuarios preparados y procedimientos operativos definidos permite reducir el riesgo sin depender de una falsa sensación de seguridad basada en un único filtro.