El correo electrónico continúa siendo un canal esencial para la actividad de cualquier organización y, al mismo tiempo, un vector especialmente útil para los atacantes. No es necesario vulnerar directamente una infraestructura cuando es posible intentar que una persona abra un archivo, visite una página controlada por el atacante, entregue sus credenciales o autorice una operación fraudulenta.
Hablar de ataques por correo electrónico no significa hablar de una única técnica. Bajo este vector conviven campañas masivas de phishing, ataques dirigidos contra personas concretas, fraude empresarial, distribución de malware, suplantación de identidades y páginas diseñadas para capturar credenciales. Varias de estas técnicas pueden aparecer combinadas dentro de una misma operación.
Por ese motivo, una estrategia de Email Security eficaz no puede depender de una única tecnología. La protección requiere controles sobre el correo y los dominios, autenticación, seguridad de endpoints, monitorización, procedimientos de verificación y usuarios preparados para identificar solicitudes anómalas.
Phishing: el engaño como punto de entrada
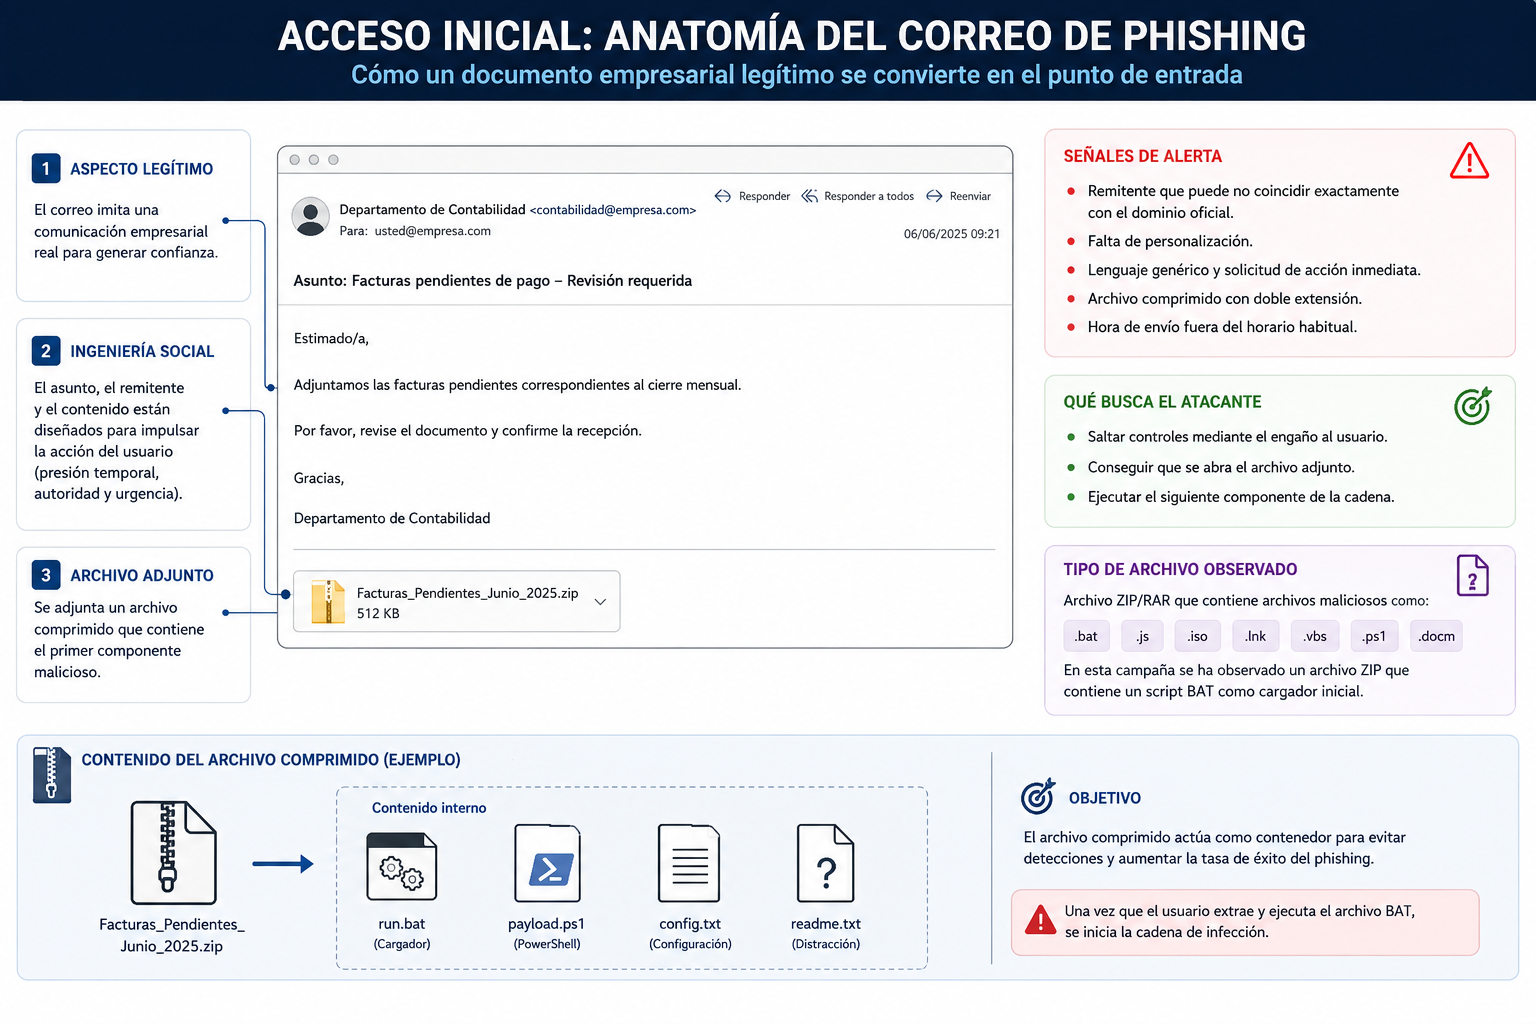
El phishing utiliza mensajes fraudulentos que intentan aparentar legitimidad para provocar una acción de la víctima. El objetivo puede ser conseguir información sensible, capturar credenciales, lograr la apertura de un archivo o conducir al usuario hacia un recurso malicioso. La identidad visual de una empresa, un servicio conocido o una persona de confianza puede utilizarse para reforzar el engaño.
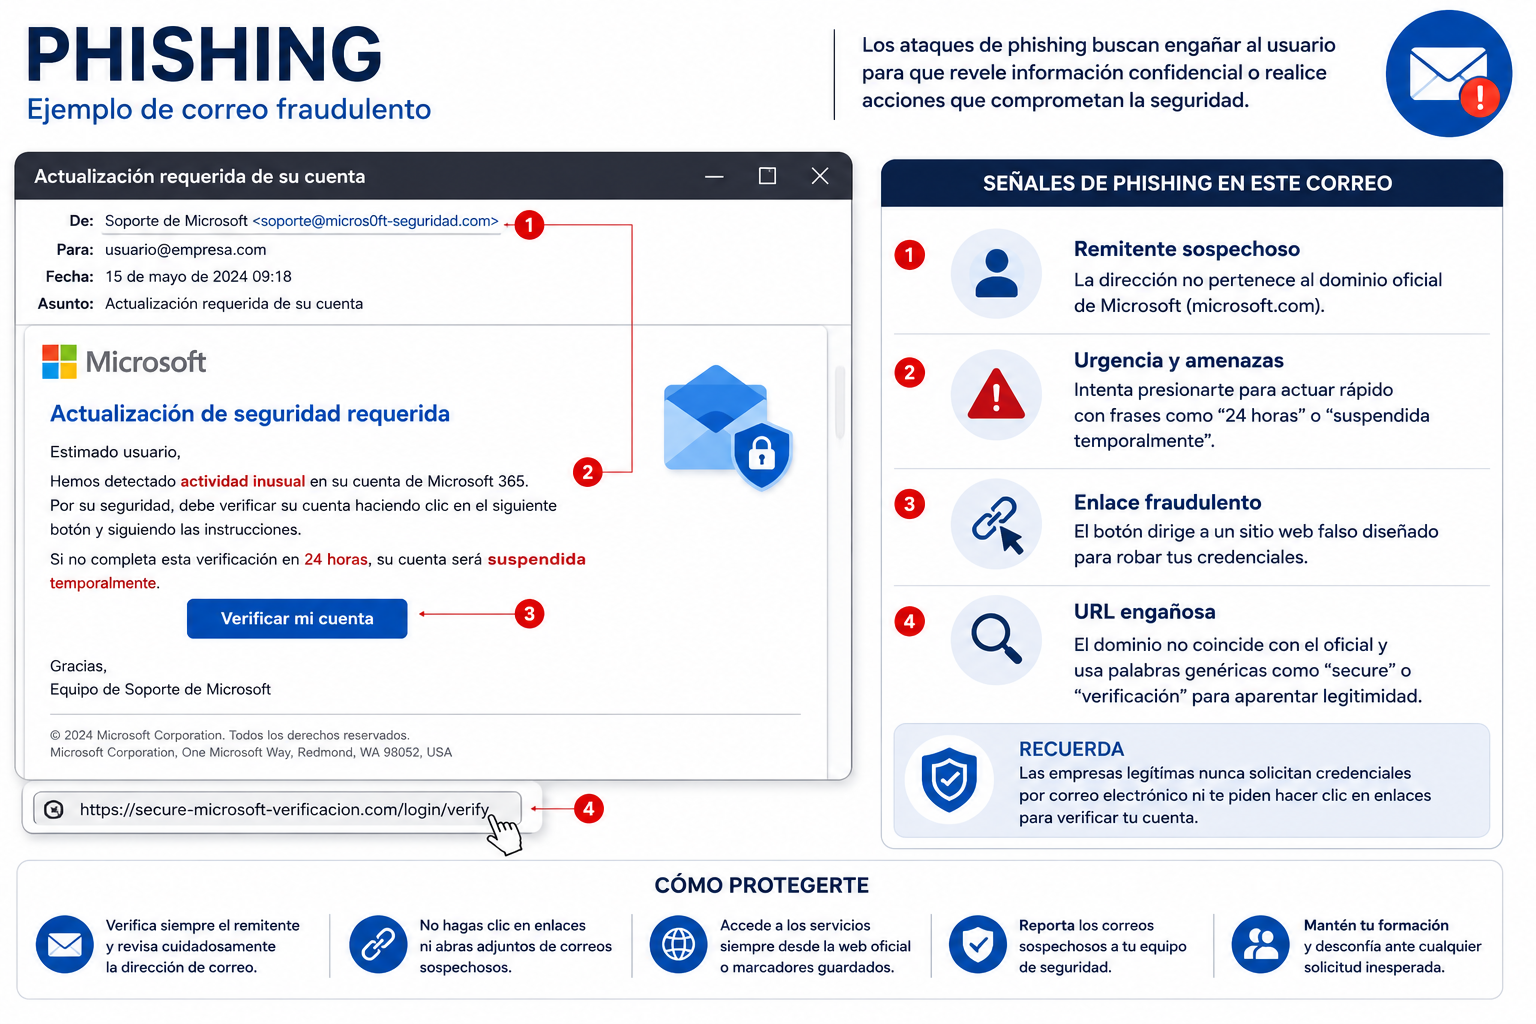
Las señales tradicionalmente asociadas al phishing, como la urgencia, un remitente inesperado o un enlace sospechoso, siguen siendo relevantes, pero no deben convertirse en una lista rígida. Un mensaje malicioso puede estar correctamente redactado y presentar una apariencia convincente. La comprobación debe centrarse también en el contexto: quién solicita la acción, qué dominio utiliza, si la petición era esperada y adónde conduce realmente el enlace.
Cuando un correo solicita iniciar sesión, descargar un archivo, realizar un pago o proporcionar información sensible, conviene verificar la petición utilizando un canal conocido e independiente. Acceder al servicio mediante su dirección habitual o un marcador conocido evita depender del enlace incluido en el propio mensaje.
Spear phishing y Business Email Compromise (BEC)
El spear phishing aumenta la personalización del ataque. En lugar de enviar el mismo mensaje de forma indiscriminada, el atacante adapta el contenido a una persona, función o empresa. Información pública sobre empleados, proveedores, proyectos y relaciones profesionales puede servir para construir una comunicación más creíble.
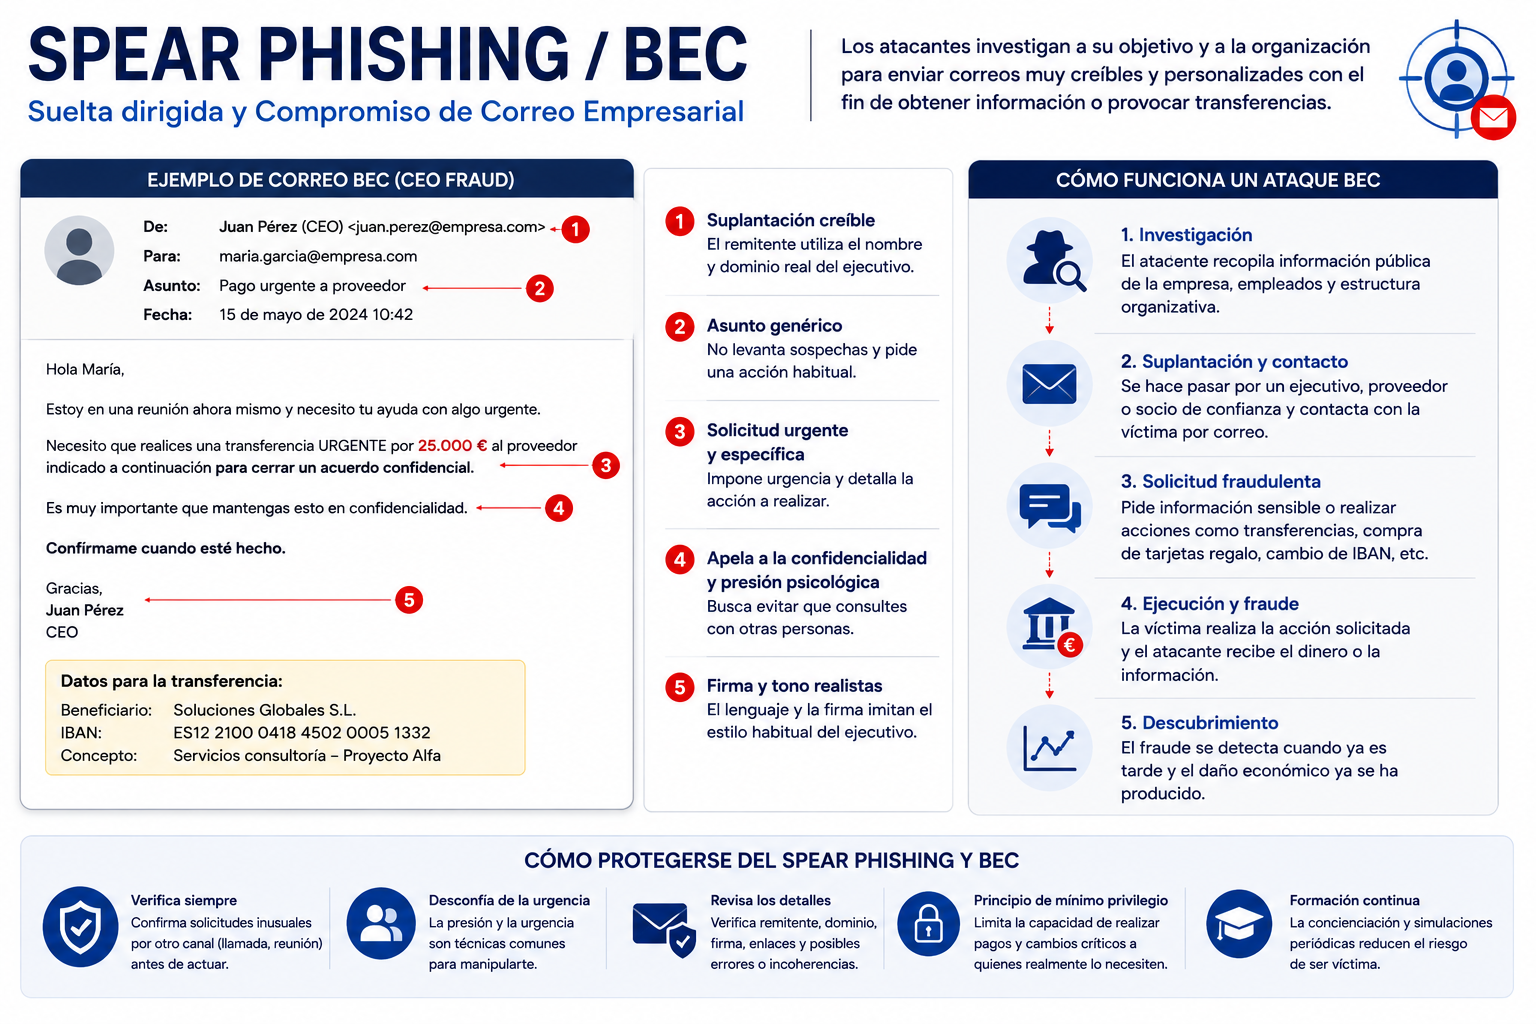
El Business Email Compromise, o BEC, se orienta al abuso de relaciones de confianza en el entorno empresarial. Una solicitud puede aparentar proceder de un directivo, proveedor o empleado y perseguir una transferencia, un cambio de datos bancarios, el envío de documentación sensible u otra acción con impacto para la organización. El engaño puede basarse en una identidad suplantada o aprovechar una cuenta legítima previamente comprometida.
La defensa frente a BEC no debe limitarse al filtrado del correo. Los procedimientos internos son fundamentales. Las modificaciones de datos de pago y las operaciones excepcionales deberían disponer de mecanismos de validación acordes a su riesgo, utilizando un segundo canal conocido cuando sea necesario. La urgencia o la autoridad aparente del remitente no deberían eliminar esos controles.
Malware distribuido mediante correo electrónico
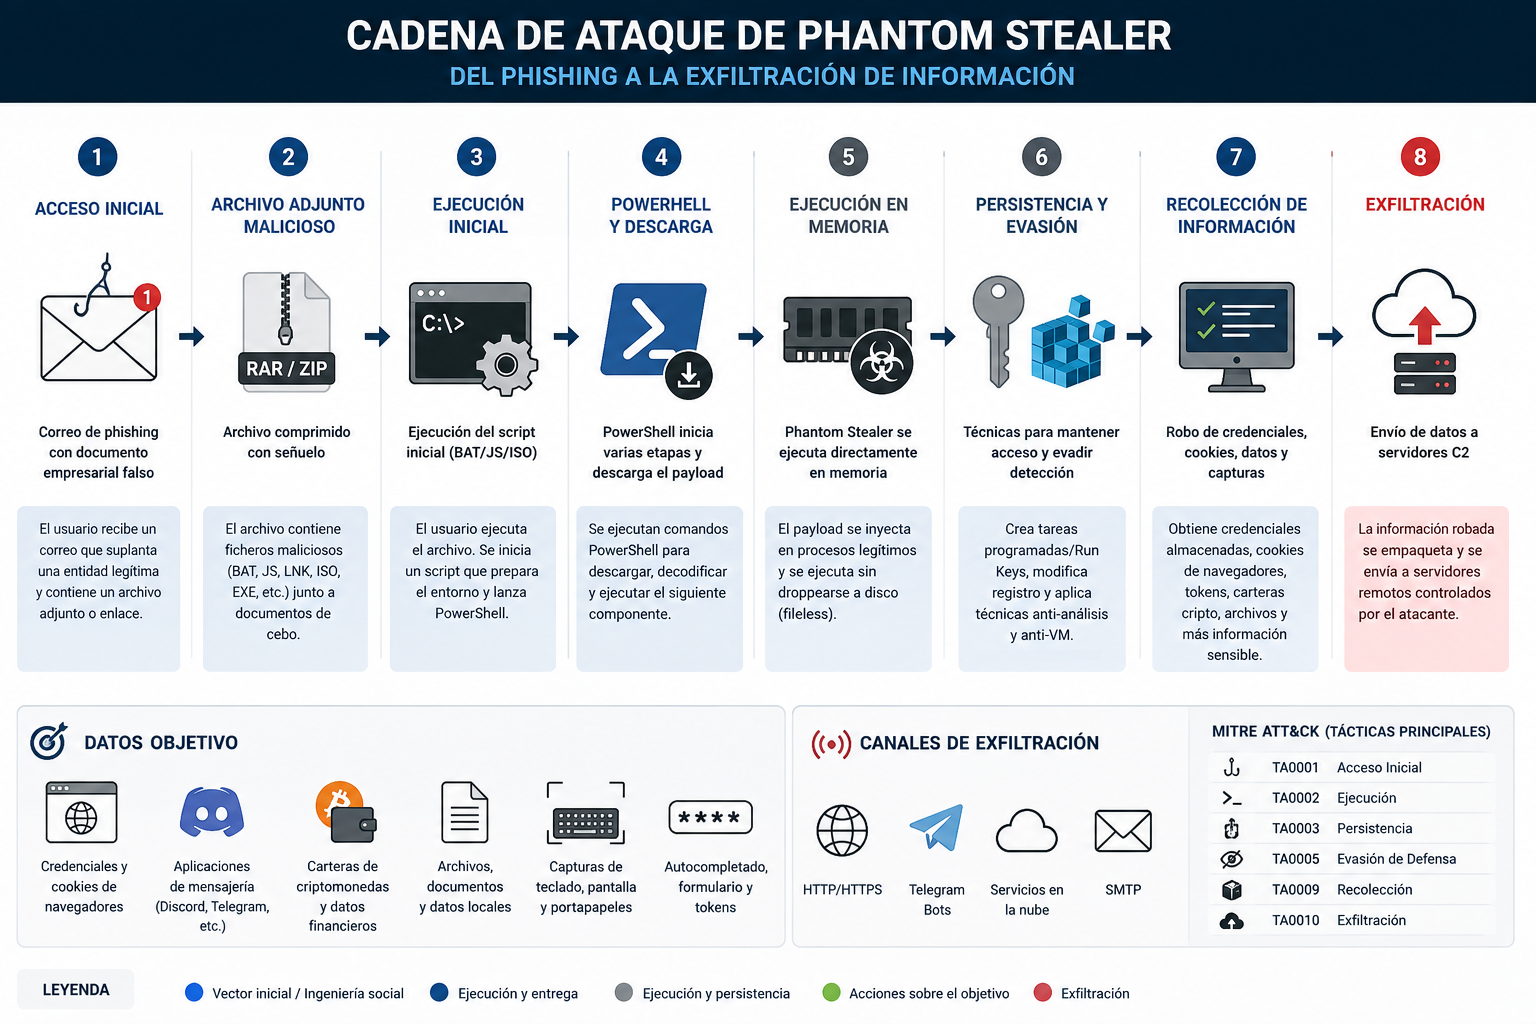
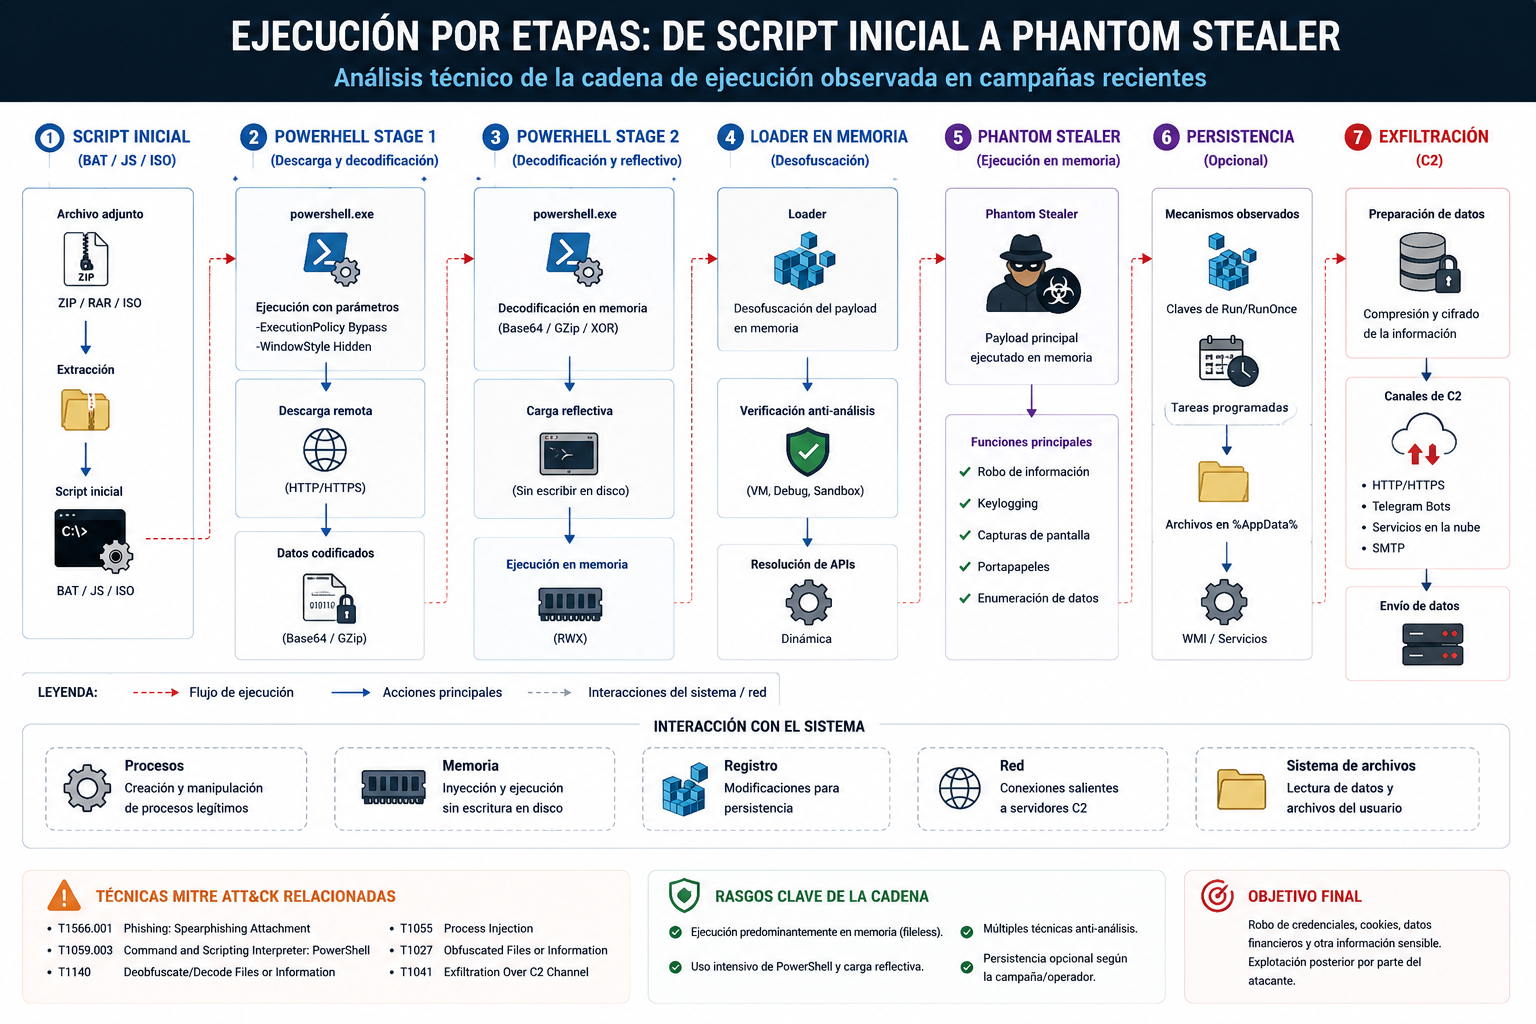
El correo también puede utilizarse como mecanismo de entrega de malware. Un mensaje puede incluir un adjunto peligroso, conducir a una descarga externa o intentar que el usuario ejecute contenido que inicie una cadena posterior de infección. El formato concreto y las fases posteriores dependen de la campaña y de las capacidades utilizadas por el atacante.
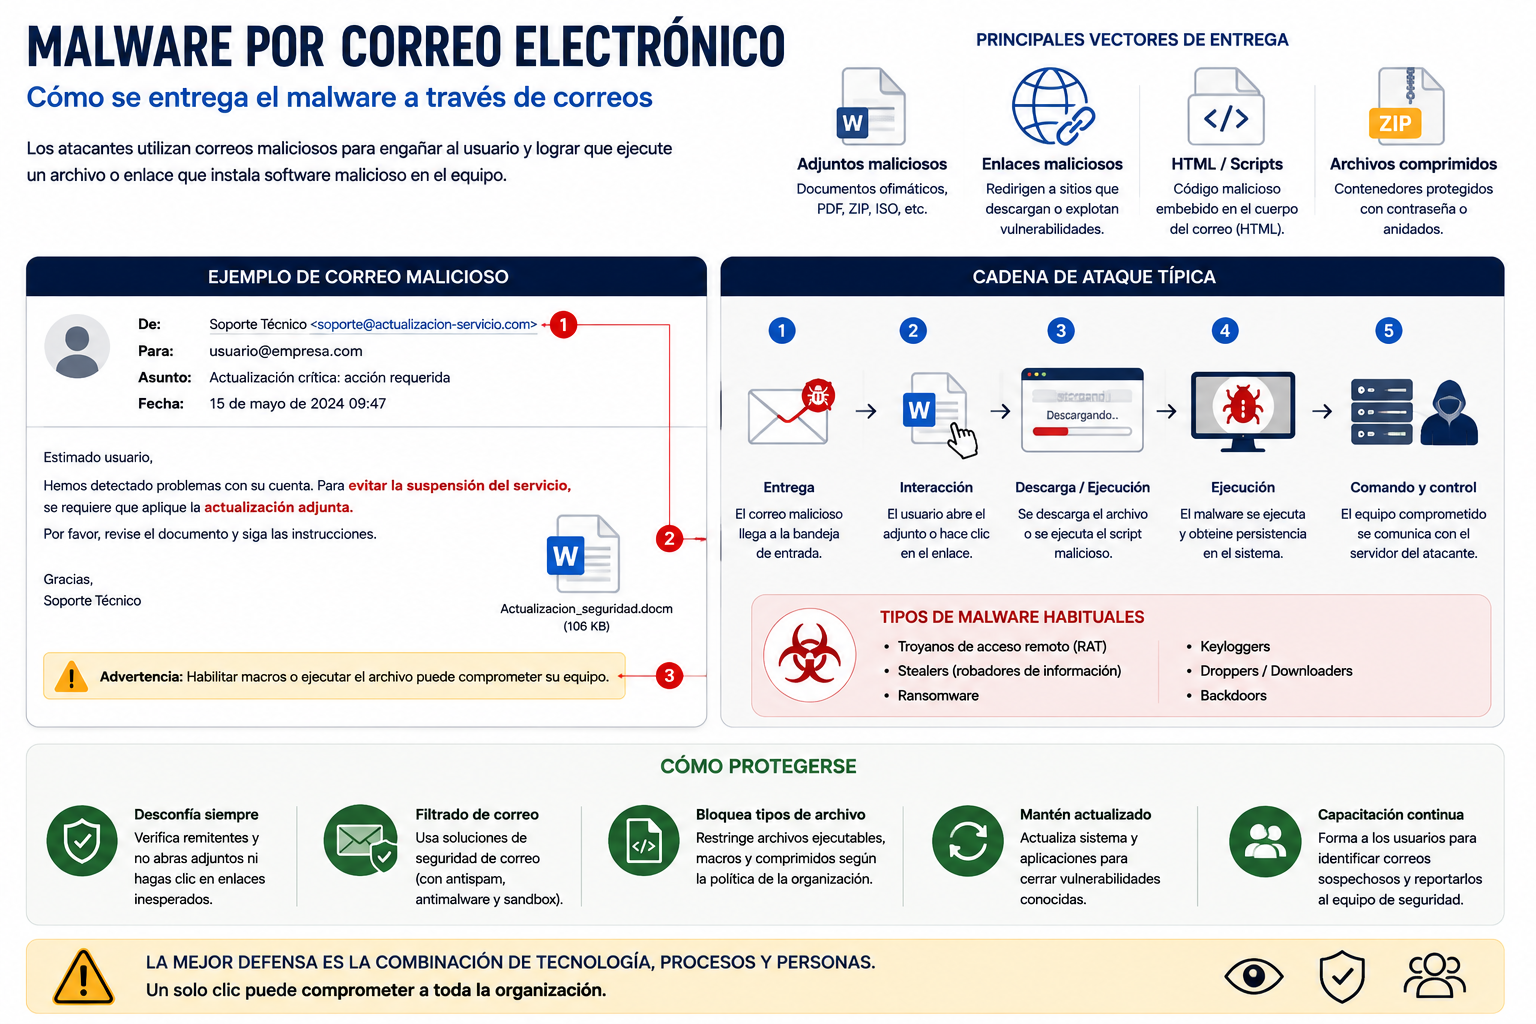
No todos los ataques de malware por email siguen la misma cadena. En algunos casos existe un archivo adjunto; en otros, el correo contiene únicamente un enlace que conduce a infraestructura externa. Tampoco debe asumirse que una extensión concreta implica por sí sola que un archivo es seguro o malicioso. El análisis debe considerar el tipo real de contenido, su procedencia, reputación, comportamiento y contexto.
Las pasarelas de correo, el análisis de adjuntos y URLs, las políticas de bloqueo, la protección de endpoints y las capacidades EDR/XDR proporcionan capas complementarias. Mantener sistemas y aplicaciones actualizados reduce además la exposición a vulnerabilidades que pudieran formar parte de determinadas cadenas de explotación.
Suplantación del remitente: cuando el campo From no es suficiente
La dirección que una interfaz de correo muestra al usuario no debería considerarse por sí sola una prueba de identidad. Los atacantes pueden intentar falsificar o imitar remitentes y dominios para aumentar la credibilidad del mensaje. También existen ataques basados en dominios visualmente parecidos, por lo que la autenticación del correo y el análisis del contexto deben complementarse.
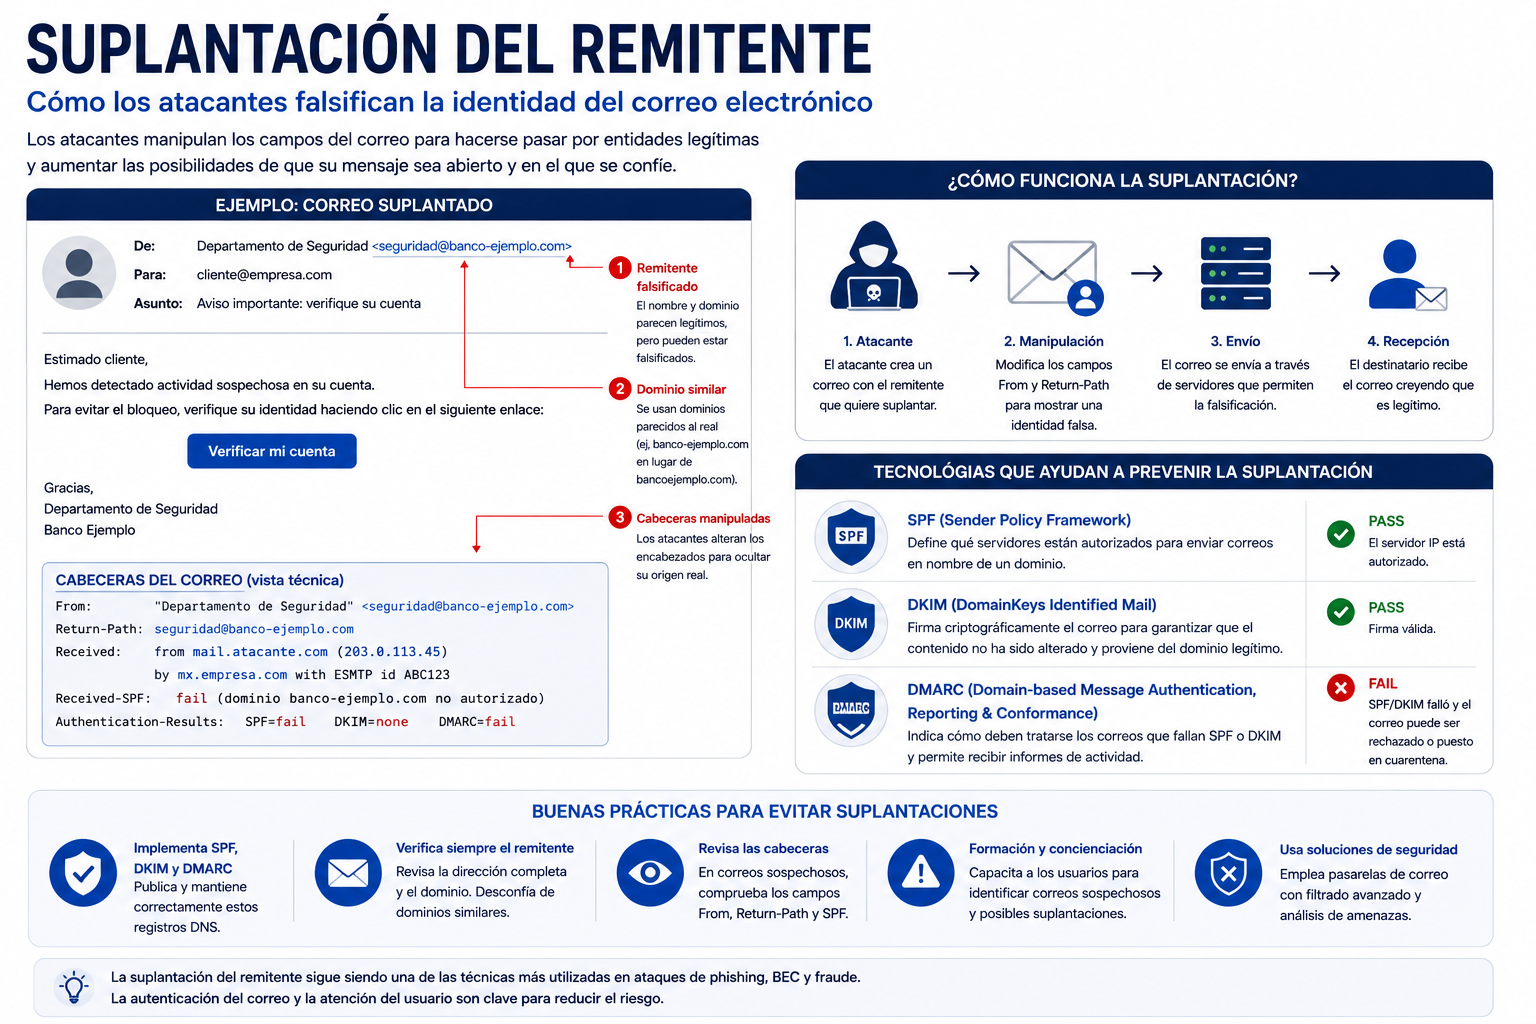
SPF, DKIM y DMARC forman parte de los mecanismos utilizados para mejorar la autenticación del correo basado en dominios. SPF permite publicar qué sistemas están autorizados para enviar correo en nombre de un dominio dentro de su ámbito de validación. DKIM incorpora una firma criptográfica que permite comprobar determinados elementos firmados del mensaje. DMARC utiliza los resultados de SPF y DKIM junto con requisitos de alineación con el dominio visible para el usuario y permite publicar una política y recibir informes.
Estos mecanismos son importantes, pero no convierten cualquier mensaje autenticado en confiable. Un atacante puede utilizar infraestructura y dominios bajo su propio control, y una cuenta legítima comprometida puede generar mensajes que superen controles de autenticación del dominio. Email Security requiere combinar autenticación, reputación, análisis del contenido y comportamiento, protección de identidad y procedimientos humanos.
Credential phishing: robo de credenciales
El credential phishing tiene como objetivo conseguir credenciales de acceso. Un patrón frecuente consiste en presentar un correo que conduce a una página falsa diseñada para imitar un servicio legítimo. La víctima introduce allí sus datos creyendo que está autenticándose en el servicio esperado, mientras la información queda expuesta al atacante.
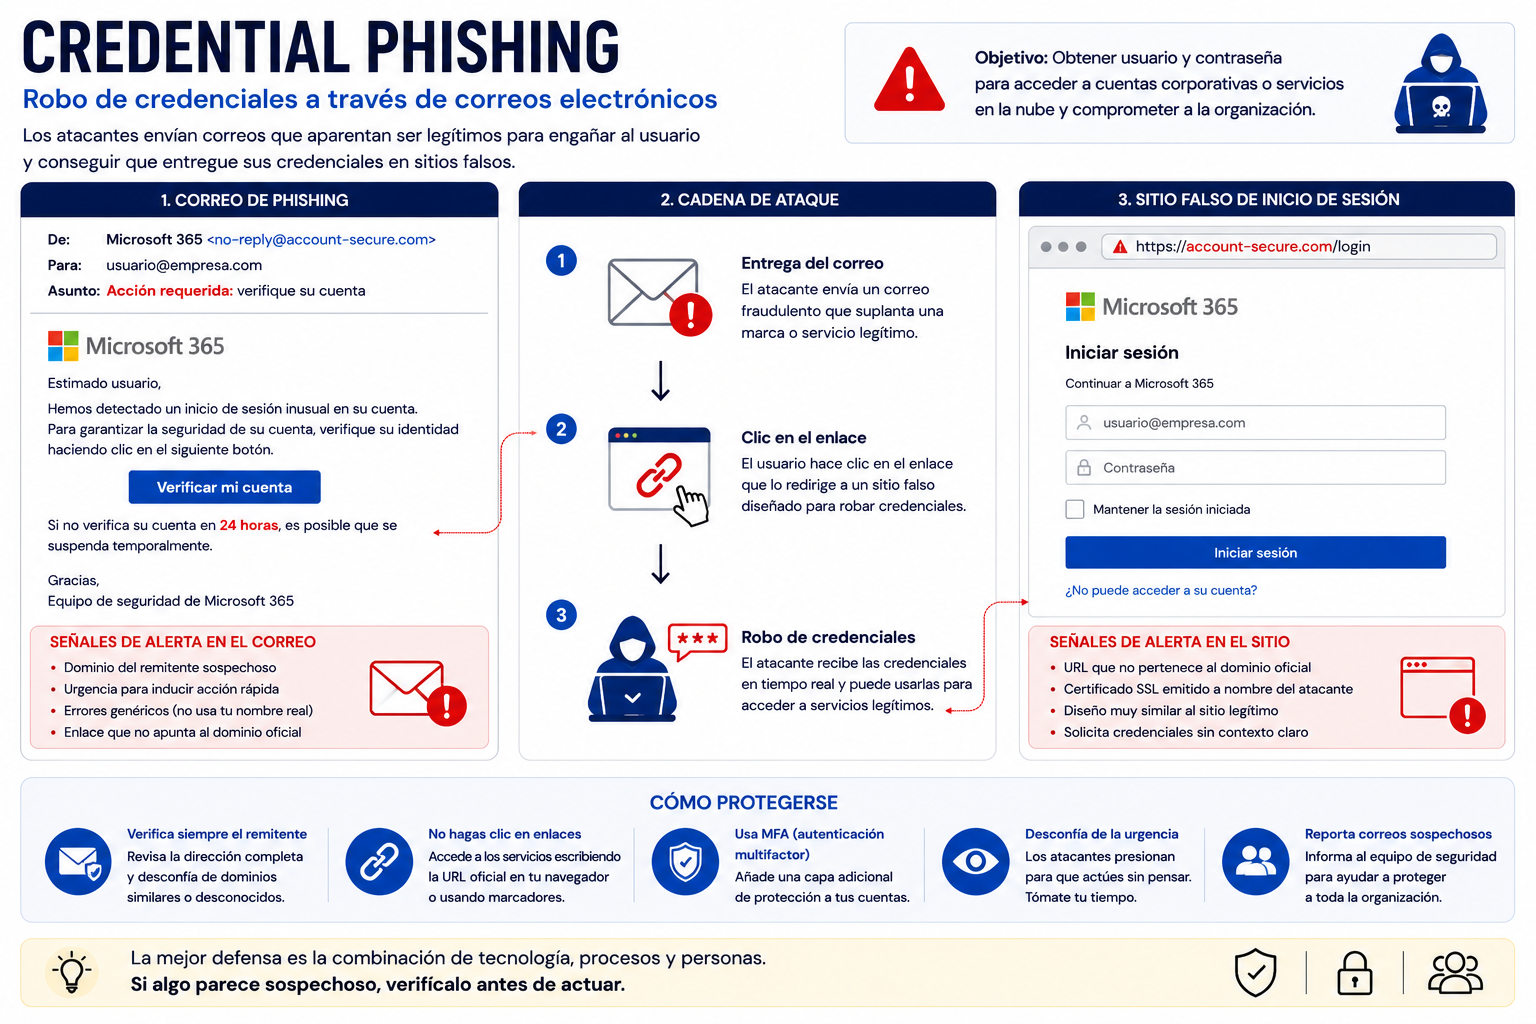
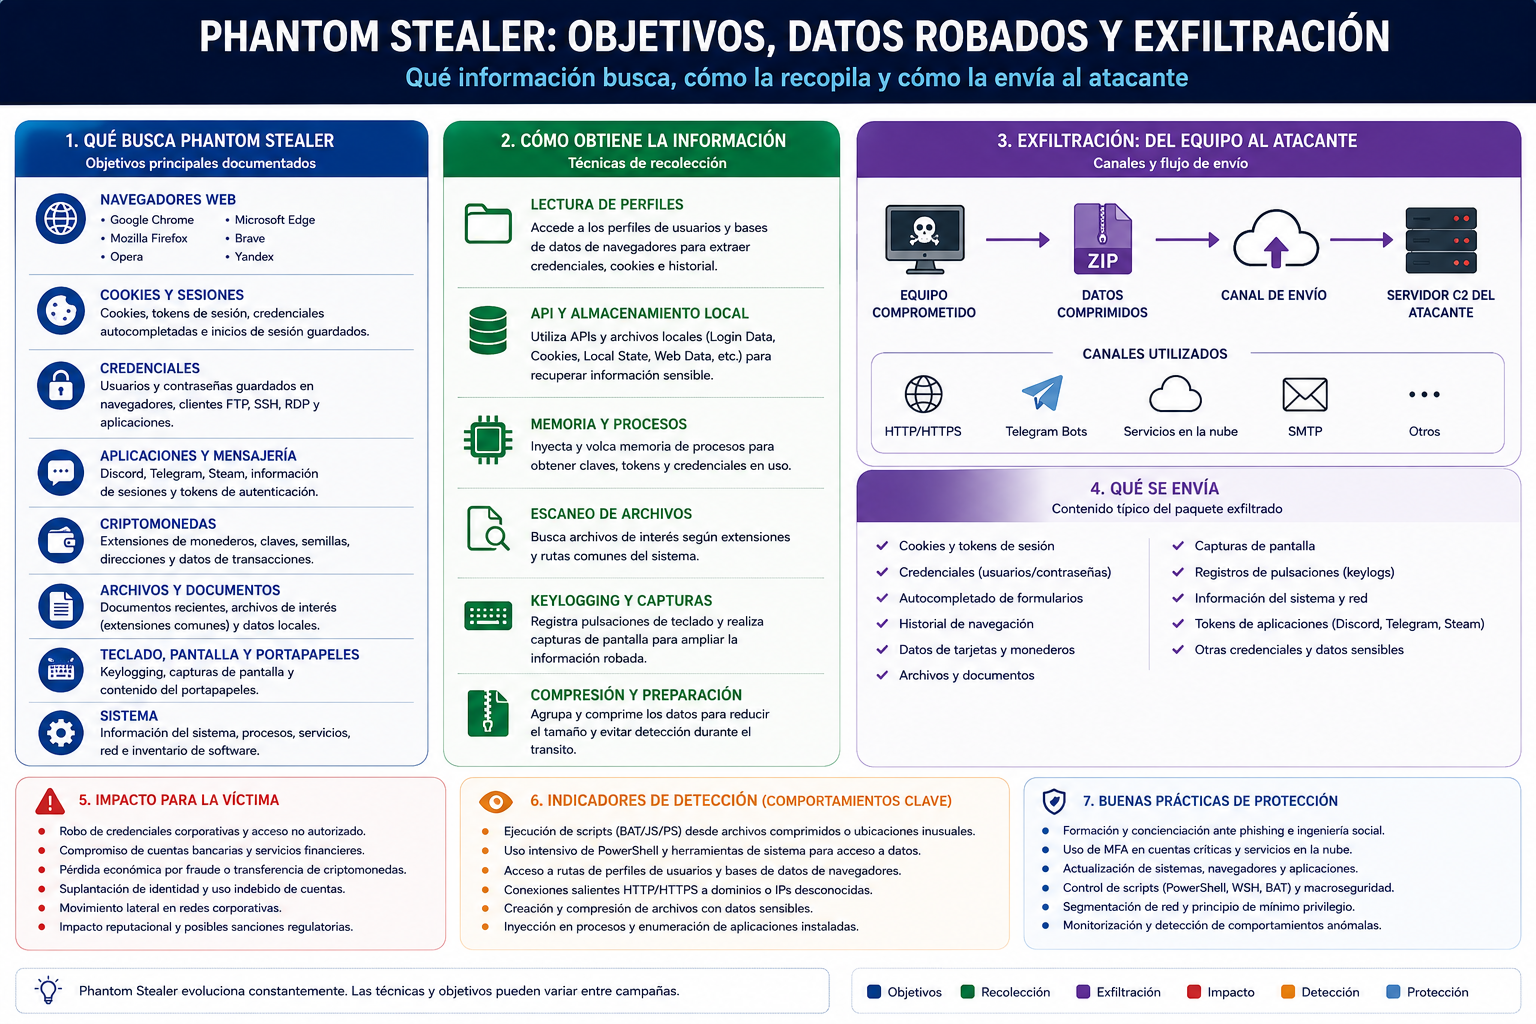
El impacto potencial va más allá de la cuenta inicialmente afectada. Dependiendo de los permisos y servicios asociados, una cuenta comprometida puede proporcionar acceso a correo, documentos u otros recursos corporativos. También puede utilizarse como punto de partida para nuevos mensajes fraudulentos dirigidos a contactos internos o externos.
La autenticación multifactor añade una capa de protección importante, aunque su resistencia depende del método y del escenario de ataque. Siempre que sea viable, resulta recomendable adoptar mecanismos de autenticación resistentes al phishing y mantener procedimientos de detección y respuesta para accesos anómalos, sesiones sospechosas y cambios no autorizados.
Clasificación y cadena de ataques por correo electrónico
Phishing, spear phishing, BEC, malware, spoofing y credential phishing son conceptos útiles para comprender distintos objetivos y técnicas, pero una campaña real puede combinar varios de ellos. Un spear phishing puede utilizar suplantación, conducir a una página de robo de credenciales o distribuir malware. Un incidente BEC puede comenzar con el compromiso de una cuenta mediante phishing y continuar posteriormente utilizando el buzón legítimo.
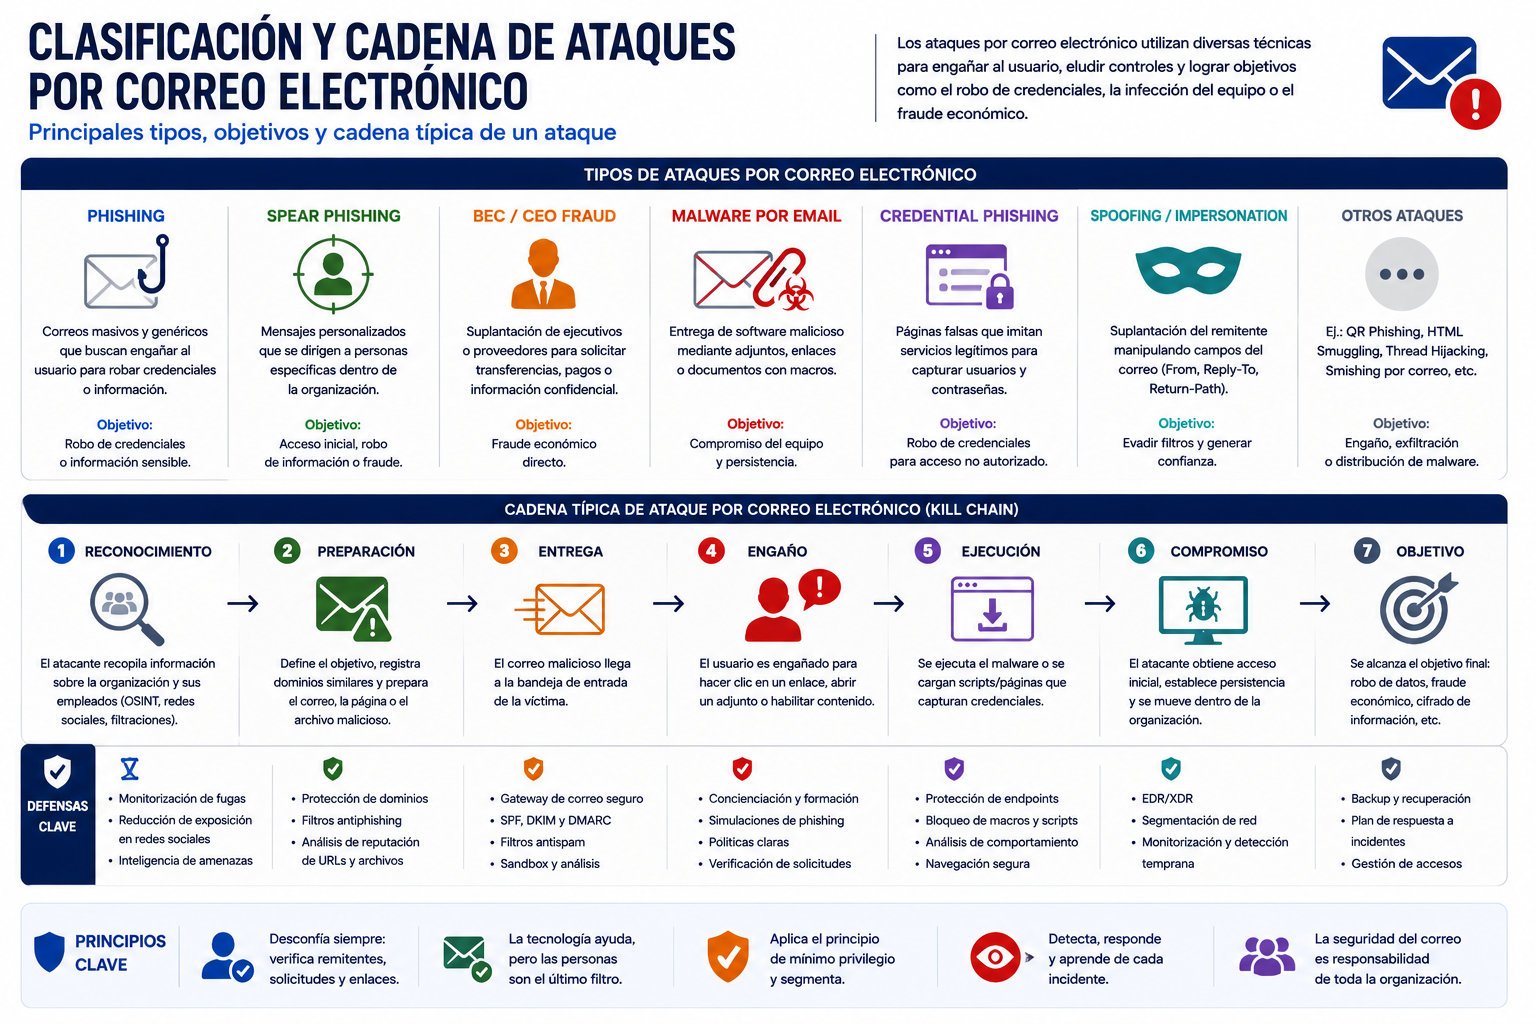
Una cadena de ataque representada de forma lineal debe entenderse como un modelo didáctico y no como una secuencia universal. No todos los incidentes requieren reconocimiento previo, ejecución de malware o persistencia. Analizar las posibles fases permite identificar oportunidades de prevención, detección y contención antes de que el atacante alcance su objetivo.
Defensa en profundidad para Email Security
La protección efectiva comienza antes de que el mensaje llegue a la bandeja de entrada. La correcta configuración de los dominios y de SPF, DKIM y DMARC, junto con controles antiphishing, antispam, reputación, análisis de URLs y adjuntos y políticas adaptadas al entorno, permite reducir parte de la exposición. Estos controles deben mantenerse y revisarse; desplegarlos una vez no garantiza que continúen siendo adecuados.
En el endpoint, las políticas de ejecución, la actualización de software, la reducción de privilegios y las capacidades de protección y detección aportan una segunda barrera cuando un mensaje supera los controles de correo. La segmentación, la monitorización de identidades y el principio de mínimo privilegio pueden limitar además el impacto posterior de una cuenta o equipo comprometido.
La formación del usuario debe orientarse a comportamientos verificables y no únicamente a reconocer mensajes mal redactados. Comprobar solicitudes inesperadas, utilizar canales independientes para operaciones sensibles, revisar dominios y reportar rápidamente los mensajes sospechosos son hábitos que proporcionan al equipo de seguridad información para investigar y contener incidentes.
Qué hacer ante un correo sospechoso
Ante una sospecha, es preferible conservar la evidencia y utilizar el mecanismo de reporte establecido por la organización en lugar de interactuar con el mensaje. El equipo responsable puede necesitar las cabeceras, el identificador del mensaje, los enlaces, los adjuntos y otros metadatos para determinar el alcance y buscar mensajes relacionados.
Si existe la posibilidad de que se hayan introducido credenciales, ejecutado un archivo o autorizado una acción fraudulenta, el incidente requiere una respuesta acorde con ese escenario. Entre las acciones que pueden resultar necesarias están contener la cuenta afectada, revocar sesiones o tokens, revisar reglas y reenvíos del buzón, localizar mensajes similares y analizar los endpoints implicados. Las acciones concretas deben ajustarse a la evidencia disponible y al procedimiento de respuesta de la organización.
Conclusión
La seguridad del correo electrónico es un problema técnico y humano a la vez. Los atacantes pueden explotar tanto configuraciones deficientes como relaciones de confianza, procesos internos débiles o decisiones tomadas bajo presión. Por eso, reducir el riesgo exige combinar autenticación del correo, filtrado, protección de identidades y endpoints, monitorización, procedimientos de negocio y formación.
La pregunta no debería limitarse a si un mensaje parece legítimo. Para operaciones sensibles, resulta más útil comprobar si la identidad, el dominio, el contexto y la acción solicitada son coherentes y si existe un procedimiento independiente para verificarlos. Esa combinación de controles permite detectar antes el engaño y limitar las consecuencias cuando una primera barrera falla.
Fuentes y referencias
NIST SP 800-177 – Trustworthy Email
NIST TN 2276 – NIST Phish Scale User Guide
Microsoft Learn – Phishing investigation
Microsoft Learn – Respond to a compromised cloud email account