Cuando recibimos un correo sospechoso, el nombre del remitente o la dirección que muestra el cliente de correo no son suficientes para determinar si el mensaje es legítimo. Una parte importante de la información necesaria para investigarlo se encuentra en sus cabeceras.
Las cabeceras contienen metadatos sobre el envío y transporte del mensaje, los servidores que han intervenido y los resultados de distintos mecanismos de autenticación. Analizarlas permite localizar inconsistencias y reunir indicios que pueden ayudar a detectar phishing o intentos de suplantación.
Esta guía propone una metodología de análisis aplicable a diferentes situaciones. El objetivo no es decidir si un mensaje es malicioso a partir de un único campo, sino correlacionar distintas evidencias técnicas.
Qué información contienen las cabeceras
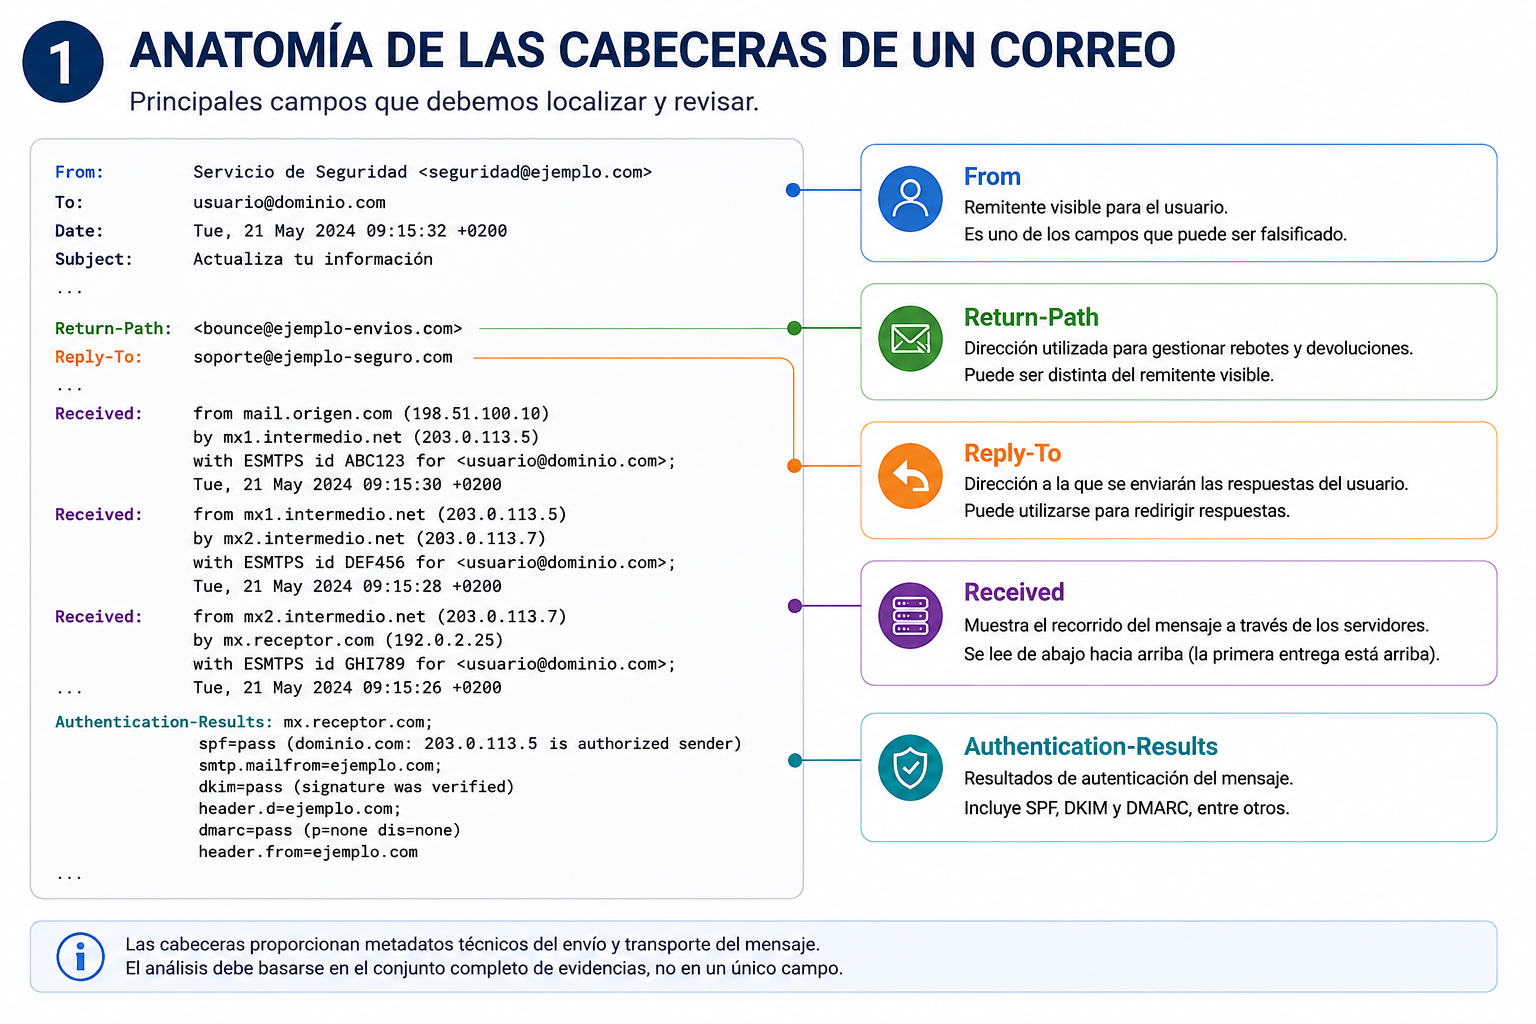
Un correo electrónico incluye información que normalmente no aparece completa en la vista convencional del cliente. Entre los campos más interesantes para una investigación encontramos From, Return-Path, Reply-To, Received y Authentication-Results.
Algunos datos pueden proceder directamente del remitente, mientras que otros son añadidos por los diferentes sistemas que procesan el mensaje. Por este motivo, ninguna cabecera aislada debe utilizarse como prueba definitiva de que un correo es legítimo o malicioso.
1. Obtener las cabeceras completas
El primer paso consiste en acceder a la opción del cliente de correo que permite visualizar el origen del mensaje, sus detalles técnicos o las cabeceras completas. La denominación exacta depende de la plataforma utilizada.
Para realizar un análisis fiable conviene conservar el mensaje original y trabajar con toda la cabecera. Copiar únicamente campos como From o Subject elimina buena parte de la información necesaria para reconstruir el transporte y revisar la autenticación.
2. Revisar el remitente visible
El campo From identifica el remitente que normalmente ve el usuario. Es uno de los primeros elementos que debemos revisar, pero no constituye por sí solo una garantía de autenticidad.
Conviene comprobar el dominio completo y buscar diferencias respecto a la organización que aparentemente envía el mensaje. También hay que distinguir entre el nombre descriptivo mostrado por el cliente y la dirección de correo real asociada.
3. Comparar Return-Path y Reply-To
Return-Path está relacionado con la dirección utilizada durante el transporte SMTP para gestionar determinados mensajes de devolución. Puede ser diferente del remitente visible por razones legítimas, especialmente cuando intervienen plataformas externas de envío.
El campo Reply-To, cuando existe, determina la dirección a la que se enviará una respuesta. En determinados ataques puede utilizarse para dirigir al usuario hacia una cuenta distinta de la que aparentemente originó el correo.
Las diferencias entre estos campos y From deben investigarse, pero no son por sí mismas una confirmación de phishing.
4. Analizar la cadena Received
Los campos Received permiten reconstruir parte del recorrido seguido por un mensaje entre servidores de correo. Cada sistema que procesa el mensaje puede añadir una nueva entrada.
El análisis debe comenzar desde la infraestructura receptora que consideramos de confianza y avanzar progresivamente hacia el posible origen. Esto permite identificar servidores implicados, detectar saltos inesperados y valorar si la ruta observada resulta coherente con el contexto del mensaje.
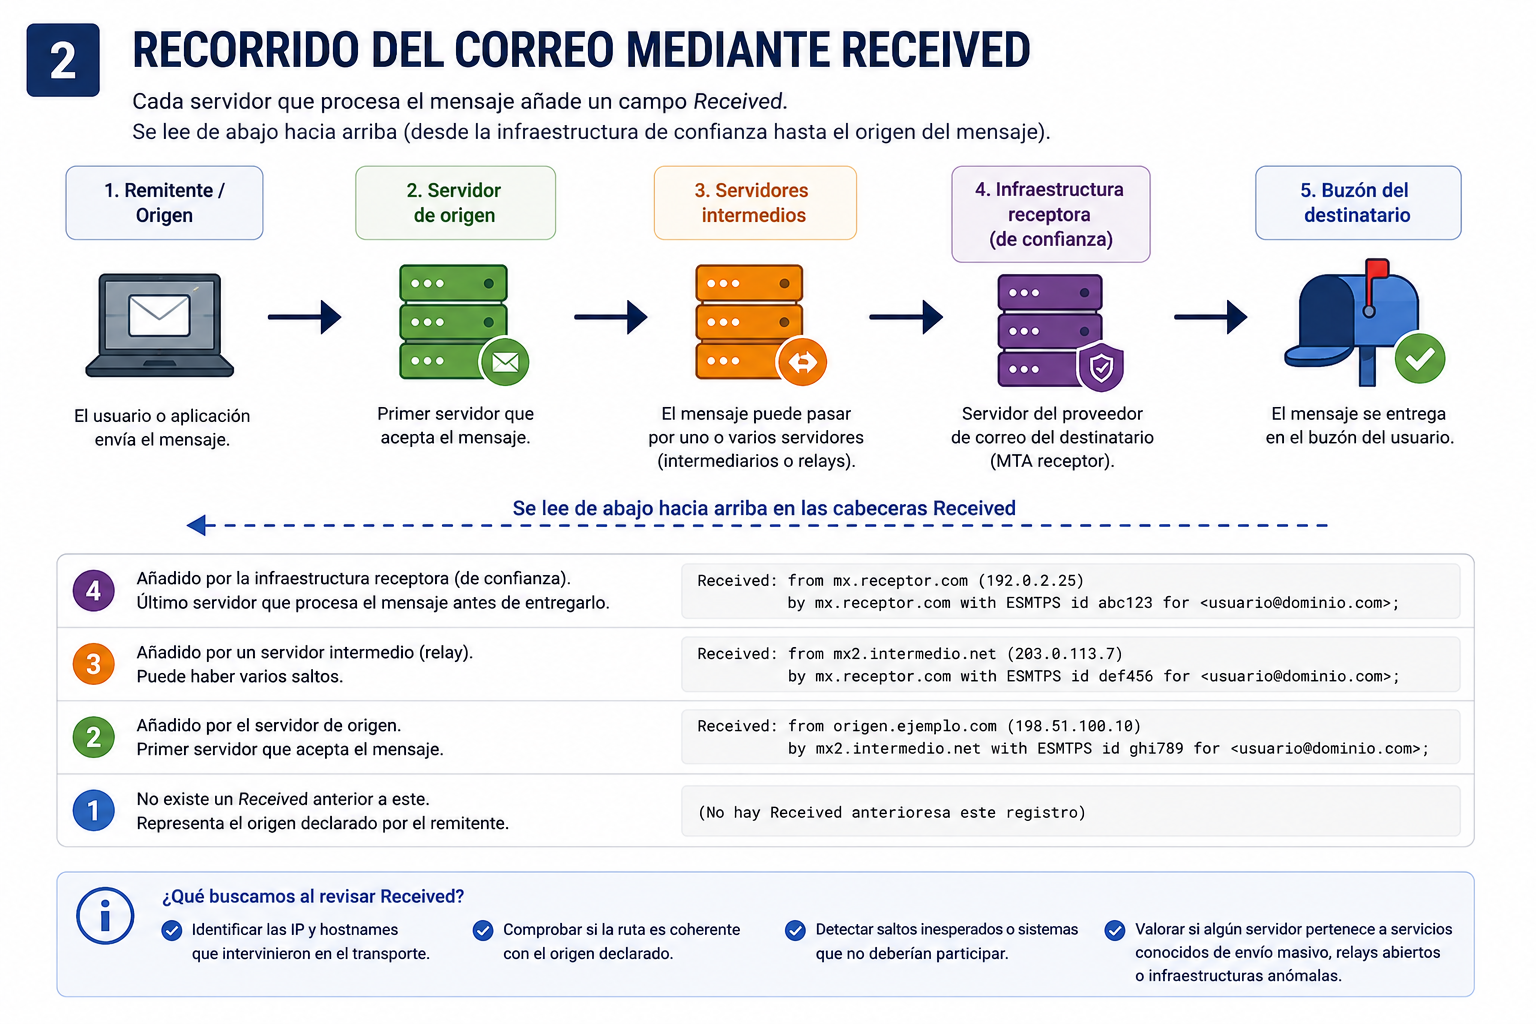
No toda la información encontrada en una cadena Received tiene necesariamente el mismo nivel de confianza. La interpretación debe basarse prioritariamente en los datos añadidos por la infraestructura receptora que conocemos.
5. Localizar Authentication-Results
Uno de los campos más útiles durante el análisis es Authentication-Results. Los sistemas receptores pueden utilizarlo para registrar el resultado de mecanismos de autenticación como SPF, DKIM y DMARC.
No basta con observar si aparece un resultado pass o fail. También debemos comprobar qué identidad o dominio ha sido evaluado y qué relación mantiene con el remitente visible.
6. Interpretar SPF, DKIM y DMARC
SPF
SPF permite que un dominio publique qué sistemas están autorizados para enviar correo dentro del ámbito validado por este mecanismo. Durante una investigación interesa comprobar el resultado y la identidad sobre la que se ha realizado la evaluación.
DKIM
DKIM incorpora una firma criptográfica al mensaje. El servidor receptor puede verificarla utilizando la información publicada por el dominio firmante. Un resultado satisfactorio confirma la validez de la firma evaluada, pero debemos comprobar también qué dominio ha firmado el mensaje.
DMARC
DMARC utiliza los resultados de autenticación y el alineamiento de dominios para evaluar el mensaje respecto al dominio visible en From. Esto aporta información especialmente útil al investigar posibles intentos de suplantación.
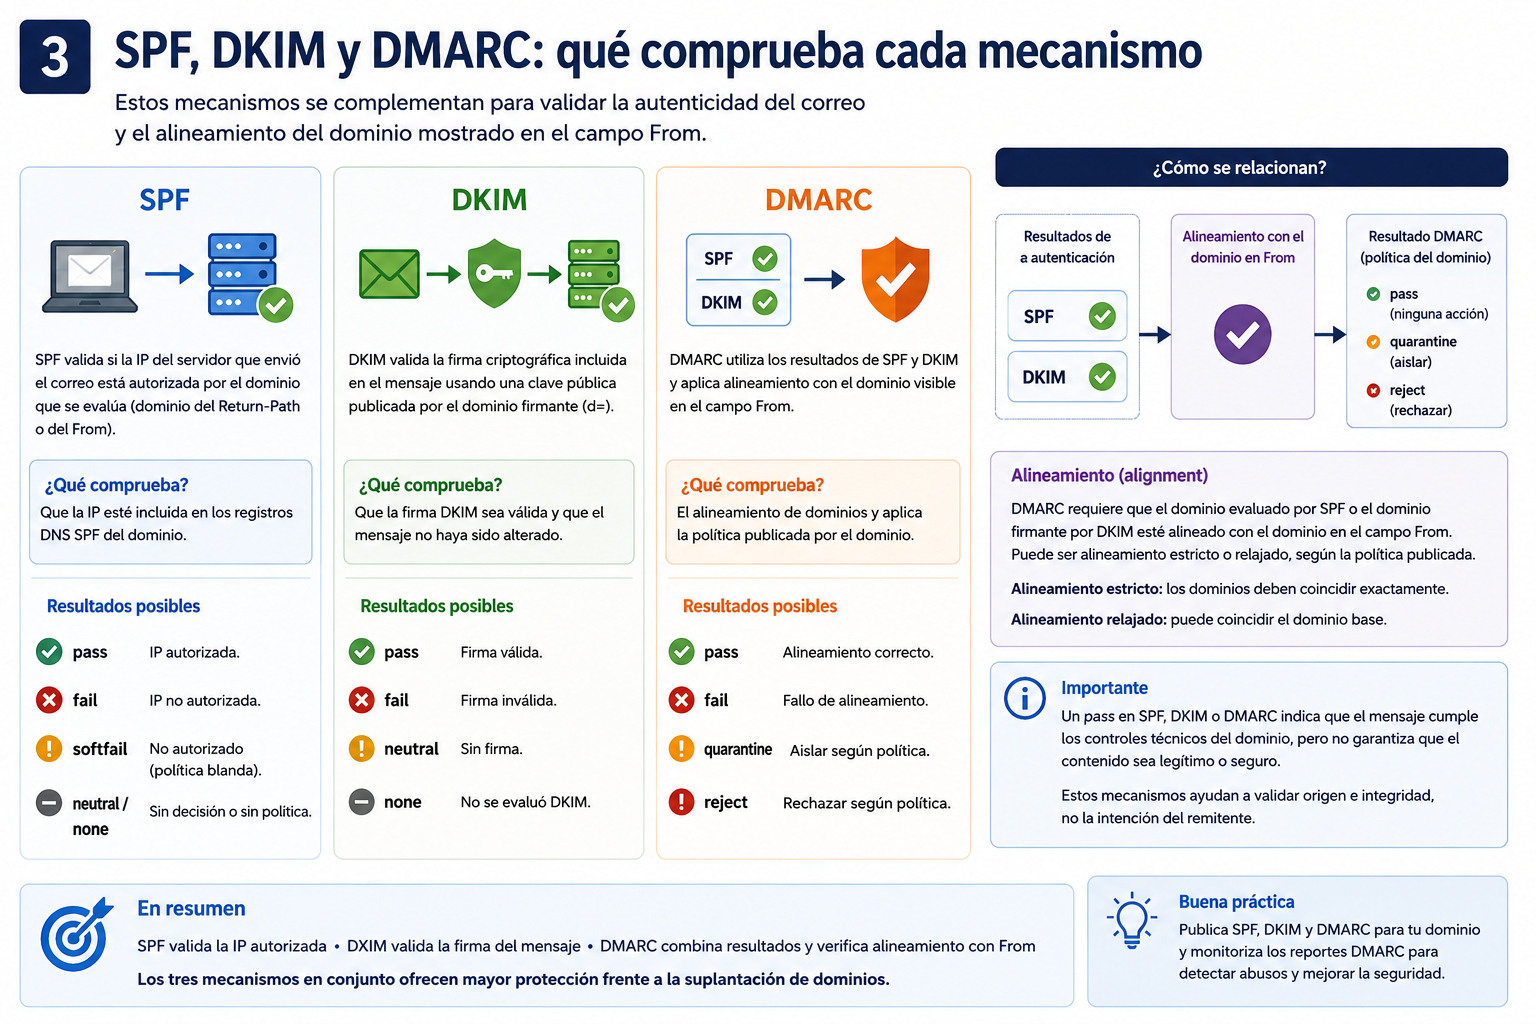
Superar SPF, DKIM o DMARC no significa automáticamente que el contenido del correo sea seguro. Una cuenta legítima comprometida o un dominio controlado por un atacante pueden utilizarse para distribuir mensajes maliciosos que superen controles técnicos de autenticación.
7. Buscar incoherencias entre dominios
Después de revisar los campos principales debemos analizar el mensaje como un conjunto. Conviene comparar el dominio visible en From, las identidades relacionadas con SPF, el dominio firmante de DKIM, el resultado de DMARC y cualquier dirección indicada en Reply-To.
Una discrepancia puede ser legítima. Plataformas de marketing, servicios transaccionales, pasarelas de seguridad y proveedores externos pueden introducir diferentes dominios durante el proceso de envío. Lo relevante es determinar si esas diferencias pueden explicarse dentro del contexto.
8. Correlacionar las cabeceras con el contenido
Las cabeceras constituyen una fuente de evidencia, pero no deben analizarse de forma aislada. Los resultados técnicos deben relacionarse con el contenido, los enlaces, los archivos adjuntos, las acciones solicitadas y el contexto del mensaje.
Una identidad inesperada, un cambio de dominio, una respuesta dirigida a otra dirección o un fallo de autenticación adquieren mayor relevancia cuando coinciden con otras señales sospechosas.
Metodología recomendada
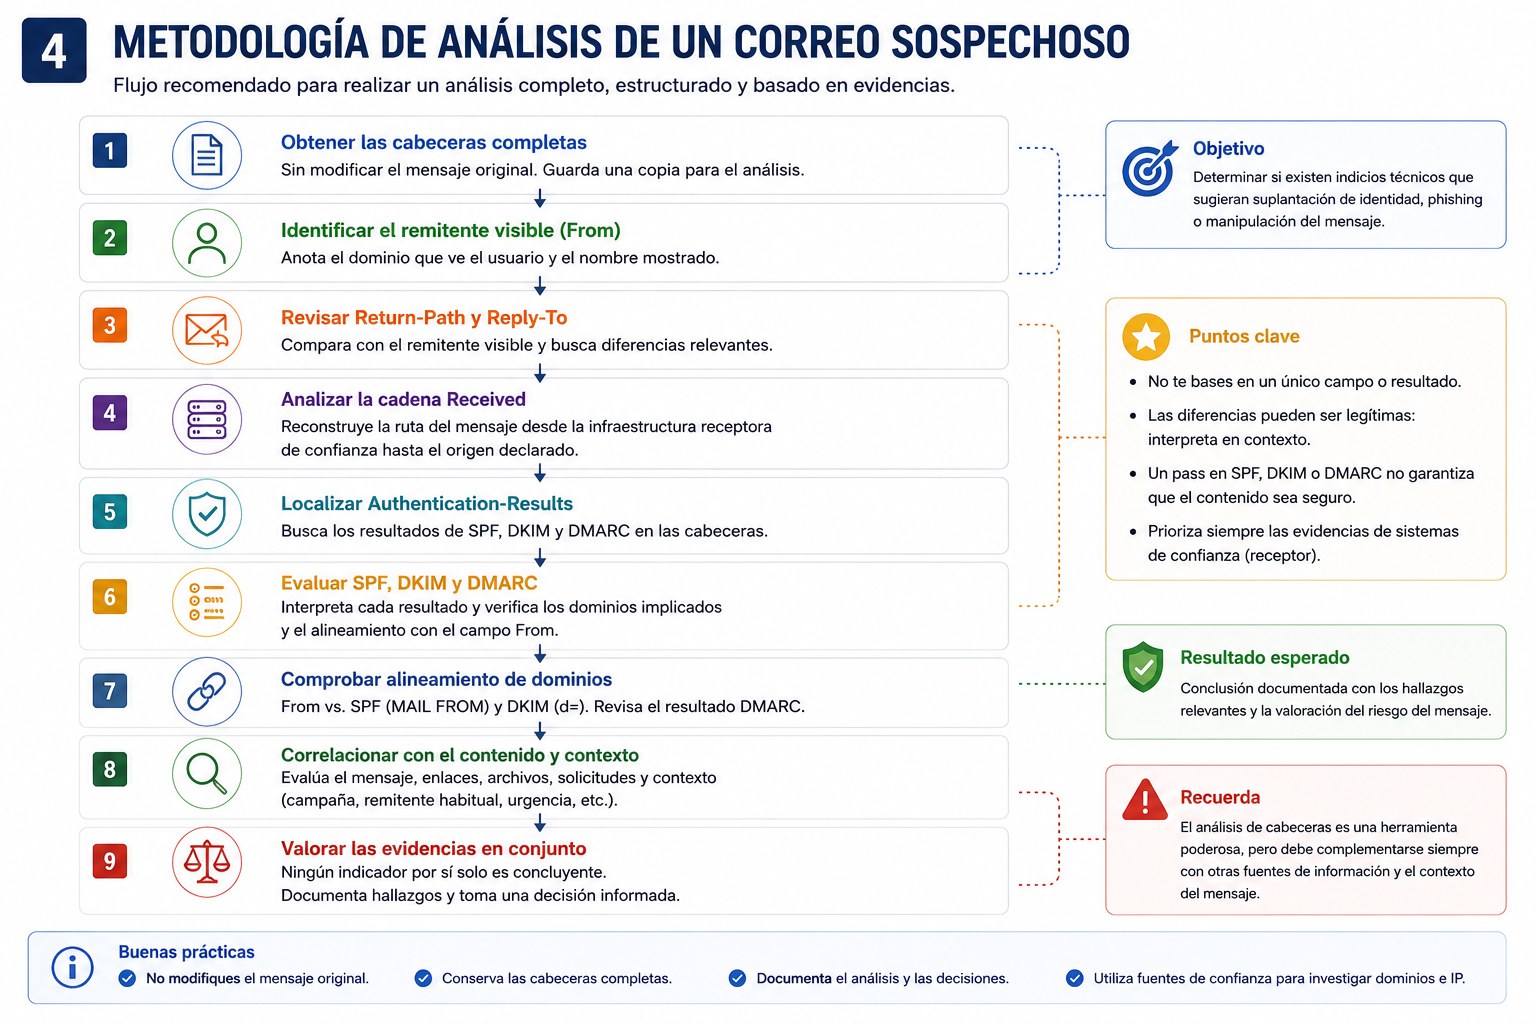
Para mantener un análisis ordenado y evitar conclusiones precipitadas puede seguirse el siguiente procedimiento:
- Obtener las cabeceras completas sin modificar el mensaje original.
- Identificar el remitente visible y el dominio utilizado en
From. - Revisar
Return-PathyReply-To. - Reconstruir la cadena
Receiveddesde la infraestructura receptora de confianza. - Localizar
Authentication-Results. - Interpretar SPF, DKIM y DMARC y los dominios implicados.
- Comprobar el alineamiento y la coherencia entre las diferentes identidades.
- Correlacionar los resultados con el contenido y el contexto.
- Valorar todas las evidencias antes de alcanzar una conclusión.
Errores frecuentes durante el análisis
Uno de los errores más habituales consiste en interpretar cualquier diferencia entre dominios como una prueba definitiva de fraude. Las arquitecturas modernas de correo pueden involucrar múltiples proveedores legítimos.
También es incorrecto asumir que spf=pass, dkim=pass o dmarc=pass garantizan que el correo sea seguro. Estos mecanismos validan propiedades técnicas concretas, pero no determinan la intención del remitente ni la seguridad de los enlaces o archivos incluidos en el mensaje.
Finalmente, debemos evitar confiar sin contexto en cualquier dato incluido en una cabecera. La evidencia añadida por la infraestructura receptora de confianza debe tener prioridad durante la reconstrucción del recorrido.
Conclusiones
Analizar las cabeceras de un correo sospechoso permite ir mucho más allá de la información visible en pantalla. Campos como Received, Return-Path, Reply-To y Authentication-Results, junto con SPF, DKIM y DMARC, proporcionan información valiosa para investigar posibles intentos de phishing o suplantación.
La clave consiste en correlacionar múltiples evidencias y evitar decisiones basadas en un único indicador. Una metodología ordenada y repetible ayuda a detectar incoherencias, reducir falsos positivos y documentar de forma más sólida las conclusiones de una investigación de correo electrónico sospechoso.