La banca y el correo electrónico: por qué el email sigue siendo un objetivo crítico

El correo electrónico ocupa una posición especialmente sensible dentro del sector financiero. Se utiliza para comunicaciones internas, relación con proveedores, notificaciones a clientes, intercambio de documentación y numerosos procesos de negocio. Esta dependencia convierte al email en una superficie de ataque particularmente interesante para quienes buscan obtener credenciales, suplantar identidades o manipular operaciones financieras.

El problema no se limita al phishing tradicional. Una organización puede disponer de filtros antispam y antimalware y continuar expuesta a ataques en los que el mensaje contiene únicamente texto, utiliza una identidad aparentemente legítima o procede incluso de una cuenta previamente comprometida. En banca, donde una comunicación puede estar relacionada con pagos, documentación financiera o acceso a servicios, la autenticidad del remitente y el contexto de la solicitud son elementos fundamentales de seguridad.

El correo como vector de ingeniería social

La ingeniería social aprovecha una característica que los controles puramente técnicos no pueden eliminar: la necesidad de confiar y tomar decisiones. Un mensaje puede intentar que el destinatario acceda a una página fraudulenta, entregue información, abra un archivo o realice una acción económica. En otros casos, el atacante no necesita distribuir malware; necesita que la víctima considere legítima una solicitud que no lo es.
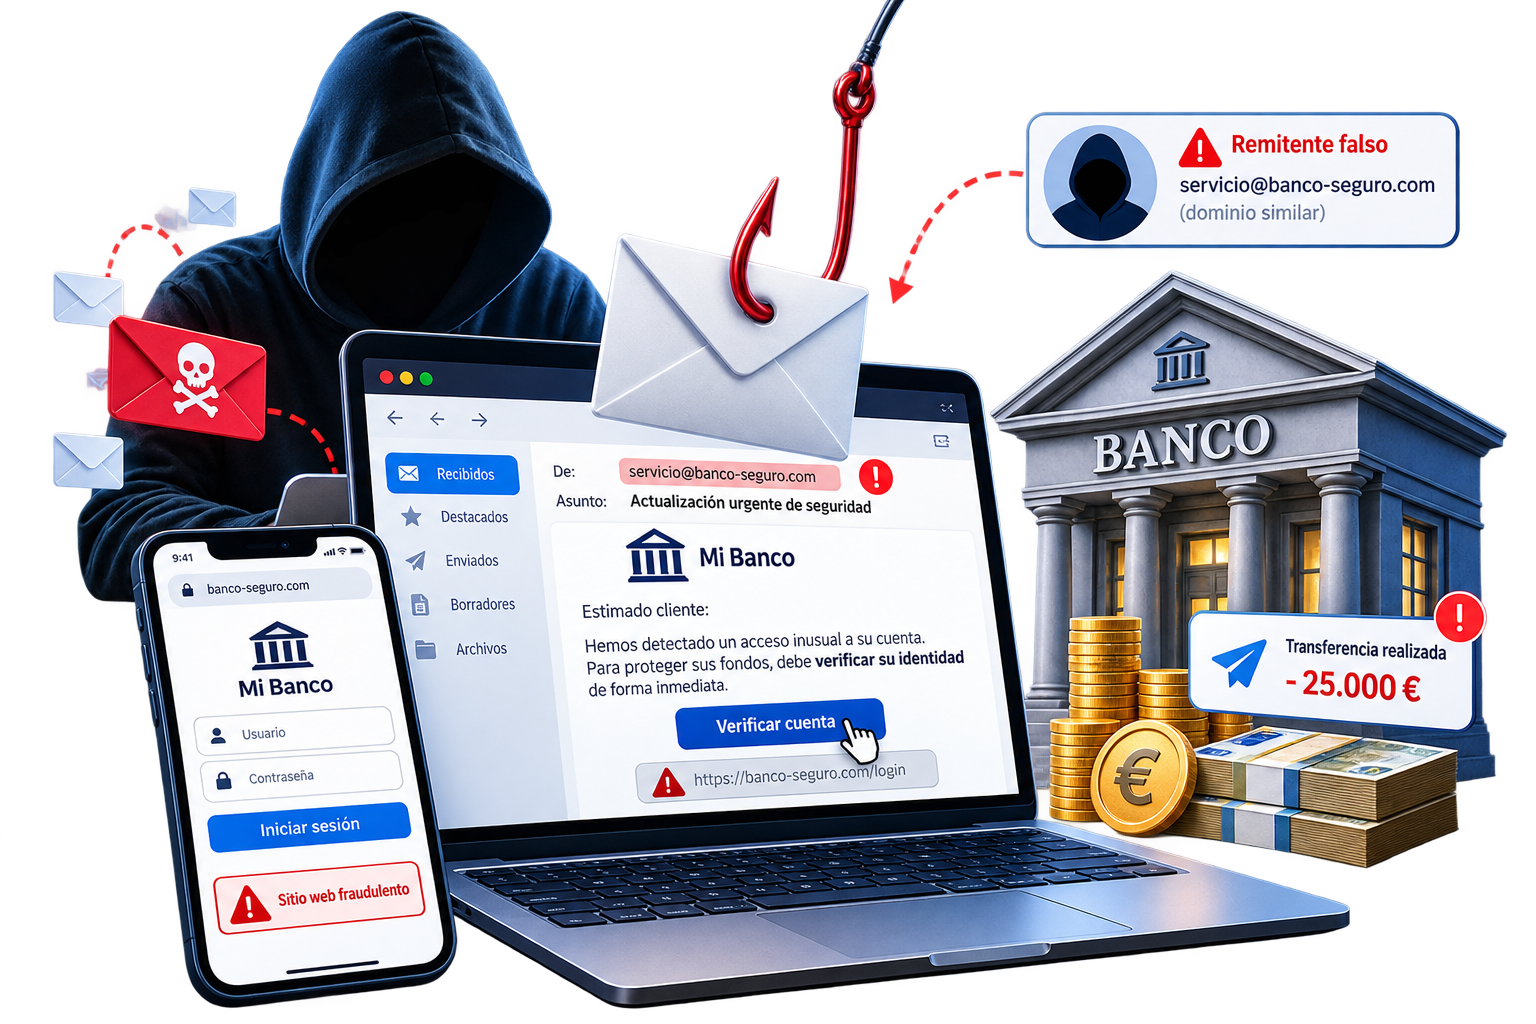
Representación de phishing y Business Email Compromise en el sector bancario

El informe de ENISA sobre el panorama de amenazas del sector financiero, publicado en 2025 y basado en el periodo comprendido entre enero de 2023 y junio de 2024, identifica la ingeniería social como un componente relevante del panorama de amenazas del sector. Dentro de los incidentes de ingeniería social analizados por ENISA aparecen técnicas como phishing, spear phishing, smishing, vishing y Business Email Compromise (BEC). El organismo también señala la suplantación de entidades de crédito entre las actividades observadas en las campañas analizadas.

Es importante delimitar estos datos correctamente: las observaciones de ENISA corresponden al conjunto y periodo estudiados en ese informe y no implican que todos los ataques contra entidades financieras sigan el mismo patrón.

Business Email Compromise: cuando el objetivo es el proceso financiero

El Business Email Compromise es especialmente relevante al hablar de correo y operaciones financieras. El FBI describe el BEC como un fraude en el que los delincuentes pueden comprometer cuentas de correo o utilizar técnicas de suplantación para conseguir que una solicitud aparentemente legítima provoque una transferencia de fondos u otra acción de interés para el atacante.

El escenario puede adoptar distintas formas. Un atacante puede imitar una dirección legítima mediante un dominio visualmente parecido, utilizar información obtenida mediante spear phishing o acceder a una cuenta real. El FBI también documenta el uso de información obtenida de conversaciones de correo para preparar solicitudes fraudulentas relacionadas con facturas y pagos.

Esta diferencia es importante desde el punto de vista defensivo. Una pasarela de correo puede detectar numerosos mensajes maliciosos, pero una petición enviada desde una cuenta legítima comprometida plantea un problema distinto. El análisis ya no puede depender únicamente de la reputación del dominio o de la existencia de un archivo adjunto.

La suplantación no siempre significa lo mismo

En seguridad del correo conviene diferenciar varios escenarios que para el usuario pueden parecer idénticos. Un atacante puede falsificar determinados datos del remitente, registrar un dominio parecido al de una organización real o utilizar una cuenta legítima que ha sido comprometida. El mensaje visible puede resultar convincente en los tres casos, pero los controles necesarios para detectarlos no son exactamente los mismos.

Un dominio parecido, por ejemplo, puede sustituir caracteres, añadir palabras o introducir pequeñas variaciones que pasan desapercibidas durante una lectura rápida. El FBI recomienda examinar cuidadosamente las direcciones de correo y verificar de manera independiente las solicitudes relacionadas con pagos o cambios de procedimientos financieros.

Cuando la cuenta legítima ha sido comprometida, la dificultad aumenta. El atacante puede disponer de contexto real y responder dentro de conversaciones existentes. En ese escenario, el correo deja de ser solamente el vector de entrada y pasa a convertirse también en una fuente de inteligencia sobre la organización y sus procesos.

SPF, DKIM y DMARC: necesarios, pero no suficientes

La autenticación del correo constituye una capa fundamental para proteger los dominios utilizados por bancos y otras organizaciones. SPF permite publicar qué sistemas están autorizados para enviar correo en nombre de un dominio dentro del alcance definido por el protocolo. DKIM incorpora una firma criptográfica que permite verificar determinados elementos del mensaje y detectar modificaciones relevantes dentro de aquello que ha sido firmado.
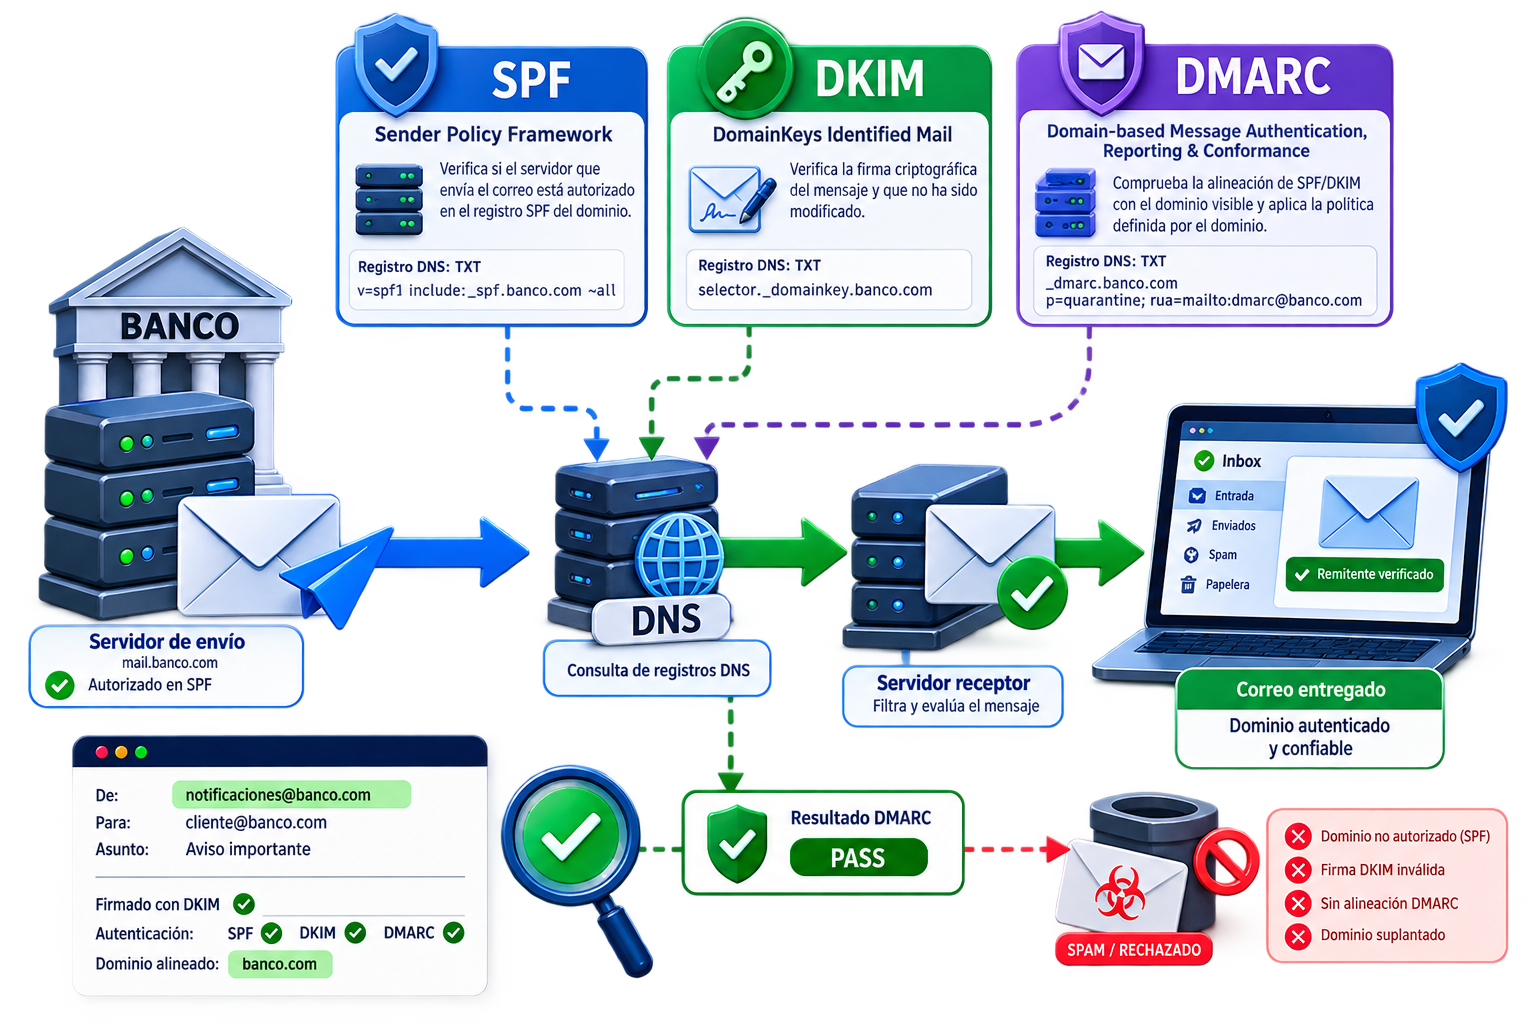
Esquema de autenticación de correo electrónico mediante SPF, DKIM y DMARC

DMARC se apoya en SPF y DKIM e introduce el concepto de alineación con el dominio visible para el usuario, además de permitir que el propietario del dominio publique una política y reciba informes. Una implantación correcta puede dificultar determinados escenarios de suplantación directa del dominio protegido.

Sin embargo, estos mecanismos no convierten automáticamente un mensaje en fiable. Un atacante puede registrar un dominio diferente y configurar correctamente SPF, DKIM y DMARC para ese dominio. Del mismo modo, la autenticación del dominio no resuelve por sí sola el compromiso de una cuenta legítima. Por eso, interpretar un resultado DMARC satisfactorio como una garantía de que el contenido es seguro sería un error.

La identidad de la cuenta también debe protegerse

La seguridad del dominio debe complementarse con la protección de las cuentas. El uso de autenticación multifactor reduce el riesgo asociado al robo de una contraseña, aunque su eficacia depende del método utilizado y del escenario de ataque. No todos los mecanismos MFA ofrecen la misma resistencia frente al phishing y existen técnicas capaces de intentar capturar sesiones o aprovechar procesos de autenticación legítimos.

También resulta necesario supervisar comportamientos posteriores al acceso. Reglas de reenvío inesperadas, modificaciones de configuración, accesos anómalos o cambios relacionados con la cuenta pueden aportar señales de compromiso. El FBI ha documentado casos de BEC en los que se utilizaron reglas de reenvío no autorizadas para enviar automáticamente mensajes de víctimas a cuentas controladas por los atacantes.

El control financiero no debe depender únicamente del correo

Una de las defensas más importantes frente al fraude basado en email no se encuentra en el propio sistema de correo. Una solicitud de modificación de una cuenta bancaria, una transferencia excepcional o un cambio en las instrucciones habituales de pago debería disponer de mecanismos de verificación independientes y acordes al riesgo de la operación.

El FBI recomienda verificar las solicitudes de pago y, especialmente, los cambios en cuentas o procedimientos utilizando un canal independiente. Esto implica evitar que la propia información incluida en el mensaje sospechoso sea utilizada como único medio de comprobación. Si un correo comunica un nuevo número de teléfono junto con unas nuevas instrucciones de transferencia, utilizar precisamente ese número para confirmar la operación no proporciona una validación independiente.

En un entorno bancario, esta separación entre comunicación y autorización resulta especialmente relevante. La seguridad del correo puede reducir la probabilidad de que un mensaje fraudulento llegue a su destinatario, mientras que los controles del proceso financiero pueden limitar el impacto cuando el primer nivel de defensa falla.

Qué debería cubrir una estrategia de Email Security en banca

Una estrategia madura requiere varias capas complementarias. La primera es proteger los dominios mediante una configuración adecuada de SPF, DKIM y DMARC, manteniendo un inventario actualizado de los servicios autorizados para enviar correo. La segunda es proteger las identidades mediante controles de acceso, autenticación multifactor y supervisión de comportamientos anómalos.
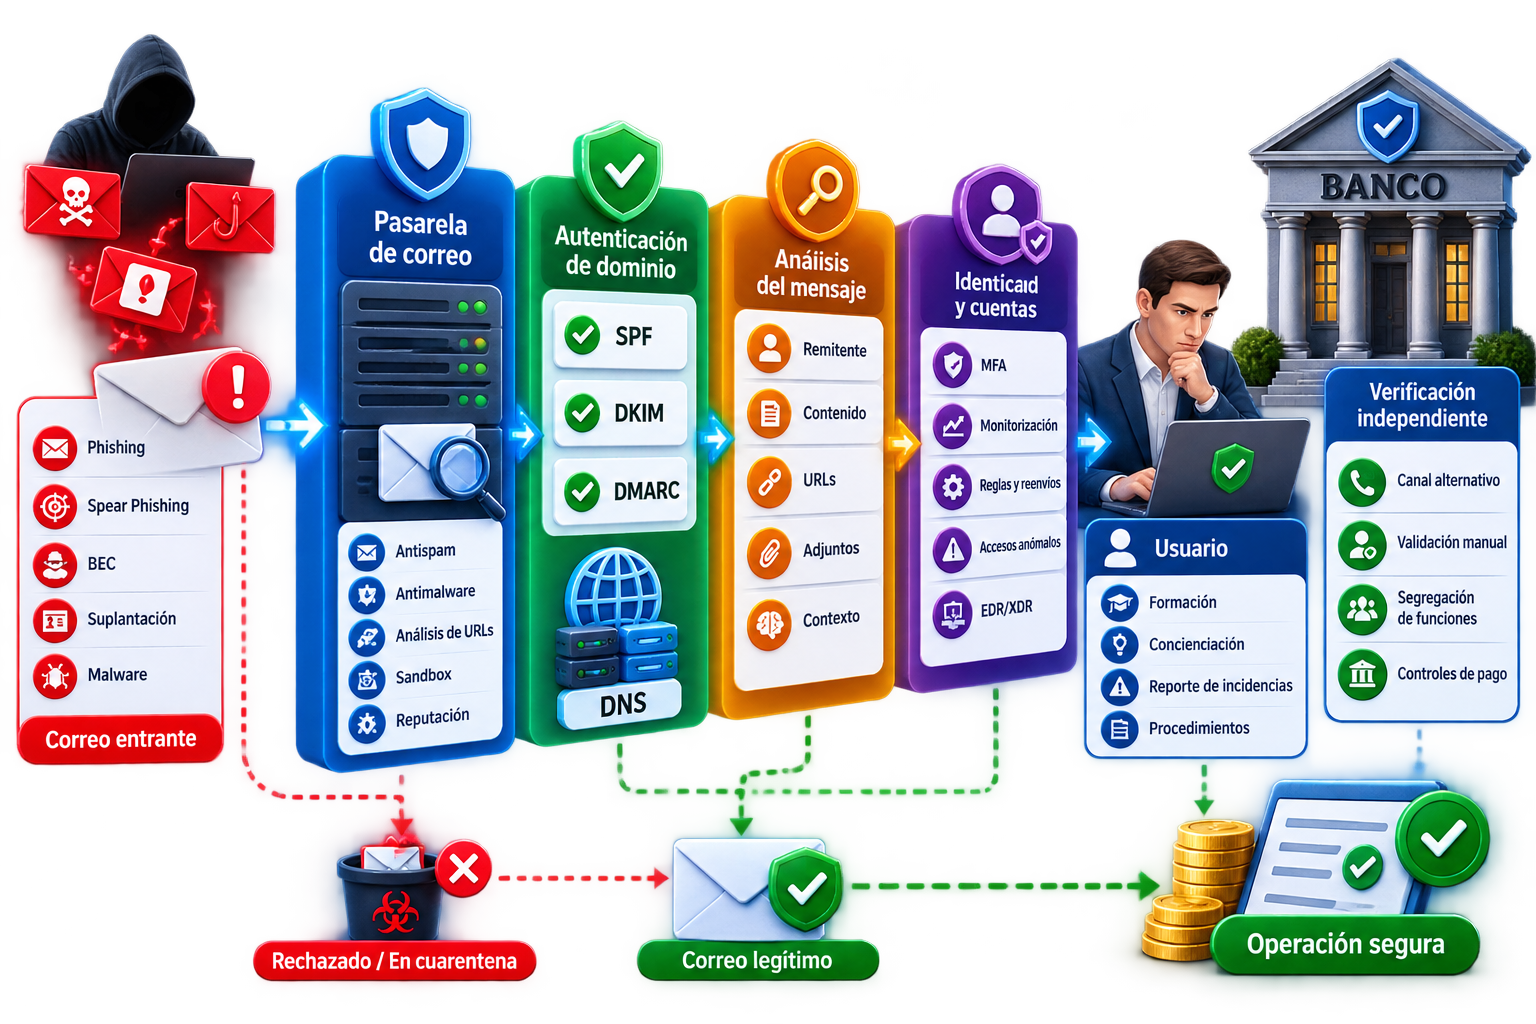
Defensa por capas para proteger el correo electrónico y las operaciones financieras frente a amenazas

La tercera capa corresponde al análisis del propio mensaje: reputación, URLs, adjuntos, características del remitente, señales de suplantación y contexto. A esto debe añadirse la protección del usuario mediante procedimientos claros para comunicar mensajes sospechosos y mediante formación basada en situaciones realistas, no únicamente en reconocer errores ortográficos o mensajes evidentemente fraudulentos.

Finalmente, los procesos de negocio deben asumir que un correo puede ser falso incluso cuando parece legítimo. Las operaciones sensibles necesitan controles adicionales, segregación de funciones y procedimientos de verificación que impidan que una única comunicación pueda desencadenar una operación crítica sin comprobaciones adicionales.

Cuando el correo legítimo de un banco también debe generar confianza

La protección no consiste solamente en impedir que terceros suplanten a una entidad. Las propias organizaciones deben mantener comunicaciones coherentes que permitan a clientes y empleados reconocer procedimientos normales. Pedir información sensible de manera inesperada, utilizar dominios distintos sin una justificación clara o introducir procesos que contradigan las recomendaciones de seguridad puede dificultar que el destinatario diferencie una comunicación auténtica de una fraudulenta.

Esto convierte la seguridad del correo en un problema de arquitectura, identidad, operaciones y comunicación. La tecnología puede autenticar dominios, analizar mensajes y bloquear amenazas, pero los procesos internos determinan qué ocurre cuando un mensaje supera esos controles.

Conclusiones

La relación entre banca y correo electrónico representa un ejemplo claro de seguridad por capas. El phishing y el BEC no dependen de una única técnica y, por tanto, tampoco pueden mitigarse mediante un único producto o protocolo.

SPF, DKIM y DMARC son componentes importantes para proteger la identidad de los dominios, pero deben coexistir con controles de identidad, autenticación multifactor, análisis de amenazas y supervisión de las cuentas. A su vez, ninguna de estas medidas sustituye la necesidad de verificar por canales independientes las operaciones financieras sensibles.

El objetivo no debería ser asumir que todo correo autenticado es seguro, sino conseguir que una organización pueda determinar con mayor precisión quién envía un mensaje, detectar comportamientos anómalos y evitar que una comunicación fraudulenta sea suficiente para provocar una operación crítica.
Fuentes y referencias

Email Security: tipos de ataques por correo electrónico y cómo protegerse

El correo electrónico continúa siendo un canal esencial para la actividad de cualquier organización y, al mismo tiempo, un vector especialmente útil para los atacantes. No es necesario vulnerar directamente una infraestructura cuando es posible intentar que una persona abra un archivo, visite una página controlada por el atacante, entregue sus credenciales o autorice una operación fraudulenta.

Hablar de ataques por correo electrónico no significa hablar de una única técnica. Bajo este vector conviven campañas masivas de phishing, ataques dirigidos contra personas concretas, fraude empresarial, distribución de malware, suplantación de identidades y páginas diseñadas para capturar credenciales. Varias de estas técnicas pueden aparecer combinadas dentro de una misma operación.

Por ese motivo, una estrategia de Email Security eficaz no puede depender de una única tecnología. La protección requiere controles sobre el correo y los dominios, autenticación, seguridad de endpoints, monitorización, procedimientos de verificación y usuarios preparados para identificar solicitudes anómalas.

Phishing: el engaño como punto de entrada

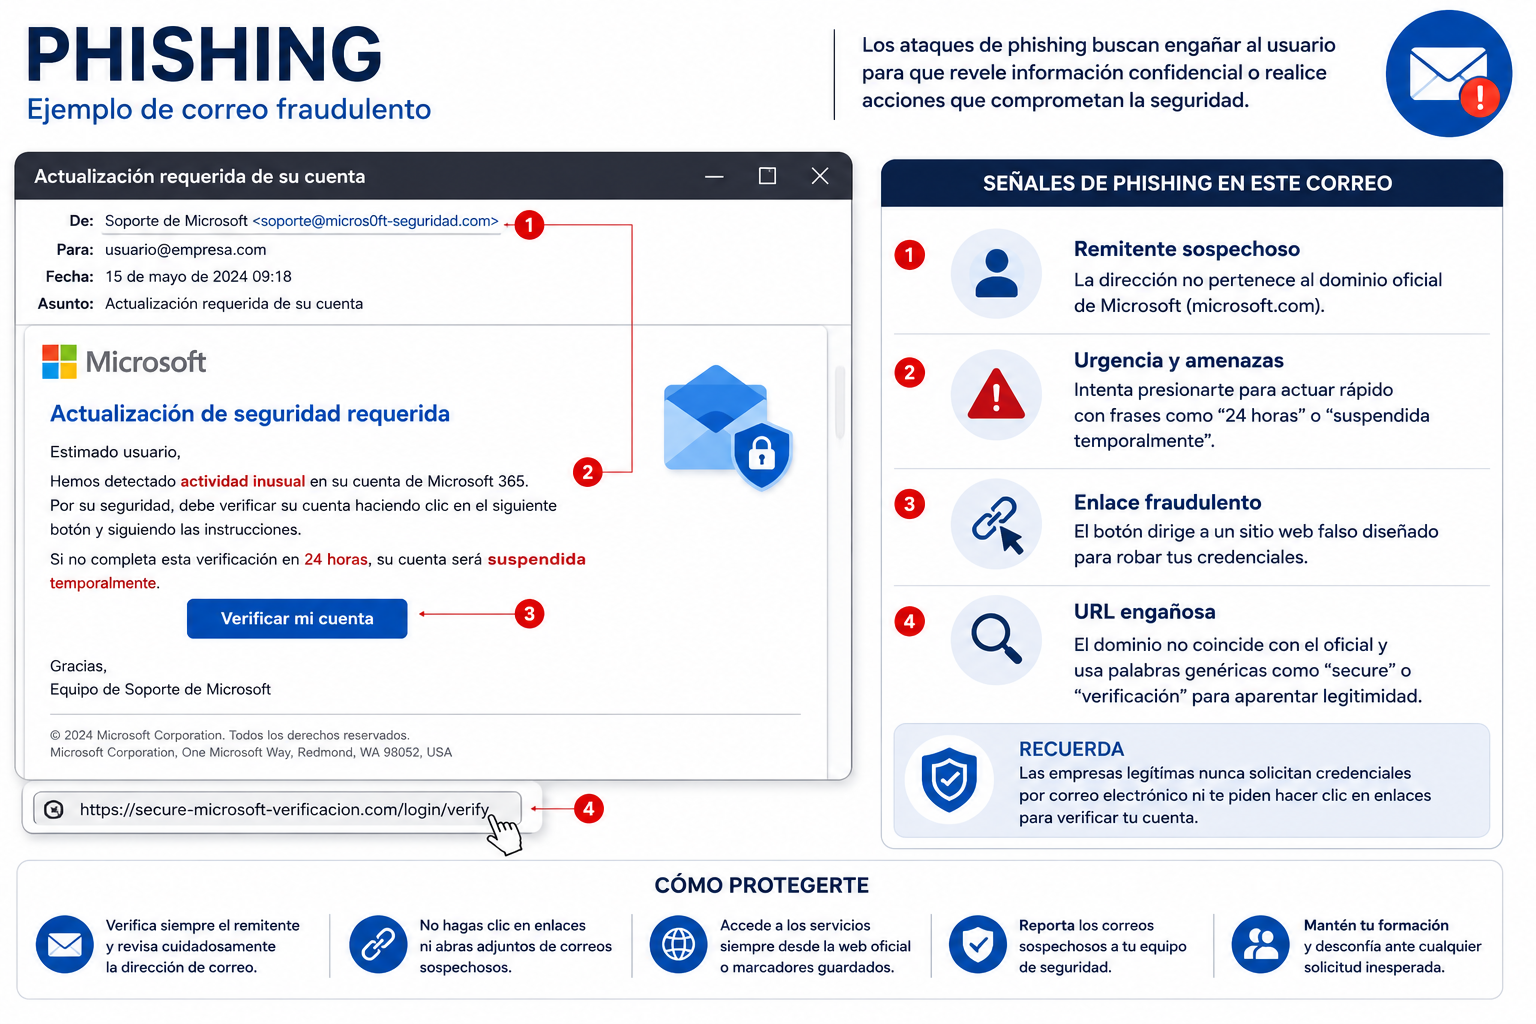
El phishing utiliza mensajes fraudulentos que intentan aparentar legitimidad para provocar una acción de la víctima. El objetivo puede ser conseguir información sensible, capturar credenciales, lograr la apertura de un archivo o conducir al usuario hacia un recurso malicioso. La identidad visual de una empresa, un servicio conocido o una persona de confianza puede utilizarse para reforzar el engaño.

Infografía sobre phishing con un ejemplo de correo fraudulento, señales de alerta y medidas de protección

Las señales tradicionalmente asociadas al phishing, como la urgencia, un remitente inesperado o un enlace sospechoso, siguen siendo relevantes, pero no deben convertirse en una lista rígida. Un mensaje malicioso puede estar correctamente redactado y presentar una apariencia convincente. La comprobación debe centrarse también en el contexto: quién solicita la acción, qué dominio utiliza, si la petición era esperada y adónde conduce realmente el enlace.

Cuando un correo solicita iniciar sesión, descargar un archivo, realizar un pago o proporcionar información sensible, conviene verificar la petición utilizando un canal conocido e independiente. Acceder al servicio mediante su dirección habitual o un marcador conocido evita depender del enlace incluido en el propio mensaje.

Spear phishing y Business Email Compromise (BEC)

El spear phishing aumenta la personalización del ataque. En lugar de enviar el mismo mensaje de forma indiscriminada, el atacante adapta el contenido a una persona, función o empresa. Información pública sobre empleados, proveedores, proyectos y relaciones profesionales puede servir para construir una comunicación más creíble.

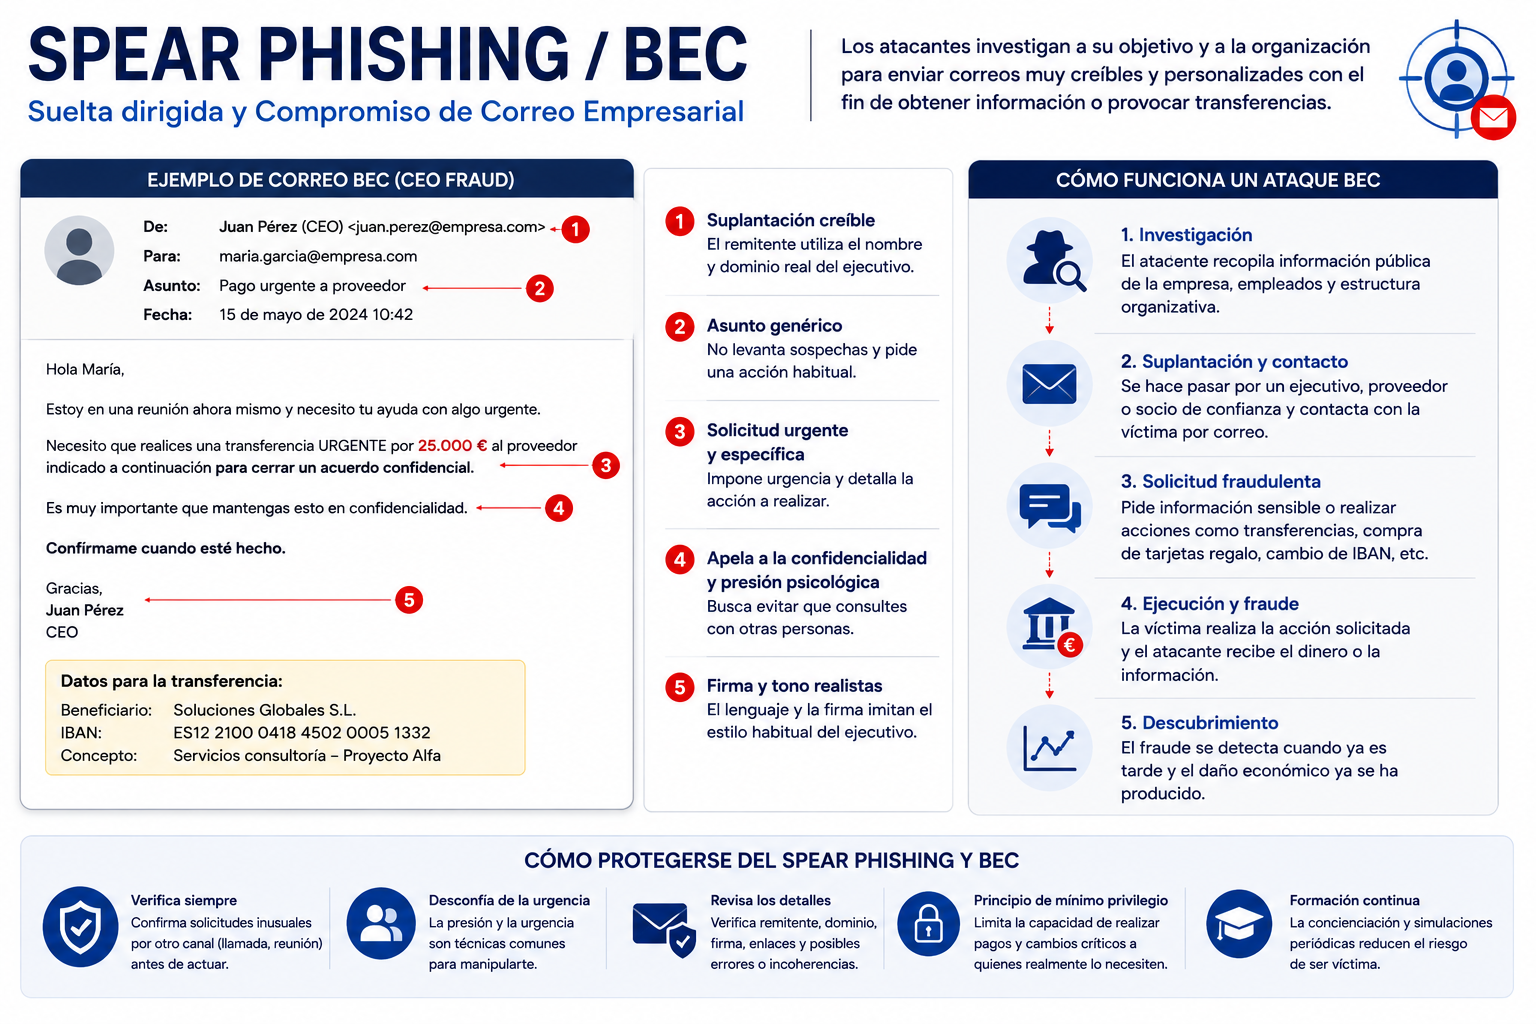
Infografía sobre spear phishing y Business Email Compromise con ejemplo de fraude empresarial y medidas preventivas

El Business Email Compromise, o BEC, se orienta al abuso de relaciones de confianza en el entorno empresarial. Una solicitud puede aparentar proceder de un directivo, proveedor o empleado y perseguir una transferencia, un cambio de datos bancarios, el envío de documentación sensible u otra acción con impacto para la organización. El engaño puede basarse en una identidad suplantada o aprovechar una cuenta legítima previamente comprometida.

La defensa frente a BEC no debe limitarse al filtrado del correo. Los procedimientos internos son fundamentales. Las modificaciones de datos de pago y las operaciones excepcionales deberían disponer de mecanismos de validación acordes a su riesgo, utilizando un segundo canal conocido cuando sea necesario. La urgencia o la autoridad aparente del remitente no deberían eliminar esos controles.

Malware distribuido mediante correo electrónico

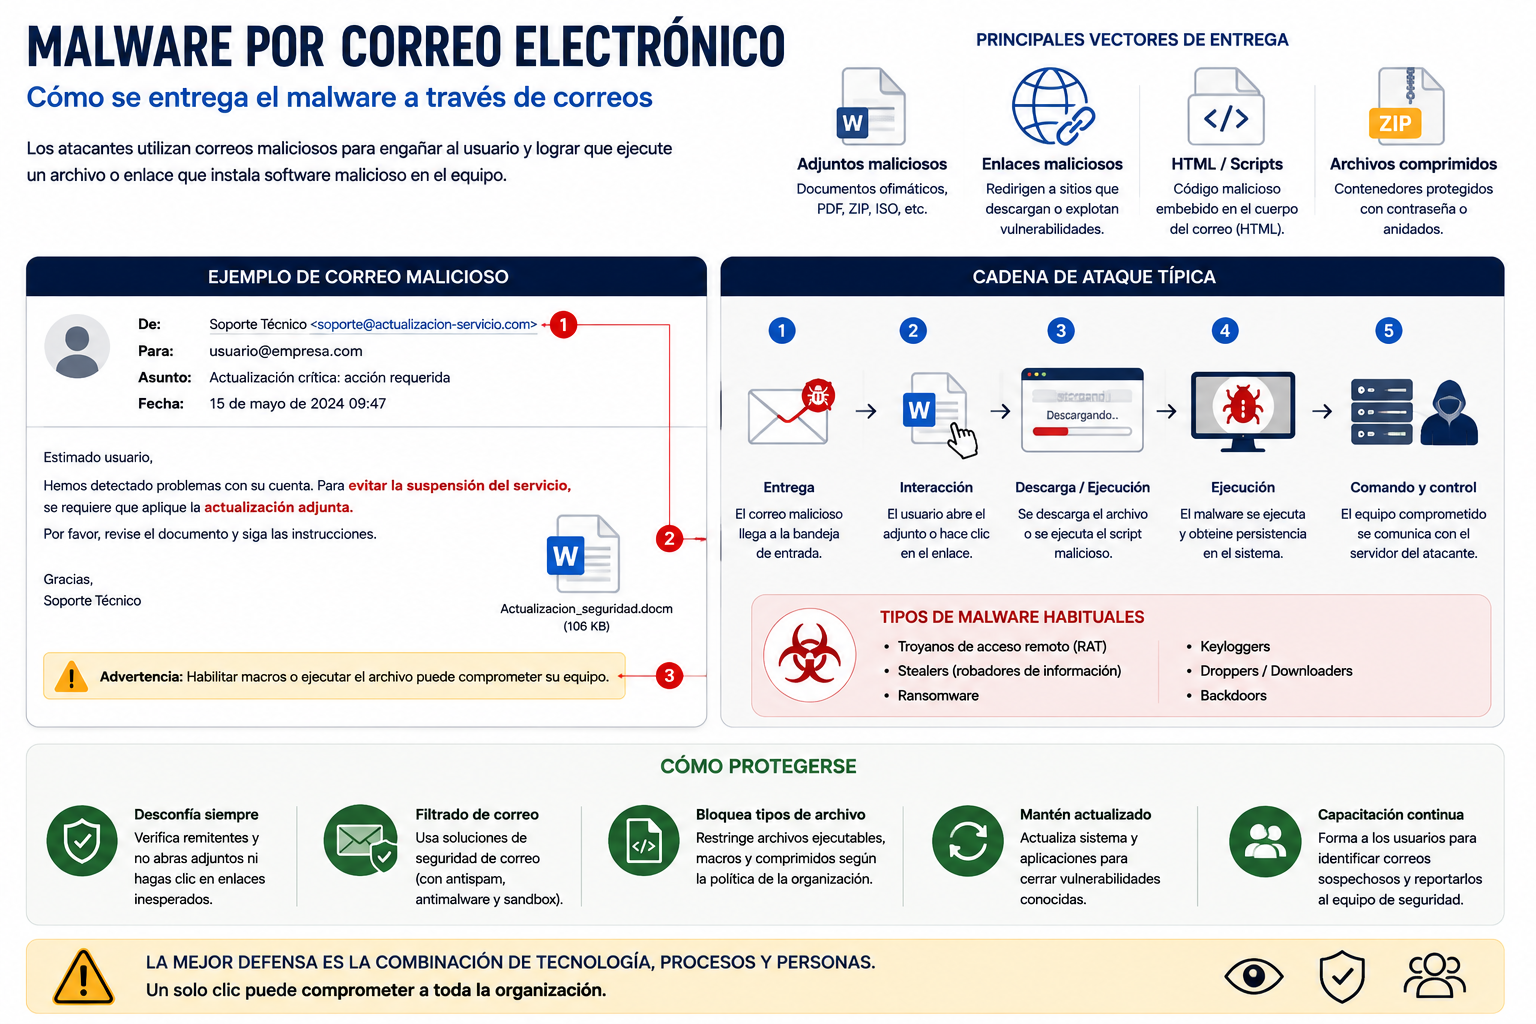
El correo también puede utilizarse como mecanismo de entrega de malware. Un mensaje puede incluir un adjunto peligroso, conducir a una descarga externa o intentar que el usuario ejecute contenido que inicie una cadena posterior de infección. El formato concreto y las fases posteriores dependen de la campaña y de las capacidades utilizadas por el atacante.

Infografía sobre distribución de malware por correo electrónico, vectores de entrega y cadena de ataque

No todos los ataques de malware por email siguen la misma cadena. En algunos casos existe un archivo adjunto; en otros, el correo contiene únicamente un enlace que conduce a infraestructura externa. Tampoco debe asumirse que una extensión concreta implica por sí sola que un archivo es seguro o malicioso. El análisis debe considerar el tipo real de contenido, su procedencia, reputación, comportamiento y contexto.

Las pasarelas de correo, el análisis de adjuntos y URLs, las políticas de bloqueo, la protección de endpoints y las capacidades EDR/XDR proporcionan capas complementarias. Mantener sistemas y aplicaciones actualizados reduce además la exposición a vulnerabilidades que pudieran formar parte de determinadas cadenas de explotación.

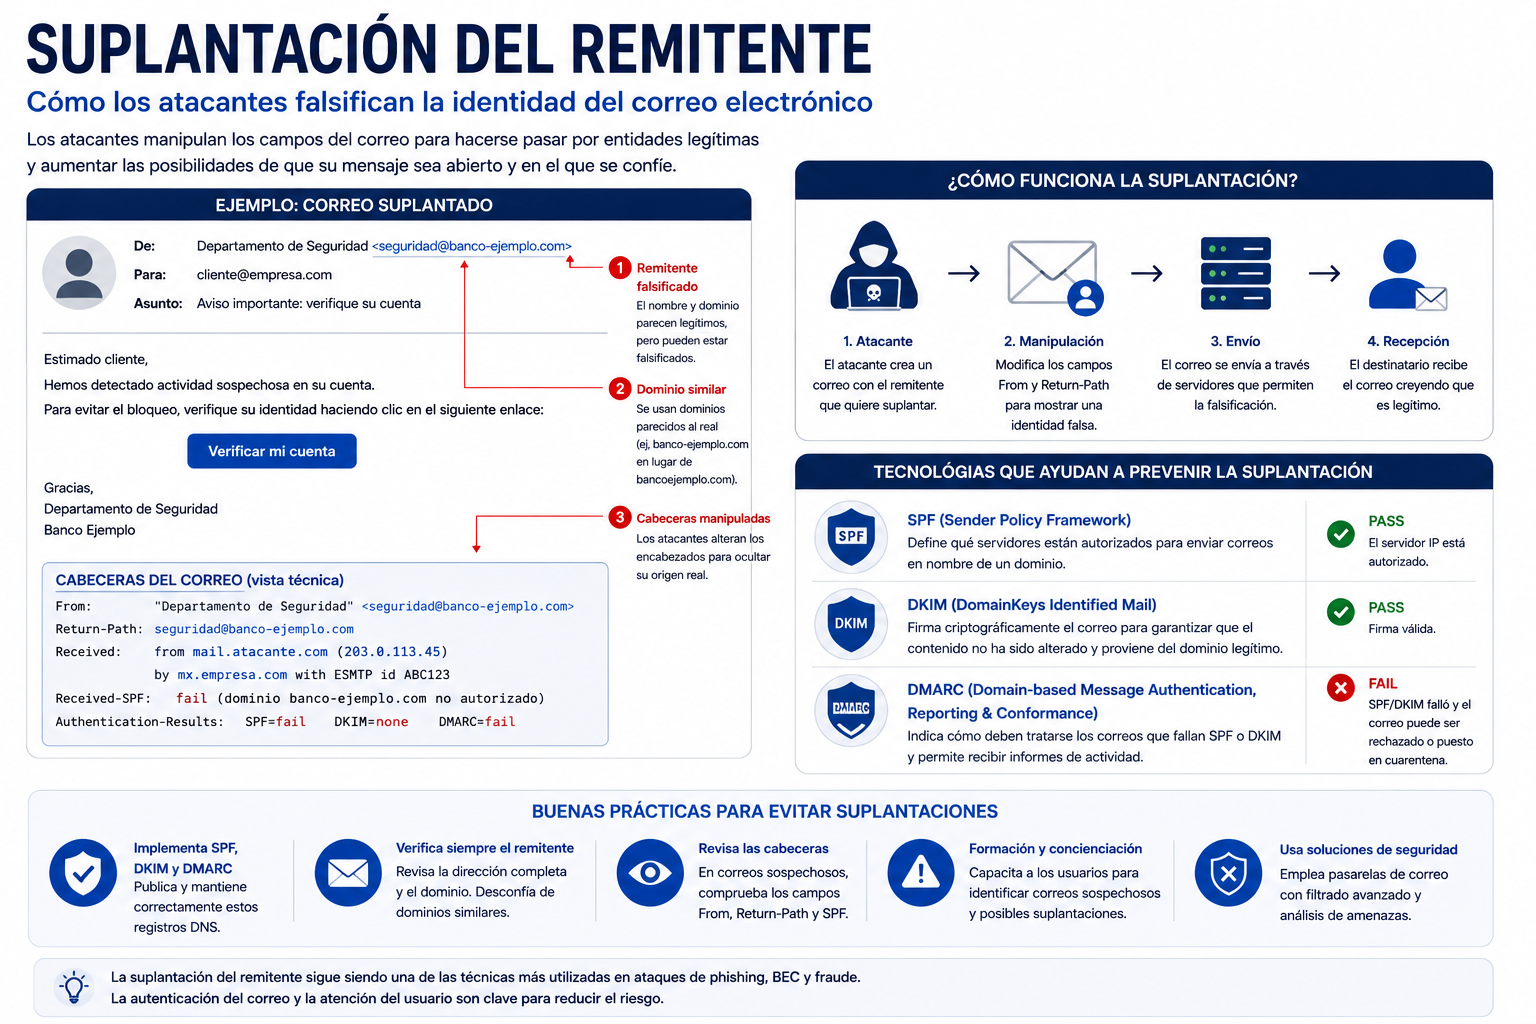
Suplantación del remitente: cuando el campo From no es suficiente

La dirección que una interfaz de correo muestra al usuario no debería considerarse por sí sola una prueba de identidad. Los atacantes pueden intentar falsificar o imitar remitentes y dominios para aumentar la credibilidad del mensaje. También existen ataques basados en dominios visualmente parecidos, por lo que la autenticación del correo y el análisis del contexto deben complementarse.

Infografía sobre suplantación del remitente con ejemplo de cabeceras y explicación de SPF, DKIM y DMARC

SPF, DKIM y DMARC forman parte de los mecanismos utilizados para mejorar la autenticación del correo basado en dominios. SPF permite publicar qué sistemas están autorizados para enviar correo en nombre de un dominio dentro de su ámbito de validación. DKIM incorpora una firma criptográfica que permite comprobar determinados elementos firmados del mensaje. DMARC utiliza los resultados de SPF y DKIM junto con requisitos de alineación con el dominio visible para el usuario y permite publicar una política y recibir informes.

Estos mecanismos son importantes, pero no convierten cualquier mensaje autenticado en confiable. Un atacante puede utilizar infraestructura y dominios bajo su propio control, y una cuenta legítima comprometida puede generar mensajes que superen controles de autenticación del dominio. Email Security requiere combinar autenticación, reputación, análisis del contenido y comportamiento, protección de identidad y procedimientos humanos.

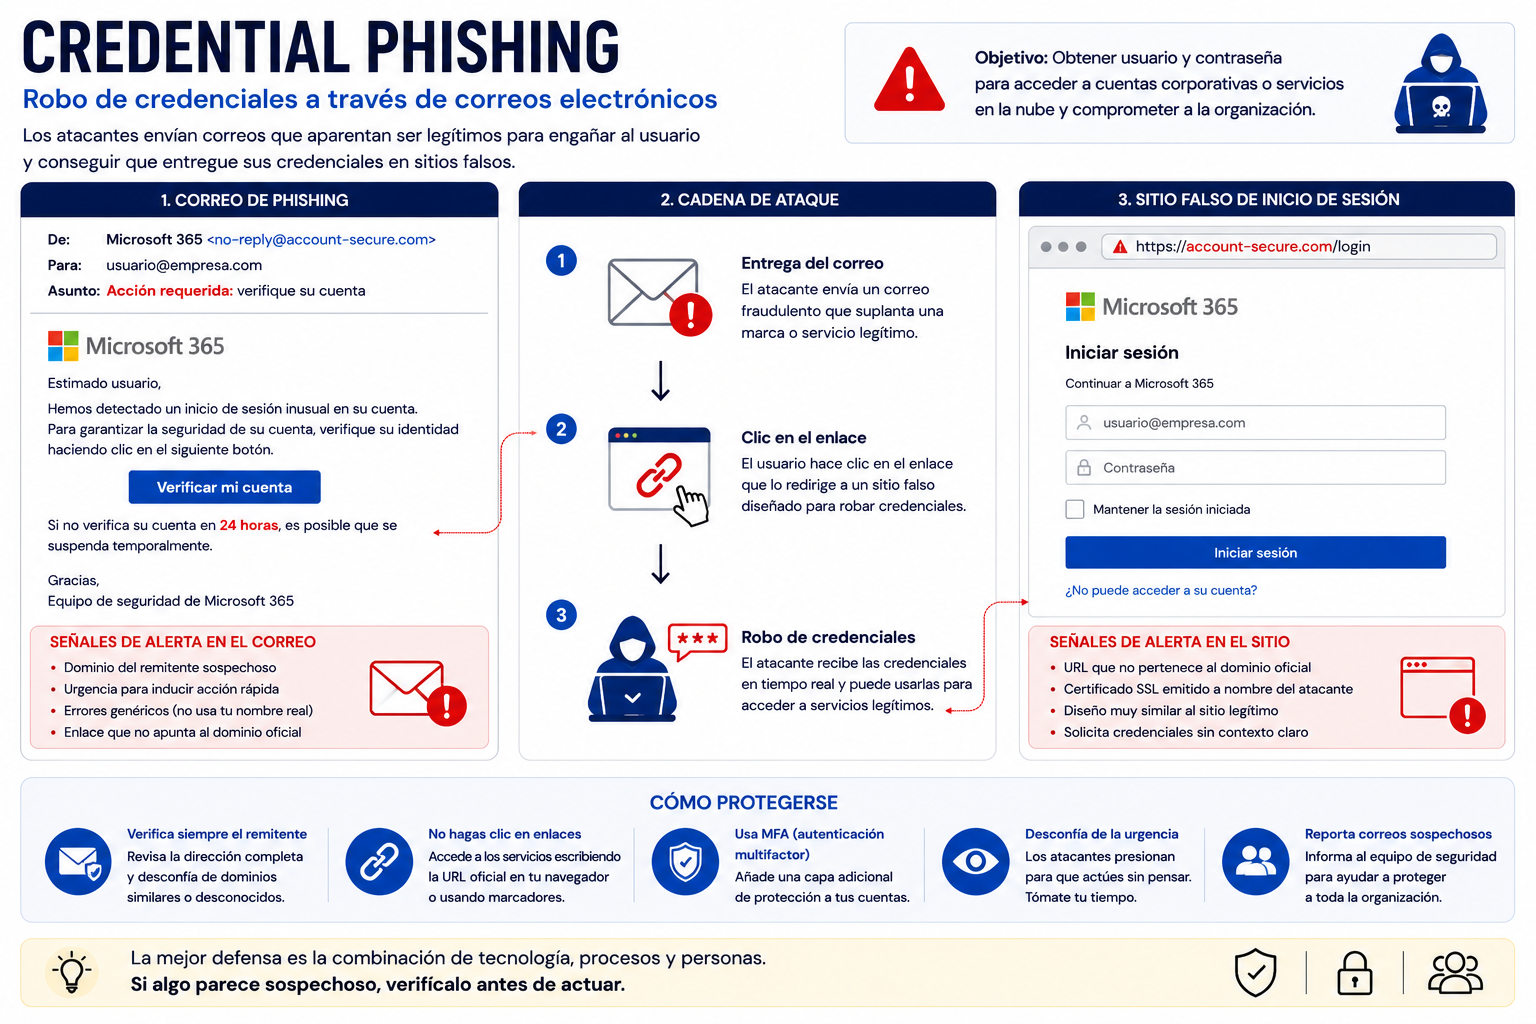
Credential phishing: robo de credenciales

El credential phishing tiene como objetivo conseguir credenciales de acceso. Un patrón frecuente consiste en presentar un correo que conduce a una página falsa diseñada para imitar un servicio legítimo. La víctima introduce allí sus datos creyendo que está autenticándose en el servicio esperado, mientras la información queda expuesta al atacante.

Infografía sobre credential phishing con correo fraudulento, cadena de robo de credenciales y página falsa de inicio de sesión

El impacto potencial va más allá de la cuenta inicialmente afectada. Dependiendo de los permisos y servicios asociados, una cuenta comprometida puede proporcionar acceso a correo, documentos u otros recursos corporativos. También puede utilizarse como punto de partida para nuevos mensajes fraudulentos dirigidos a contactos internos o externos.

La autenticación multifactor añade una capa de protección importante, aunque su resistencia depende del método y del escenario de ataque. Siempre que sea viable, resulta recomendable adoptar mecanismos de autenticación resistentes al phishing y mantener procedimientos de detección y respuesta para accesos anómalos, sesiones sospechosas y cambios no autorizados.

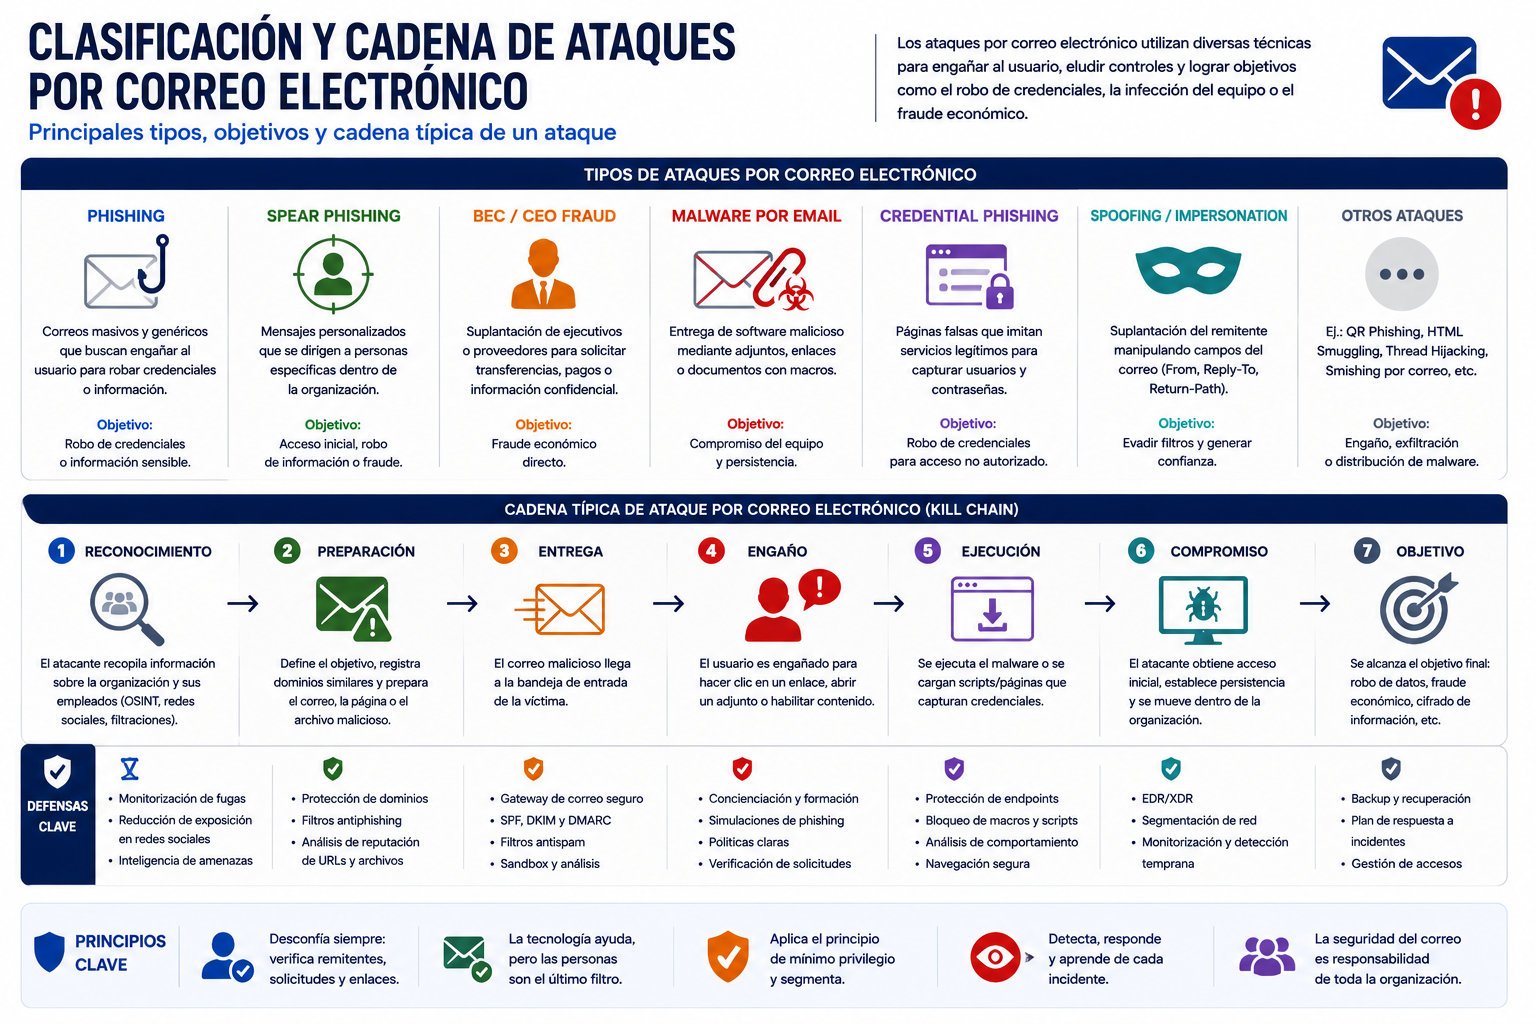
Clasificación y cadena de ataques por correo electrónico

Phishing, spear phishing, BEC, malware, spoofing y credential phishing son conceptos útiles para comprender distintos objetivos y técnicas, pero una campaña real puede combinar varios de ellos. Un spear phishing puede utilizar suplantación, conducir a una página de robo de credenciales o distribuir malware. Un incidente BEC puede comenzar con el compromiso de una cuenta mediante phishing y continuar posteriormente utilizando el buzón legítimo.

Infografía de clasificación y cadena de ataques por correo electrónico con tipos de amenazas, fases y defensas

Una cadena de ataque representada de forma lineal debe entenderse como un modelo didáctico y no como una secuencia universal. No todos los incidentes requieren reconocimiento previo, ejecución de malware o persistencia. Analizar las posibles fases permite identificar oportunidades de prevención, detección y contención antes de que el atacante alcance su objetivo.

Defensa en profundidad para Email Security

La protección efectiva comienza antes de que el mensaje llegue a la bandeja de entrada. La correcta configuración de los dominios y de SPF, DKIM y DMARC, junto con controles antiphishing, antispam, reputación, análisis de URLs y adjuntos y políticas adaptadas al entorno, permite reducir parte de la exposición. Estos controles deben mantenerse y revisarse; desplegarlos una vez no garantiza que continúen siendo adecuados.

En el endpoint, las políticas de ejecución, la actualización de software, la reducción de privilegios y las capacidades de protección y detección aportan una segunda barrera cuando un mensaje supera los controles de correo. La segmentación, la monitorización de identidades y el principio de mínimo privilegio pueden limitar además el impacto posterior de una cuenta o equipo comprometido.

La formación del usuario debe orientarse a comportamientos verificables y no únicamente a reconocer mensajes mal redactados. Comprobar solicitudes inesperadas, utilizar canales independientes para operaciones sensibles, revisar dominios y reportar rápidamente los mensajes sospechosos son hábitos que proporcionan al equipo de seguridad información para investigar y contener incidentes.

Qué hacer ante un correo sospechoso

Ante una sospecha, es preferible conservar la evidencia y utilizar el mecanismo de reporte establecido por la organización en lugar de interactuar con el mensaje. El equipo responsable puede necesitar las cabeceras, el identificador del mensaje, los enlaces, los adjuntos y otros metadatos para determinar el alcance y buscar mensajes relacionados.

Si existe la posibilidad de que se hayan introducido credenciales, ejecutado un archivo o autorizado una acción fraudulenta, el incidente requiere una respuesta acorde con ese escenario. Entre las acciones que pueden resultar necesarias están contener la cuenta afectada, revocar sesiones o tokens, revisar reglas y reenvíos del buzón, localizar mensajes similares y analizar los endpoints implicados. Las acciones concretas deben ajustarse a la evidencia disponible y al procedimiento de respuesta de la organización.

Conclusión

La seguridad del correo electrónico es un problema técnico y humano a la vez. Los atacantes pueden explotar tanto configuraciones deficientes como relaciones de confianza, procesos internos débiles o decisiones tomadas bajo presión. Por eso, reducir el riesgo exige combinar autenticación del correo, filtrado, protección de identidades y endpoints, monitorización, procedimientos de negocio y formación.

La pregunta no debería limitarse a si un mensaje parece legítimo. Para operaciones sensibles, resulta más útil comprobar si la identidad, el dominio, el contexto y la acción solicitada son coherentes y si existe un procedimiento independiente para verificarlos. Esa combinación de controles permite detectar antes el engaño y limitar las consecuencias cuando una primera barrera falla.

Fuentes y referencias

NIST – Phishing

NIST SP 800-177 – Trustworthy Email

NIST TN 2276 – NIST Phish Scale User Guide

Microsoft Learn – Phishing investigation

Microsoft Learn – Respond to a compromised cloud email account

Microsoft Learn – Anti-spoofing protection

Seguridad en el correo electrónico: guía para proteger usuarios y organizaciones

El correo electrónico es una herramienta crítica para cualquier organización. Se utiliza para compartir documentos, aprobar operaciones, recuperar contraseñas y mantener comunicaciones con empleados, clientes y proveedores. Esta concentración de información y procesos también lo convierte en un objetivo prioritario para los atacantes.

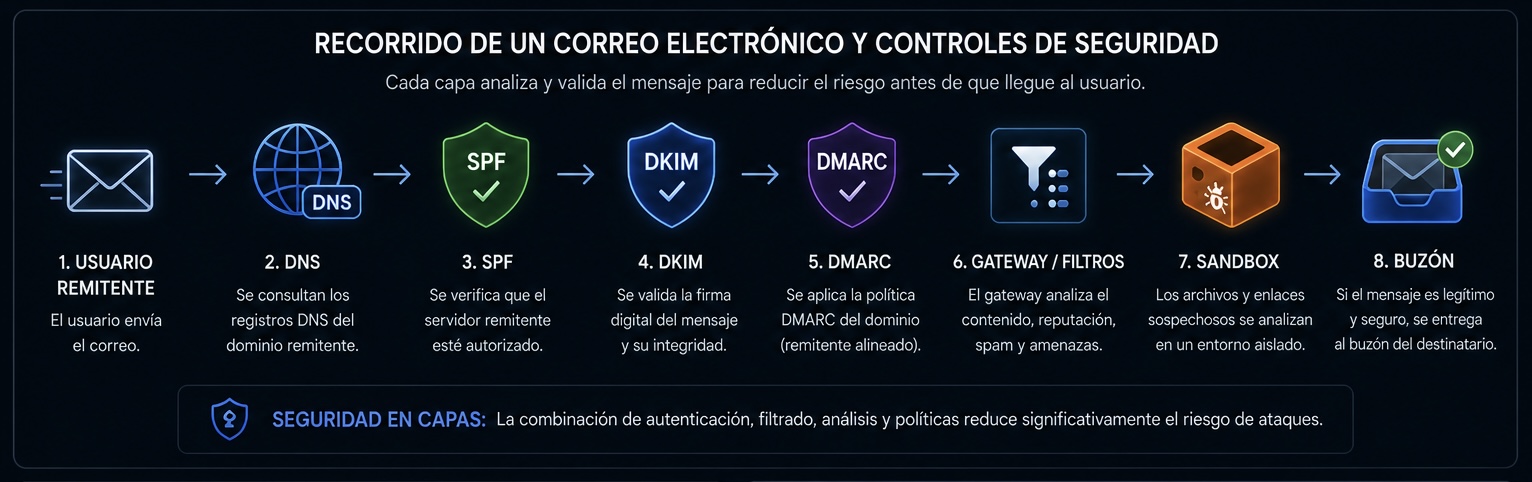
La seguridad en el correo electrónico, conocida como Email Security, reúne las tecnologías, configuraciones y procedimientos destinados a proteger los mensajes, los dominios y las cuentas de usuario. Su finalidad no se limita a bloquear spam. También debe prevenir la suplantación de identidad, detectar intentos de fraude, reducir el riesgo de robo de credenciales y facilitar una respuesta rápida ante incidentes.

Ningún filtro o protocolo puede resolver por sí solo todos estos riesgos. Una estrategia eficaz necesita varias capas de protección: autenticación del dominio, análisis de mensajes, protección de identidades, monitorización, formación y procedimientos de respuesta.

Recorrido de un correo electrónico y controles de seguridad aplicados durante su procesamiento

Por qué el correo electrónico es un objetivo prioritario

Los ataques por correo electrónico aprovechan un elemento difícil de eliminar: la confianza. Los usuarios reciben mensajes de compañeros, responsables, servicios en línea y organizaciones externas. Un atacante puede imitar estas comunicaciones para conseguir que la víctima abra un archivo, visite una página falsa, revele sus credenciales o autorice una operación.

Una cuenta comprometida también puede utilizarse para lanzar nuevos ataques. Al enviar mensajes desde un buzón legítimo, el atacante consigue una apariencia de confianza difícil de obtener desde una dirección externa. Además, puede consultar conversaciones anteriores, identificar procesos internos y responder dentro de hilos existentes.

La protección debe contemplar tanto los ataques masivos como las campañas dirigidas. Mientras que el spam y el phishing genérico buscan alcanzar al mayor número posible de usuarios, los ataques selectivos utilizan información sobre la empresa, sus empleados y sus relaciones comerciales.

Principales amenazas del correo electrónico

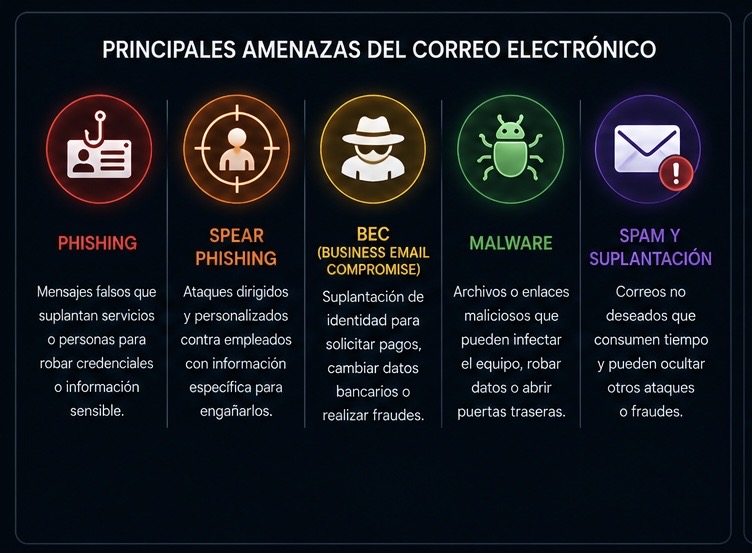
Principales amenazas que afectan a la seguridad del correo electrónico

Phishing y robo de credenciales

El phishing intenta engañar al destinatario para que realice una acción perjudicial. Es habitual encontrar mensajes que simulan notificaciones de servicios de correo, plataformas de almacenamiento, entidades financieras, sistemas de firma electrónica o departamentos internos.

El enlace puede dirigir a una página que reproduce la apariencia del servicio legítimo y solicita las credenciales del usuario. Los ataques más elaborados adaptan el idioma, la identidad visual y el contenido al entorno de la víctima. Por este motivo, un mensaje bien redactado también puede ser malicioso.

Spear phishing

El spear phishing es un ataque dirigido contra una persona o un grupo concreto. El atacante investiga el puesto de la víctima, sus compañeros, sus proveedores y sus responsabilidades. Con esta información prepara un mensaje relacionado con una tarea, una reunión, una factura o un proyecto real.

Business Email Compromise

El Business Email Compromise, o BEC, engloba fraudes en los que el atacante suplanta o compromete una identidad empresarial para solicitar transferencias, modificar datos bancarios o conseguir información confidencial. El mensaje puede aparentar que procede de un directivo, un proveedor o un empleado del área financiera.

En muchos casos no contiene archivos ni enlaces maliciosos. El fraude se apoya en la ingeniería social y en argumentos de urgencia, autoridad o confidencialidad. Por ello, los controles centrados exclusivamente en detectar malware no son suficientes.

Archivos, enlaces y suplantación

Los adjuntos pueden contener código malicioso, explotar vulnerabilidades o intentar que el usuario habilite funciones peligrosas. Los enlaces pueden redirigir a páginas de phishing, descargas maliciosas o sitios legítimos comprometidos.

La dirección visible del remitente tampoco garantiza que el mensaje sea legítimo. Un atacante puede intentar utilizar un dominio ajeno, modificar el nombre mostrado o registrar un dominio visualmente parecido al de la organización.

Autenticación del dominio con SPF, DKIM y DMARC

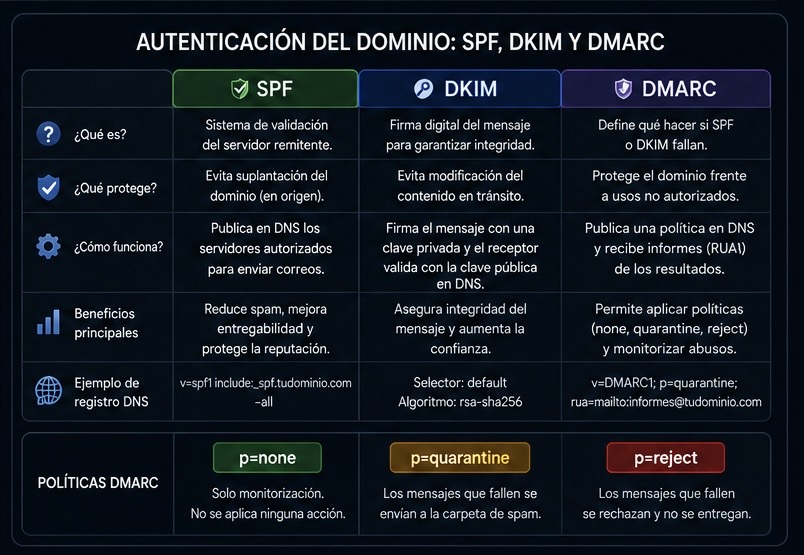
Autenticación de un dominio de correo electrónico mediante SPF, DKIM y DMARC

SPF, DKIM y DMARC son mecanismos complementarios que ayudan a verificar el origen de los mensajes y a reducir la suplantación directa del dominio. Su despliegue debe planificarse teniendo en cuenta todas las plataformas autorizadas para enviar correo.

SPF publica en el DNS qué servidores pueden enviar mensajes en nombre del dominio. El sistema receptor compara el servidor de origen con la política publicada. Una configuración incompleta puede afectar a servicios legítimos, mientras que una política demasiado permisiva reduce su utilidad.

DKIM añade una firma criptográfica al mensaje. El servidor receptor obtiene la clave pública desde el DNS y verifica que los elementos firmados no hayan sido modificados. Su eficacia depende de una gestión adecuada de las claves y de la configuración de cada plataforma de envío.

DMARC utiliza los resultados de SPF y DKIM, junto con la alineación del dominio visible, para indicar cómo debe tratarse un mensaje que no supera las comprobaciones. Sus políticas permiten monitorizar, enviar a cuarentena o rechazar mensajes.

La implantación de DMARC debe comenzar con una fase de observación. Antes de aplicar una política restrictiva es necesario revisar los informes, identificar las fuentes legítimas y corregir los errores de configuración. Aplicar directamente una política de rechazo puede afectar a comunicaciones válidas.

Controles sobre mensajes, enlaces y buzones

La autenticación del dominio es fundamental, pero no detecta todas las amenazas. Un atacante puede utilizar un dominio propio correctamente autenticado, comprometer una cuenta legítima o registrar un nombre parecido al de la organización.

Los filtros de correo analizan la reputación del remitente, la infraestructura de envío, las cabeceras y el contenido. El análisis de identidad y comportamiento permite detectar mensajes que se apartan de las comunicaciones habituales, incluso cuando no contienen malware.

El sandboxing ejecuta archivos sospechosos en un entorno aislado para observar su comportamiento. Debe combinarse con análisis estático y políticas de control de archivos, ya que algunas amenazas intentan detectar el entorno de pruebas o retrasar su ejecución.

La protección de enlaces permite evaluar la dirección durante la entrega y, según la solución utilizada, cuando el usuario hace clic. Este control resulta útil frente a páginas que cambian su comportamiento después de superar el análisis inicial.

La autenticación multifactor añade una barrera frente al uso de contraseñas robadas. También es necesario supervisar reglas de reenvío, aplicaciones autorizadas, inicios de sesión anómalos y cambios realizados en la configuración de los buzones.

Buenas prácticas para los usuarios

Los usuarios forman parte de la estrategia de seguridad, pero no deben convertirse en el único control. La formación debe proporcionar criterios concretos y un procedimiento sencillo para reportar mensajes sospechosos.

  • Comprobar la dirección completa del remitente y no confiar únicamente en el nombre mostrado.
  • Revisar con atención las solicitudes urgentes, confidenciales o relacionadas con pagos.
  • Confirmar por un canal alternativo los cambios de cuenta bancaria y las operaciones excepcionales.
  • No introducir credenciales en páginas abiertas desde enlaces inesperados.
  • No abrir archivos que no se esperaban, aunque parezcan proceder de un contacto conocido.
  • Reportar los mensajes sospechosos sin responder ni interactuar con su contenido.

Las simulaciones de phishing pueden ayudar a medir comportamientos y detectar necesidades formativas. Deben utilizarse como herramienta educativa y acompañarse de instrucciones claras sobre cómo identificar y comunicar un posible ataque.

Buenas prácticas para administradores

Los administradores deben mantener un inventario actualizado de dominios, plataformas de envío, conectores y cuentas con privilegios. Este inventario es imprescindible para configurar correctamente la autenticación y retirar recursos que ya no deberían estar activos.

También conviene separar las cuentas administrativas de las cuentas de uso diario, limitar privilegios, revisar aplicaciones conectadas y aplicar políticas de acceso coherentes con el riesgo. Las reglas de transporte, las excepciones de filtrado y las listas de remitentes permitidos deben revisarse periódicamente.

La organización debe definir quién analiza los mensajes reportados, cómo se buscan correos similares, quién puede retirarlos de los buzones y cuándo es necesario bloquear indicadores, revocar sesiones o restablecer credenciales.

Respuesta ante un incidente

Cuando un usuario reporta un mensaje sospechoso, el análisis debe considerar las cabeceras, el remitente real, los resultados de autenticación, los enlaces, los adjuntos y la existencia de mensajes similares. Eliminar una única copia no es suficiente si la campaña ha alcanzado otros buzones.

Si el usuario ha introducido sus credenciales, puede ser necesario restablecer la contraseña, revocar sesiones, revisar los métodos de autenticación, comprobar reglas de reenvío y analizar la actividad de la cuenta. También deben revisarse los mensajes enviados para determinar si el buzón se utilizó contra otros destinatarios.

En incidentes relacionados con pagos o cambios bancarios, deben activarse los procedimientos financieros y contactar con las partes implicadas mediante canales previamente verificados.

Una estrategia de seguridad por capas

La seguridad del correo electrónico no depende de una única herramienta. Una estrategia sólida combina autenticación del dominio, filtrado de mensajes, análisis de archivos y enlaces, protección de identidades, monitorización, formación y respuesta ante incidentes.

Estos controles deben revisarse de forma periódica. Los servicios de envío cambian, aparecen nuevas técnicas de evasión y las organizaciones incorporan aplicaciones que modifican el flujo del correo. Una configuración correcta puede quedar obsoleta si no se mantiene.

Proteger el correo electrónico significa proteger identidades, información y procesos de negocio. La combinación de controles técnicos bien configurados, usuarios preparados y procedimientos operativos definidos permite reducir el riesgo sin depender de una falsa sensación de seguridad basada en un único filtro.