La banca y el correo electrónico: por qué el email sigue siendo un objetivo crítico
El correo electrónico continúa siendo una pieza crítica en la relación entre bancos, clientes, proveedores y empleados. Analizamos los principales riesgos asociados al phishing, la suplantación de dominios y el Business Email Compromise, así como las medidas técnicas y organizativas necesarias para reducir su impacto.
El correo electrónico ocupa una posición especialmente sensible dentro del sector financiero. Se utiliza para comunicaciones internas, relación con proveedores, notificaciones a clientes, intercambio de documentación y numerosos procesos de negocio. Esta dependencia convierte al email en una superficie de ataque particularmente interesante para quienes buscan obtener credenciales, suplantar identidades o manipular operaciones financieras.
El problema no se limita al phishing tradicional. Una organización puede disponer de filtros antispam y antimalware y continuar expuesta a ataques en los que el mensaje contiene únicamente texto, utiliza una identidad aparentemente legítima o procede incluso de una cuenta previamente comprometida. En banca, donde una comunicación puede estar relacionada con pagos, documentación financiera o acceso a servicios, la autenticidad del remitente y el contexto de la solicitud son elementos fundamentales de seguridad.
El correo como vector de ingeniería social
La ingeniería social aprovecha una característica que los controles puramente técnicos no pueden eliminar: la necesidad de confiar y tomar decisiones. Un mensaje puede intentar que el destinatario acceda a una página fraudulenta, entregue información, abra un archivo o realice una acción económica. En otros casos, el atacante no necesita distribuir malware; necesita que la víctima considere legítima una solicitud que no lo es.
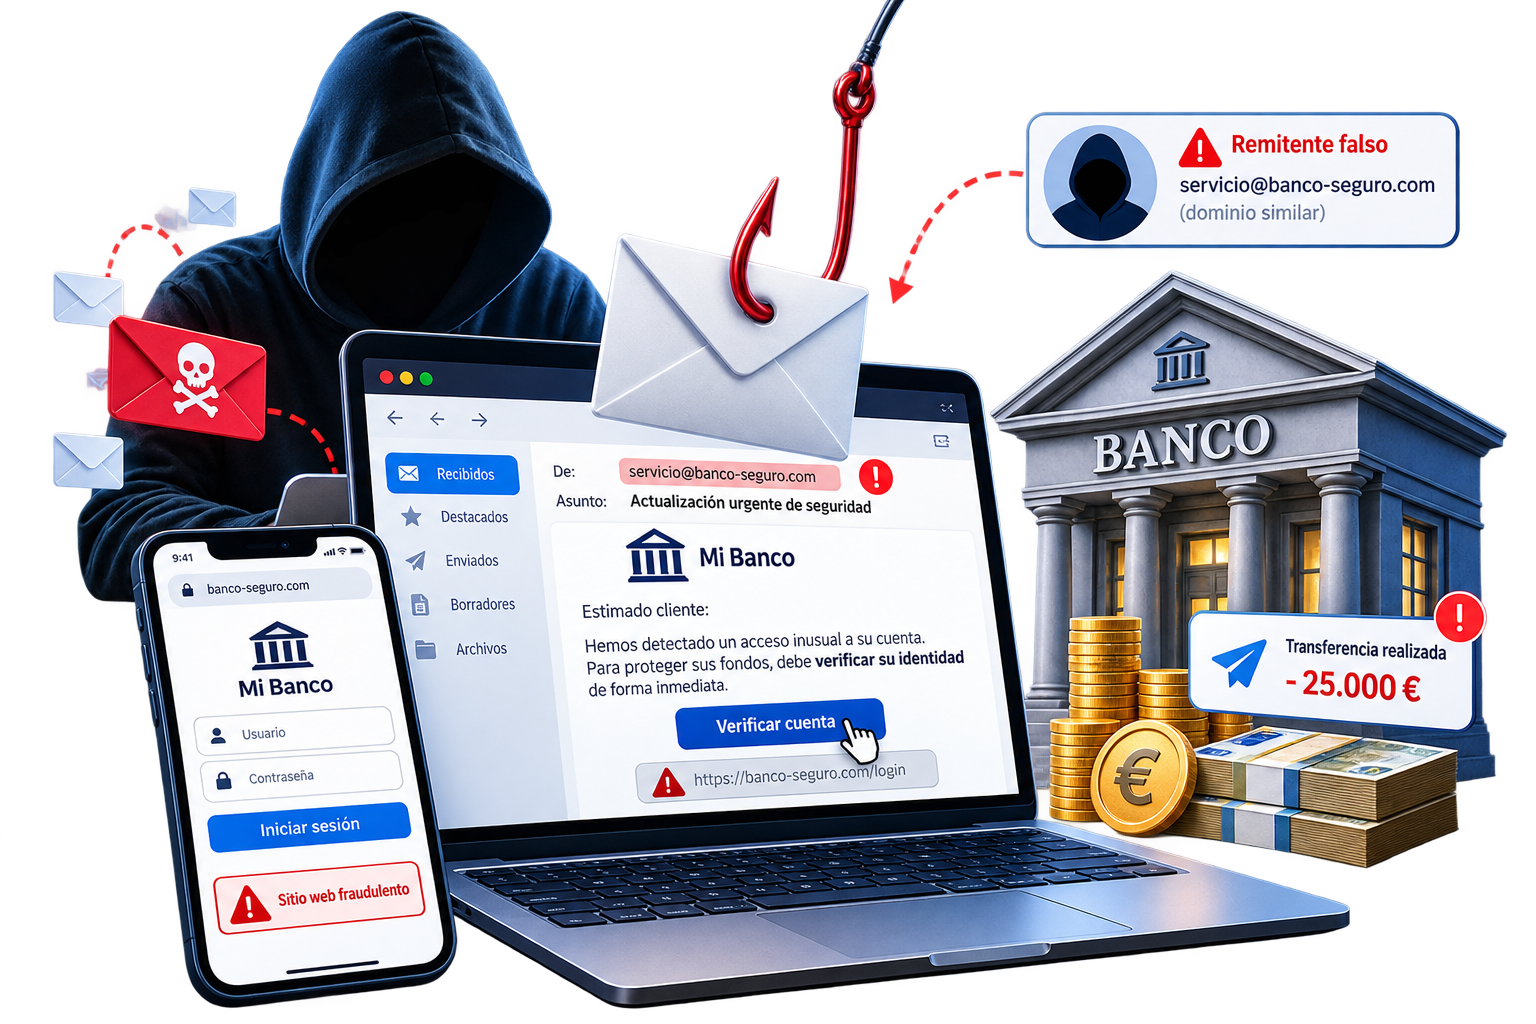
El informe de ENISA sobre el panorama de amenazas del sector financiero, publicado en 2025 y basado en el periodo comprendido entre enero de 2023 y junio de 2024, identifica la ingeniería social como un componente relevante del panorama de amenazas del sector. Dentro de los incidentes de ingeniería social analizados por ENISA aparecen técnicas como phishing, spear phishing, smishing, vishing y Business Email Compromise (BEC). El organismo también señala la suplantación de entidades de crédito entre las actividades observadas en las campañas analizadas.
Es importante delimitar estos datos correctamente: las observaciones de ENISA corresponden al conjunto y periodo estudiados en ese informe y no implican que todos los ataques contra entidades financieras sigan el mismo patrón.
Business Email Compromise: cuando el objetivo es el proceso financiero
El Business Email Compromise es especialmente relevante al hablar de correo y operaciones financieras. El FBI describe el BEC como un fraude en el que los delincuentes pueden comprometer cuentas de correo o utilizar técnicas de suplantación para conseguir que una solicitud aparentemente legítima provoque una transferencia de fondos u otra acción de interés para el atacante.
El escenario puede adoptar distintas formas. Un atacante puede imitar una dirección legítima mediante un dominio visualmente parecido, utilizar información obtenida mediante spear phishing o acceder a una cuenta real. El FBI también documenta el uso de información obtenida de conversaciones de correo para preparar solicitudes fraudulentas relacionadas con facturas y pagos.
Esta diferencia es importante desde el punto de vista defensivo. Una pasarela de correo puede detectar numerosos mensajes maliciosos, pero una petición enviada desde una cuenta legítima comprometida plantea un problema distinto. El análisis ya no puede depender únicamente de la reputación del dominio o de la existencia de un archivo adjunto.
La suplantación no siempre significa lo mismo
En seguridad del correo conviene diferenciar varios escenarios que para el usuario pueden parecer idénticos. Un atacante puede falsificar determinados datos del remitente, registrar un dominio parecido al de una organización real o utilizar una cuenta legítima que ha sido comprometida. El mensaje visible puede resultar convincente en los tres casos, pero los controles necesarios para detectarlos no son exactamente los mismos.
Un dominio parecido, por ejemplo, puede sustituir caracteres, añadir palabras o introducir pequeñas variaciones que pasan desapercibidas durante una lectura rápida. El FBI recomienda examinar cuidadosamente las direcciones de correo y verificar de manera independiente las solicitudes relacionadas con pagos o cambios de procedimientos financieros.
Cuando la cuenta legítima ha sido comprometida, la dificultad aumenta. El atacante puede disponer de contexto real y responder dentro de conversaciones existentes. En ese escenario, el correo deja de ser solamente el vector de entrada y pasa a convertirse también en una fuente de inteligencia sobre la organización y sus procesos.
SPF, DKIM y DMARC: necesarios, pero no suficientes
La autenticación del correo constituye una capa fundamental para proteger los dominios utilizados por bancos y otras organizaciones. SPF permite publicar qué sistemas están autorizados para enviar correo en nombre de un dominio dentro del alcance definido por el protocolo. DKIM incorpora una firma criptográfica que permite verificar determinados elementos del mensaje y detectar modificaciones relevantes dentro de aquello que ha sido firmado.
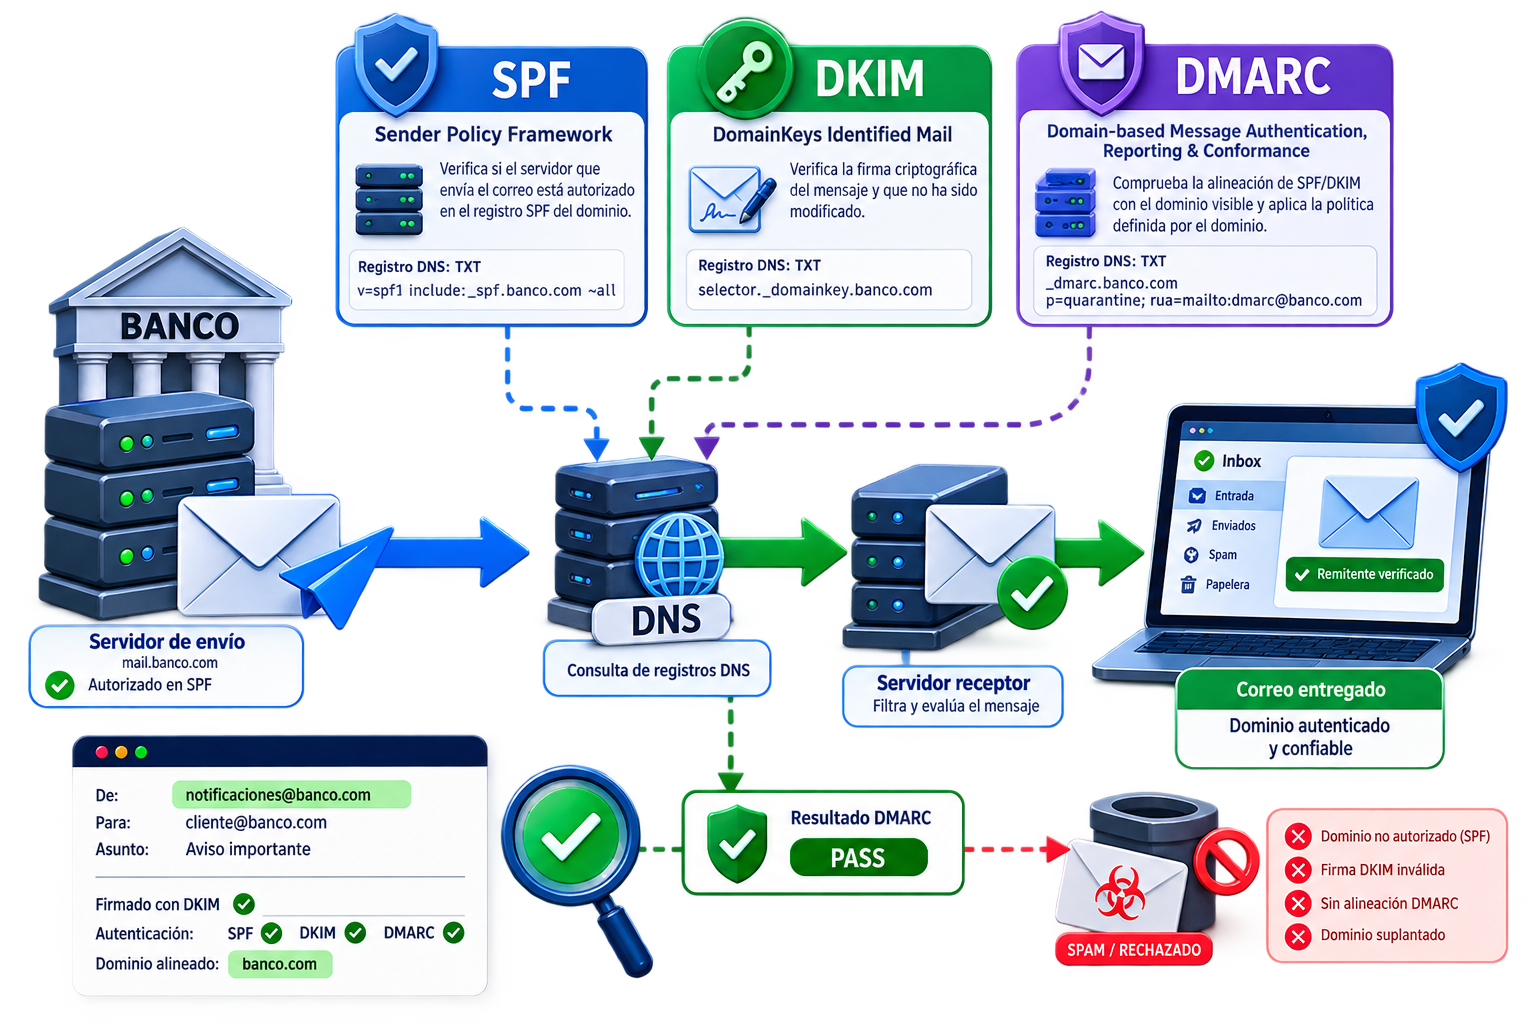
DMARC se apoya en SPF y DKIM e introduce el concepto de alineación con el dominio visible para el usuario, además de permitir que el propietario del dominio publique una política y reciba informes. Una implantación correcta puede dificultar determinados escenarios de suplantación directa del dominio protegido.
Sin embargo, estos mecanismos no convierten automáticamente un mensaje en fiable. Un atacante puede registrar un dominio diferente y configurar correctamente SPF, DKIM y DMARC para ese dominio. Del mismo modo, la autenticación del dominio no resuelve por sí sola el compromiso de una cuenta legítima. Por eso, interpretar un resultado DMARC satisfactorio como una garantía de que el contenido es seguro sería un error.
La identidad de la cuenta también debe protegerse
La seguridad del dominio debe complementarse con la protección de las cuentas. El uso de autenticación multifactor reduce el riesgo asociado al robo de una contraseña, aunque su eficacia depende del método utilizado y del escenario de ataque. No todos los mecanismos MFA ofrecen la misma resistencia frente al phishing y existen técnicas capaces de intentar capturar sesiones o aprovechar procesos de autenticación legítimos.
También resulta necesario supervisar comportamientos posteriores al acceso. Reglas de reenvío inesperadas, modificaciones de configuración, accesos anómalos o cambios relacionados con la cuenta pueden aportar señales de compromiso. El FBI ha documentado casos de BEC en los que se utilizaron reglas de reenvío no autorizadas para enviar automáticamente mensajes de víctimas a cuentas controladas por los atacantes.
El control financiero no debe depender únicamente del correo
Una de las defensas más importantes frente al fraude basado en email no se encuentra en el propio sistema de correo. Una solicitud de modificación de una cuenta bancaria, una transferencia excepcional o un cambio en las instrucciones habituales de pago debería disponer de mecanismos de verificación independientes y acordes al riesgo de la operación.
El FBI recomienda verificar las solicitudes de pago y, especialmente, los cambios en cuentas o procedimientos utilizando un canal independiente. Esto implica evitar que la propia información incluida en el mensaje sospechoso sea utilizada como único medio de comprobación. Si un correo comunica un nuevo número de teléfono junto con unas nuevas instrucciones de transferencia, utilizar precisamente ese número para confirmar la operación no proporciona una validación independiente.
En un entorno bancario, esta separación entre comunicación y autorización resulta especialmente relevante. La seguridad del correo puede reducir la probabilidad de que un mensaje fraudulento llegue a su destinatario, mientras que los controles del proceso financiero pueden limitar el impacto cuando el primer nivel de defensa falla.
Qué debería cubrir una estrategia de Email Security en banca
Una estrategia madura requiere varias capas complementarias. La primera es proteger los dominios mediante una configuración adecuada de SPF, DKIM y DMARC, manteniendo un inventario actualizado de los servicios autorizados para enviar correo. La segunda es proteger las identidades mediante controles de acceso, autenticación multifactor y supervisión de comportamientos anómalos.
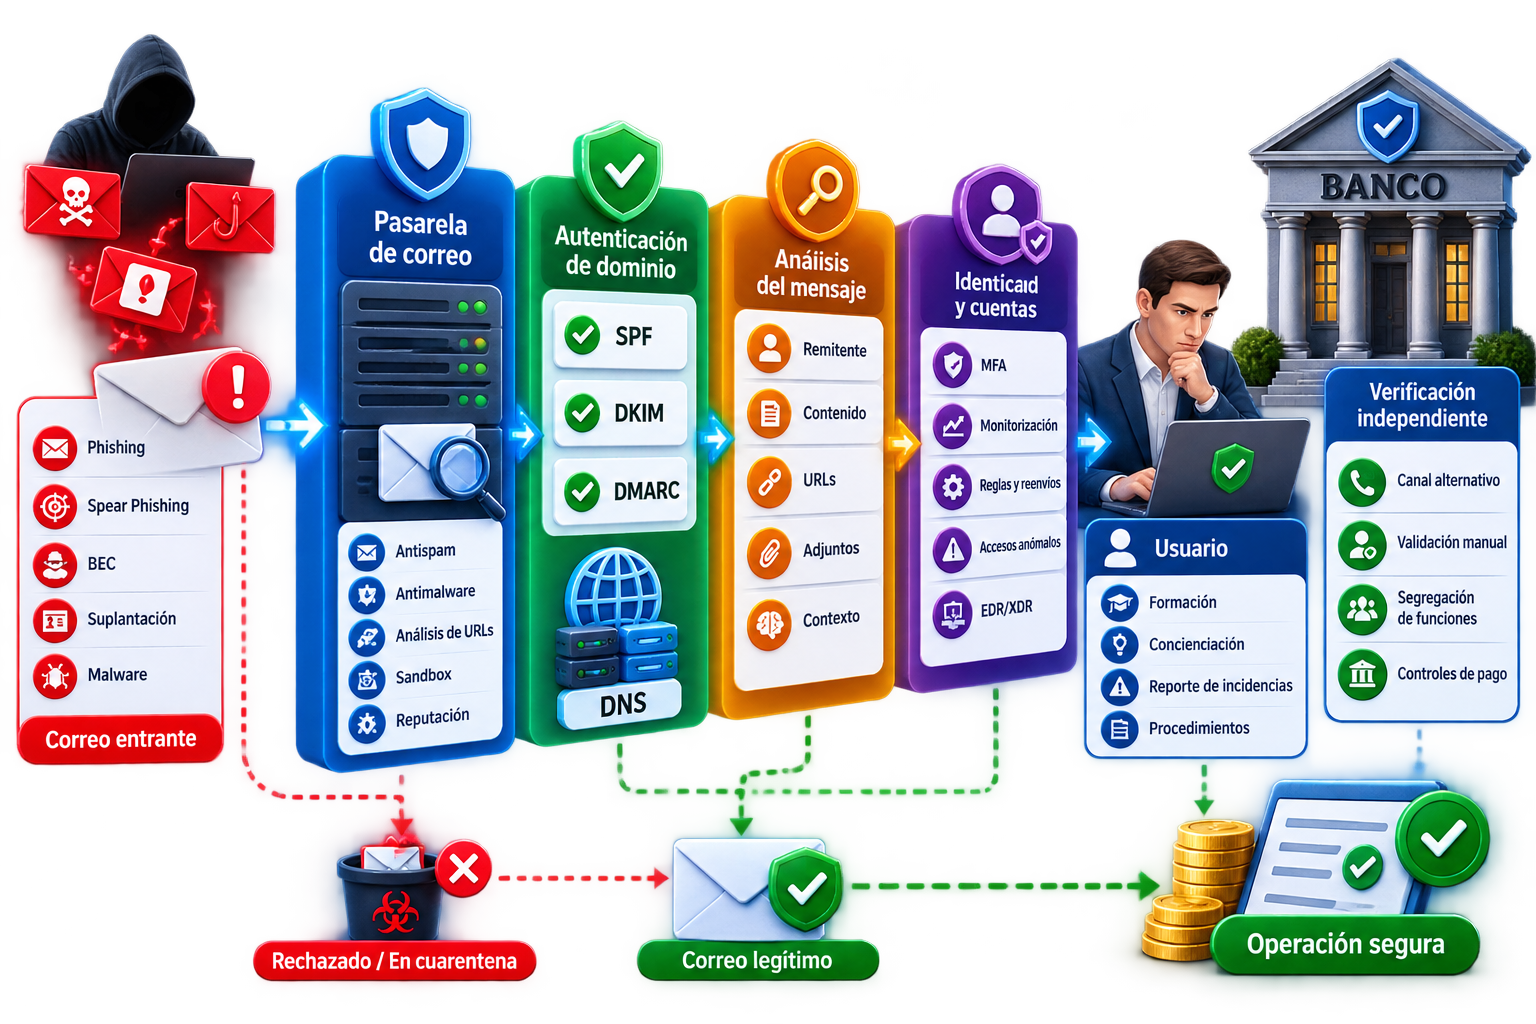
La tercera capa corresponde al análisis del propio mensaje: reputación, URLs, adjuntos, características del remitente, señales de suplantación y contexto. A esto debe añadirse la protección del usuario mediante procedimientos claros para comunicar mensajes sospechosos y mediante formación basada en situaciones realistas, no únicamente en reconocer errores ortográficos o mensajes evidentemente fraudulentos.
Finalmente, los procesos de negocio deben asumir que un correo puede ser falso incluso cuando parece legítimo. Las operaciones sensibles necesitan controles adicionales, segregación de funciones y procedimientos de verificación que impidan que una única comunicación pueda desencadenar una operación crítica sin comprobaciones adicionales.
Cuando el correo legítimo de un banco también debe generar confianza
La protección no consiste solamente en impedir que terceros suplanten a una entidad. Las propias organizaciones deben mantener comunicaciones coherentes que permitan a clientes y empleados reconocer procedimientos normales. Pedir información sensible de manera inesperada, utilizar dominios distintos sin una justificación clara o introducir procesos que contradigan las recomendaciones de seguridad puede dificultar que el destinatario diferencie una comunicación auténtica de una fraudulenta.
Esto convierte la seguridad del correo en un problema de arquitectura, identidad, operaciones y comunicación. La tecnología puede autenticar dominios, analizar mensajes y bloquear amenazas, pero los procesos internos determinan qué ocurre cuando un mensaje supera esos controles.
Conclusiones
La relación entre banca y correo electrónico representa un ejemplo claro de seguridad por capas. El phishing y el BEC no dependen de una única técnica y, por tanto, tampoco pueden mitigarse mediante un único producto o protocolo.
SPF, DKIM y DMARC son componentes importantes para proteger la identidad de los dominios, pero deben coexistir con controles de identidad, autenticación multifactor, análisis de amenazas y supervisión de las cuentas. A su vez, ninguna de estas medidas sustituye la necesidad de verificar por canales independientes las operaciones financieras sensibles.
El objetivo no debería ser asumir que todo correo autenticado es seguro, sino conseguir que una organización pueda determinar con mayor precisión quién envía un mensaje, detectar comportamientos anómalos y evitar que una comunicación fraudulenta sea suficiente para provocar una operación crítica.